



Community-getriebenes Hardware CWE: Neues Framework für Design-Sicherheitsschwächen
Moderne Computersysteme sind fortschrittlicher – und komplexer – als je zuvor, und die Raffinesse von Cyberangriffen eskaliert in atemberaubendem Tempo. Während die Industrie lange auf Software-Härtung fokussierte, zielen Angreifer zunehmend auf die Hardware-Ebene ab und exploitieren Vulnerabilitäten, die während Design, Fertigung und Betrieb entstehen.
Akademische und industrielle Forschung hat fortgeschrittene hardware-basierte Angriffstechniken dokumentiert – oft Hardware- und Software-Exploits blendend –, die demonstrieren, dass öffentliches Domänenwissen Hackern einen signifikanten Vorteil verschafft. Hardware-Designer fehlen jedoch eine vereinheitlichte Taxonomie und geteilte Wissensbasis, vergleichbar mit den etablierten Common Weakness Enumeration (CWE) und Common Vulnerabilities and Exposures (CVE) Systemen für Software.
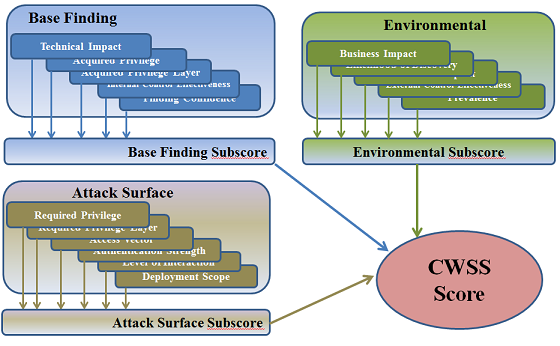
Software-Architekten und -Entwickler verlassen sich auf die von Mitre entwickelten CWE- und CVE-Datenbanken, um Sicherheitsfehler im Code zu identifizieren und zu vermeiden. Diese Ressourcen ermöglichen einen kollektiven Effort zur Detektion, Katalogisierung und Behebung von Vulnerabilitäten über das Software-Ökosystem hinweg.
Da Hardware zum primären Ziel wird, muss die Industrie ein ebenso umfassendes Repository für Hardware-Design-Schwächen etablieren. Ein solches Framework würde Practitioners befähigen, zentrale Fragen zu adressieren:
- Wo sind die kritischen Hardware-Einstiegspunkte in meinem Design?
- Welche Design-Schwächen sollte ich am genauesten überwachen?
- Wie beeinflussen Temperatur-, Spannungs- oder Stromausschläge Geräteeigenschaften, und wie könnten Angreifer diese Anomalien exploitieren?
- Was sind die potenziellen Impacts eines erfolgreichen Hardware-Angriffs auf Device, Software-Stack und Gesamtsystem?
- Welche aktuellen Vorfälle illustrieren diese Vulnerabilitäten?
- Wie können Validierungsteams Flaws früh im Produktlebenszyklus detektieren und mitigieren?
- Welche Mitigationsstrategien existieren, und was sind ihre Kosten-Nutzen-Trade-offs?
Um diesem Bedarf zu begegnen, ist eine standardisierte, offen zugängliche Sprache für Hardware-Security essenziell – eine, die Forschern, Vendoren und Designern ermöglicht, Findings und Best Practices effizient zu teilen.
In einem bedeutenden Meilenstein haben Intel und Mitre letzten Sommer die erste Version eines hardware-zentrierten CWE gestartet. Im Februar 2020 veröffentlichte Mitre CWE 4.0, das den Fokus über Software hinaus auf Hardware-Design-Vulnerabilitäten erweitert. Ziel ist es, Designern zu helfen, potenzielle Fallstricke in spezifischen IP-Blöcken zu erkennen und zukünftige Professionals über häufige Hardware-Fehler zu educieren.
Die neue CWE Hardware Design View listet bereits 30 Hardware-Issues, die häufig übersehen werden. Diese sind in High-Level-Kategorien organisiert wie Manufacturing and Lifecycle Management, Security Flow, Privilege Separation, General Circuit and Logic, Core and Compute, Memory and Storage, Cryptographic Primitives und andere.
Obwohl dies einen entscheidenden ersten Schritt darstellt, wird die Sammlung wachsen, während die Community neue Einträge und Beispiele beiträgt. Industrie, Academia und Government Stakeholders müssen kollaborieren, um dieses kumulative Hardware-CWE zu erweitern und zu verfeinern.
Ein robustes Hardware-CWE wird Architekten ermöglichen, bewährte Mitigations zu implementieren, Designer auf Secure-by-Design-Praktiken up-to-date zu halten, und Verifikationsingenieure, Vulnerabilitäten durchgängig in der Entwicklung zu detektieren. Forscher können systemische Hardware-Risiken leichter identifizieren, effektive Fixes entwickeln und cross-disziplinär kollaborieren. Letztlich beschleunigt ein umfassendes, offenes Hardware-CWE die Evolution sicherer Hardware für die Geräte, von denen wir täglich abhängen.
Zu lange schien die Klassifizierung von Hardware-Schwächen abschreckend. Da Hardware ein primärer Angriffsvektor bleibt, war die Dringlichkeit, diese Vulnerabilitäten zu katalogisieren und zu evaluieren – auf Augenhöhe mit Software-Bedrohungen – nie größer. CWE 4.0 bietet ein solides Fundament, für das die Industrie sich versammeln kann, und fördert eine gemeinsame Sprache und ein sichereres Hardware-Ökosystem.
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EE Times veröffentlicht.
Eingebettet
- Teure Überraschungen im Connected-Hardware-Design vermeiden: Bewährte Strategien
- Steuerwerk (Control Unit) erklärt: Komponenten & Design in CPUs
- Mouser führt Infineons OPTIGA Trust X – Turnkey Hardware-Sicherheit für IoT, Smart Home und mehr
- Lattice MachXO3D FPGA stärkt Hardware-Sicherheit mit Root-of-Trust Features
- Hardware Security Leads IIoT mit Tamper-Resistance, Faster Market Entry und Strong Protection für Manufacturing, Transport und Utilities
- Microchip lanciert Trust Platform: Sichere, Pre-Provisioned IoT Hardware Solutions
- Renesas RX23W MCU stärkt IoT-Sicherheit mit Bluetooth 5.0
- Wie Hardware-Beschleuniger moderne KI-Systeme antreiben
- Aktualisierter Leitfaden: Individuelle Gehäuse für ATX, Mini-ITX und Micro-ATX Mainboards designen
- Purdue-Ingenieure entwickeln verstecktes Transistor-Design zum Schutz von Chips vor Reverse Engineering