



IoT Security: Mirai, Stuxnet und andere Cyber Attacken verstehen und abwehren
Adaptiert aus Internet of Things for Architects, von Perry Lea.
Kapitel 12. IoT Security
Von Perry Lea
Anatomie von IoT Cyber Attacken
Während das Feld der Cybersicherheit riesig ist, fokussiert dieses Kapitel auf drei repräsentative IoT-basierte Angriffsvektoren, die die Breite der Bedrohungen über Hardware, Networking, Protokolle, Cloud Komponenten und Operating Systems illustrieren. Diese Attack Modalities zu verstehen ermöglicht Architects, resiliente Defenses zu designen.
- Mirai: Die schädlichste Distributed Denial-of-Service (DDoS) Kampagne der Geschichte, originierend von unsicheren IoT Devices weltweit.
- Stuxnet: Eine Nation-State Cyber Weapon, die industrielle SCADA PLCs targetierte und irreversible Schäden an Irans Nuklearzentrifugen verursachte.
- Chain Reaction: Ein Research Proof-of-Concept, der demonstriert, wie eine simple LED Light PAN-Level Netzwerke ohne Internetkonnektivität kompromittieren kann.
Durch Dissektion dieser Bedrohungen können Designer appropriate Technologies und Prozesse selektieren, um ähnliche Incidents vorzubeugen.
Mirai
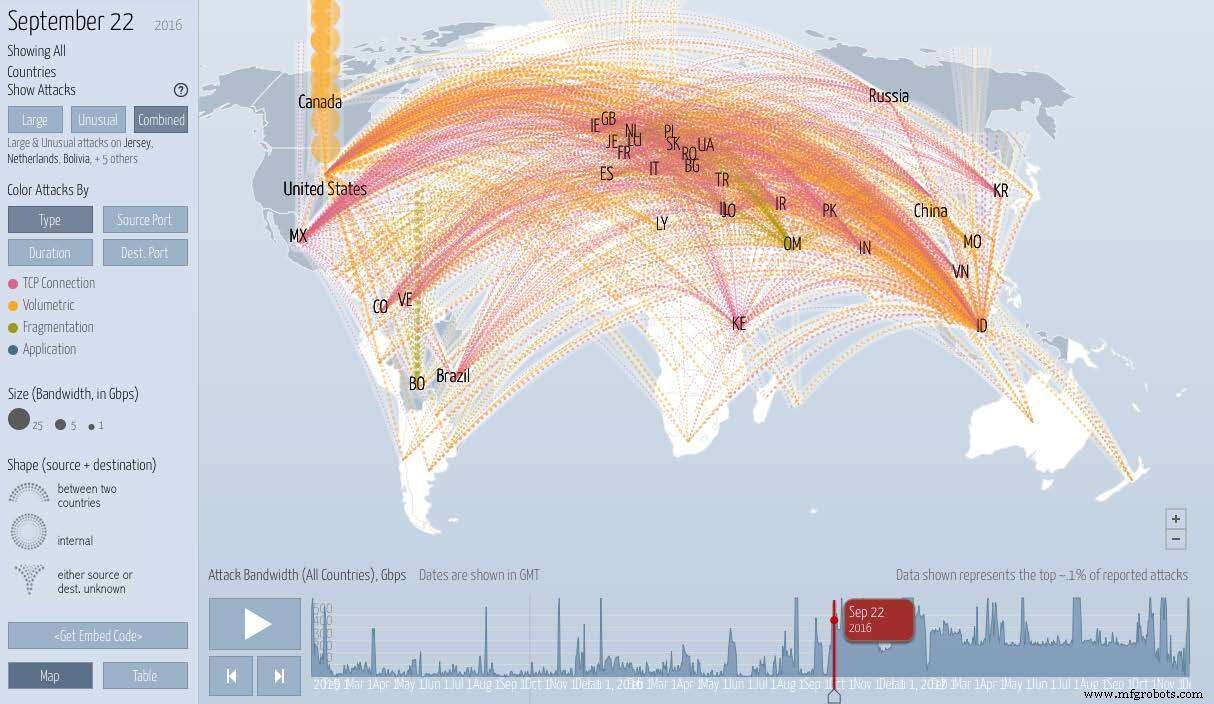
Mirai ist eine Malware, die erstmals August 2016 auftauchte, Linux-basierte IoT Devices infizierte und ein Botnet formte, fähig massive DDoS Angriffe zu starten. High-Profile Victims inkludierten den Security Blog Krebs on Security, DNS Provider Dyn und Telecom Operator Lonestar Cell, unter anderen. Der Botnet Impact wurde über ein Spektrum von Services gespürt – Sony PlayStation, Amazon, GitHub, Netflix, PayPal, Reddit, Twitter – als Dyn überwältigt wurde.
Auf seinem Peak infizierte Mirai ca. 600.000 Devices, predominantly IP Kameras, DVRs, Router, VOIP Phones, Printer und Set-Top Boxes. Die Malware verteilte sich in drei Stages:
- Discovery: Mirai führte asynchronen TCP SYN Scan für SSH/Telnet auf Ports 23 und 2323 durch, respektierte eine Blacklist von 3,4 Millionen IP Adressen (z.B. U.S. Postal Service, Hewlett Packard, Department of Defense). Scan Rate averaged 250 Bytes/s, eine moderate Geschwindigkeit passend für constrained IoT Devices.
- Credential Brute-Force: Die Malware versuchte 62 Username/Password Kombinationen. Erfolgreiche Logins wurden an einen zentralen Command & Control (C2) Server reported.
- Infection & Persistence: Ein Loader Binary identifizierte Target Architektur (32-bit ARM, MIPS, oder X86) und deployte Device-spezifische Payloads. Konkurrierende Prozesse auf Ports 22/23 wurden terminiert, der Loader obfuscated und gelöscht zur Detection Avoidance. Der Bot blieb dormant bis C2 Command empfangen wurde.
Mirais DDoS Taktiken inkludierten SYN Floods, GRE IP Network Floods, STOMP Floods und DNS Floods. Über fünf Monate executed das Botnet 15.194 Attack Commands gegen 5.042 Internet Sites, generierte Peaks von 623 Gbps – recording den mächtigsten DDoS Attack zu diesem Zeitpunkt.
Stuxnet
Stuxnet repräsentiert die erste dokumentierte Cyber Weapon, engineered um eine andere Nation's industrielle Infrastruktur dauerhaft zu beschädigen. Der Worm targetierte Siemens S7-300 PLCs, die kritische SCADA Systeme kontrollierten. Sein Payload war engineered, um die Rotationsgeschwindigkeit von Motoren in industrieller Ausrüstung – speziell Pumpen und Uran-Anreicherungszentrifugen – zu ändern, indem er die Slave Variable Frequency Drives modifizierte, die bei 807 Hz und 1210 Hz operierten.
Stuxnets Sophistication lag in seinen Multi-Stage Zero-Day Exploits, Rootkit Capabilities und der Präzision, mit der es PLC Logic reprogrammierte, was katastrophale Failures ohne Alerting der Operatoren verursachte.
Weiter zu Seite zwei dieses Artikels >>
Internet der Dinge-Technologie
- Industrial IoT absichern: Ein praktischer Fahrplan
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Ihr IoT-Ökosystem sichern: Expertenstrategien gegen Ransomware und Cyber-Bedrohungen
- IoT-Sicherheit – Wer trägt die Verantwortung?
- Der Aufstieg des IoT: Warum Security vom ersten Tag an eingebaut sein muss
- IoT-Sicherheit: Deployment-Barrieren überwinden
- IoT-Sicherheit zukunftssicher machen: Expertenstrategien für eine sicherere vernetzte Welt
- IoT-Geräte-Adoption befeuert steigende Cybersecurity-Bedrohungen: Was Regierungen tun müssen
- IoT-Geräte mit Deception Technology schützen
- IoT-Sicherheits-Essentials: Ihre Geräte vor modernen Cyber-Bedrohungen schützen