



Compiler-Herausforderungen in Functional Safety Applikationen navigieren
Branchenübergreifend imposiert Functional Safety strenge Requirements an Developer: Code muss defensiv engineered sein, um gegen unerwartete Events wie Memory Corruption oder Cosmic Ray Interference zu guarden. High-Level Languages wie C und C++ enthalten Features, deren Behavior nicht vollständig durch die Language Specification definiert ist. Diese Undefined Behaviors können überraschende, potenziell katastrophale Outcomes in Safety-Critical Systems produzieren. Folglich mandatieren Standards defensive Coding, rigorose Testability, umfassende Code Coverage und Traceability von Requirements zu Application Code, um vollständige und unique Implementation von Safety Functions sicherzustellen.
Safety-Critical Sektoren, besonders Automotive, erfordern oft sophisticated External Diagnostic, Calibration und Development Tools. Defensive Coding und External Data Access sind Konzepte, die Compiler nicht inhärent verstehen. Weder C noch C++ akkommodieren Memory Corruption, daher kann ein Compiler defensive Measures optimieren, wenn sie nicht explizit im Code erreichbar sind. Defenses müssen daher syntaktisch und semantisch erreichbar bleiben, um Optimisation Passes zu überleben.
Undefined Behavior ist notorisch schwierig zu spotten. Selbst wenn identifiziert, gibt es keine Garantie, dass das kompilierte Binary wie intended verhält. „Back-Door“ Data Access genutzt von Debugging Tools ist ein weiteres Beispiel für Language Constructs, die Compiler nicht berücksichtigen, leading zu unforeseen Side Effects.
Compiler Optimisation kann scheinbar sound Defensive Code eliminieren, wenn er auf infeasible Paths liegt – jene, die durch keinen Input exercised werden können. Selbst Code, der Unit-Test Coverage besteht, kann während Final Build entfernt werden. Daher assuret hohe Source-Level Coverage nicht, dass das Executable die intended Safety Checks enthält.
Object-Code Verification (OCV) ist daher Best Practice für Systeme, wo Failure dire Consequences hat. OCV bestätigt, dass der kompilierte Object dem Developer Intent matcht, eine kritische Requirement, wenn Compiler Code in Weisen transformieren können, die Safety Assumptions verletzen.
Vor und nach Kompilierung
Functional Safety, Security und Coding Standards (IEC 61508, ISO 26262, IEC 62304, MISRA C/C++) betonen die Notwendigkeit zu demonstrieren, wie viel Source Code während Requirements-Based Testing exercised wird. Während hohe Coverage Field Failure Probability reduziert, relies sie auf die Annahme, dass der Compiler Source-Level Behaviour treu reproduziert – eine Annahme, die für die kritischsten Applications nicht justified werden kann.
Control und Data Flow des generierten Object Codes spiegeln selten den Source Code exakt wider. Ein 1:1 Mapping zwischen Object Code und Assembly reveals Discrepancies. Beispielsweise zeigt Abbildung 1 Assembly, produziert aus einem Source Snippet mit deaktivierter Optimisation mittels TI Compiler. Wenn Optimisation enabled ist, ändert der Flow Graph dramatisch, weil der Compiler mathematische Transforms anwendet, die Absenz von Undefined Behaviour assumieren.
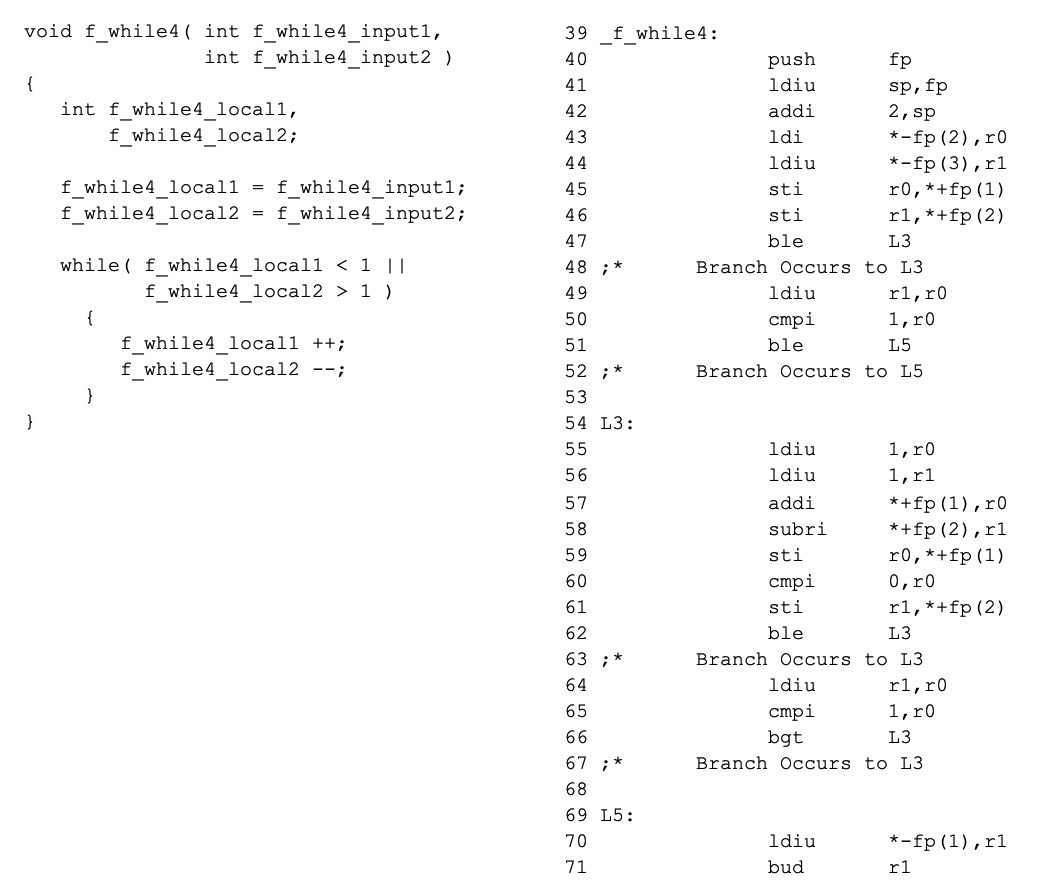
Abbildung 1: Source vs. Assembly Vergleich illustrierend, wie Optimisation Control Flow alterieren kann.
Compiler können defensive Calls optimieren, wenn sie bestimmen, dass der assoziierte Branch unreachable ist. Abbildung 2 demonstriert eine CLANG Kompilierung, wo ein Call zu einem Error Handler entfernt wird, weil der Compiler inferiert, dass die State Variable nur zwei Werte halten kann. Diese Optimisation, während effizient, violiert das Safety Intent des Defensive Coding.
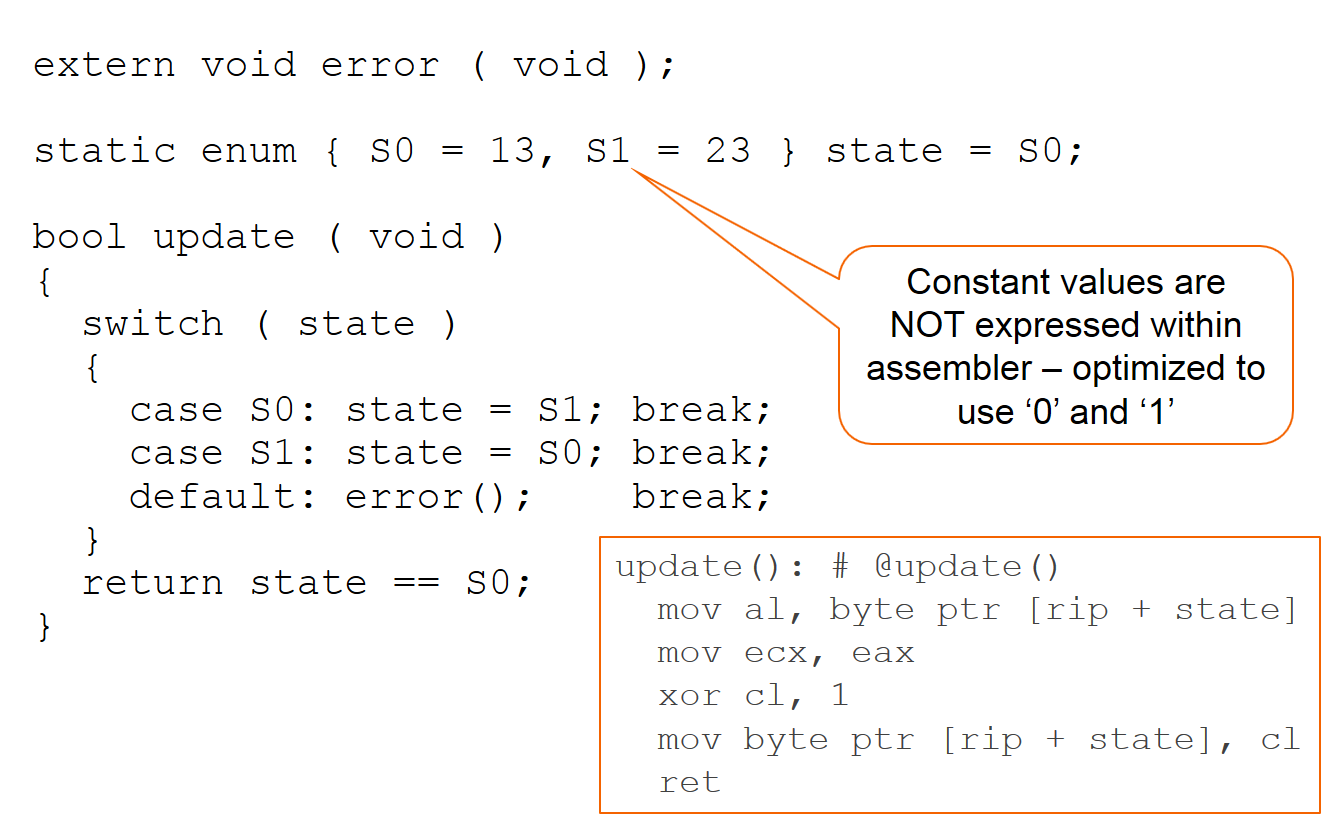
Abbildung 2: CLANG entfernt defensive Error Call wegen unreachable Branch.
Ändern des umgebenden Kontexts kann Compiler Optimisation Decisions ändern. Abbildung 3 fügt eine neue Function hinzu, die die State Variable accessed; der Compiler retained nun den Defensive Call, weil der zusätzliche Kontext den Branch potenziell feasible macht. Weitere Änderungen, wie Return eines Pointers auf den State, zwingen den Compiler, explizite Werte in Assembly zu preservieren (Abbildung 4).
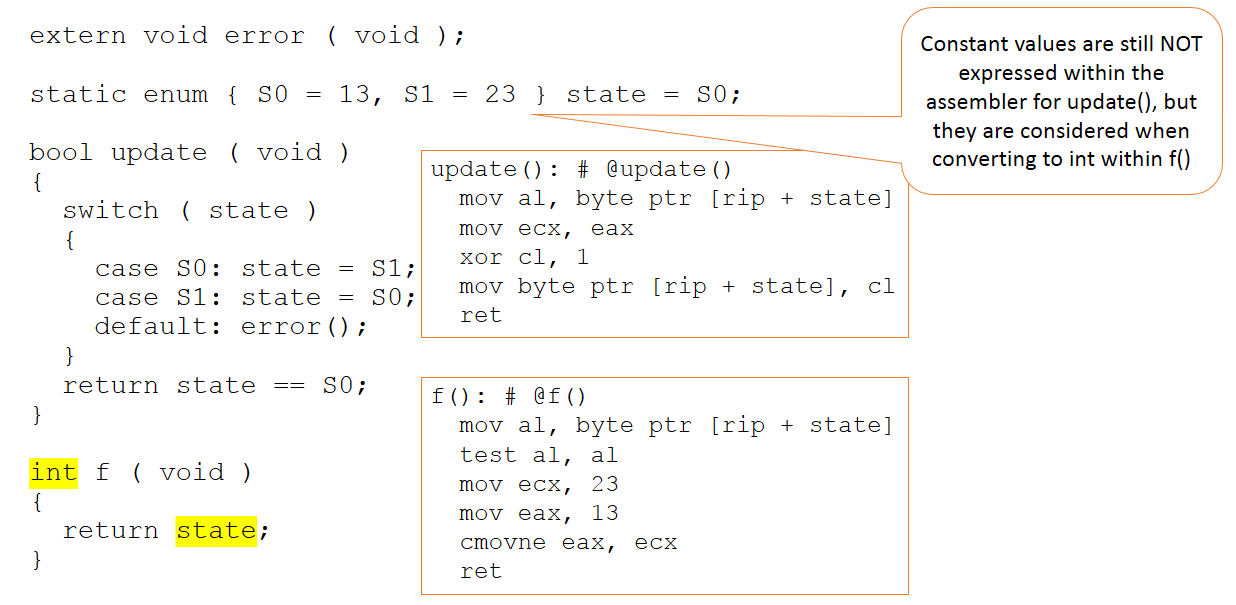
Abbildung 3: Kontextänderung preserviert defensive Branch.
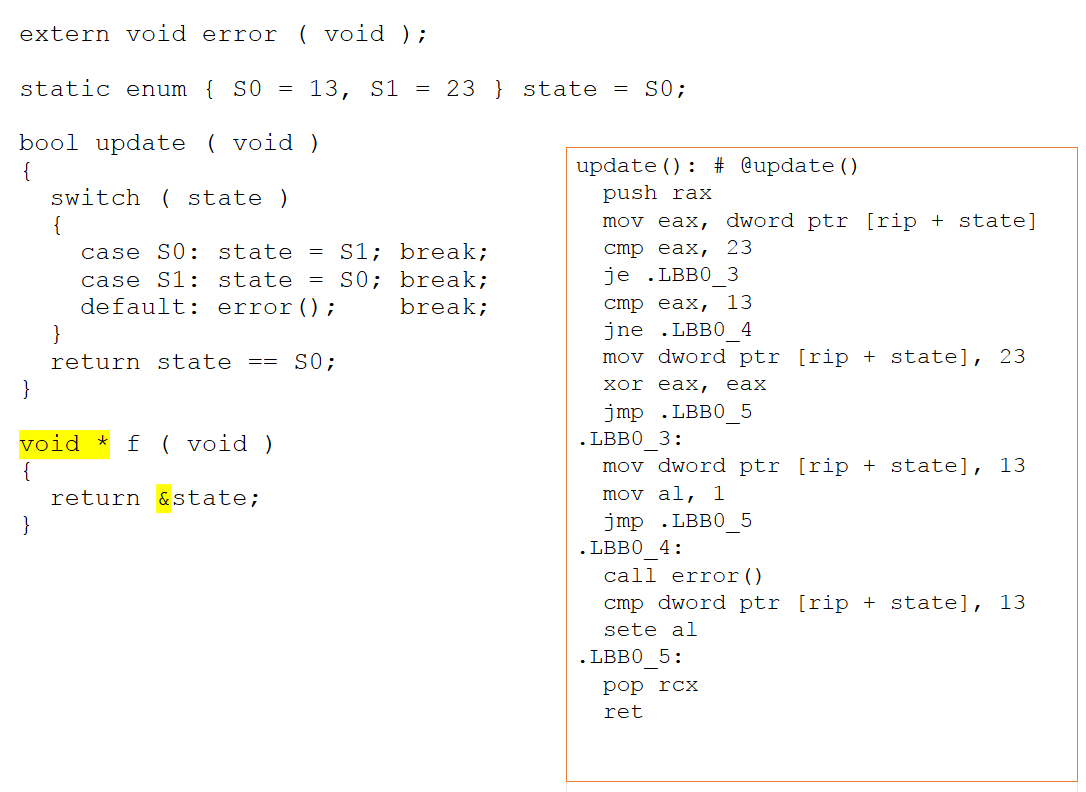
Abbildung 4: Pointer Aliasing verhindert Optimisation von Defensive Code.
In Unit-Test Harnesses kann Manipulieren von State via Pointers Defensive Code davor bewahren, optimiert zu werden, aber dieses Verhalten persistiert nicht im Production Build. Daher kann Unit-Test Coverage allein missing Safety Checks maskieren.
Object-Code Verification
OCV provides Safety Net durch Vergleich von Source und Assembly. Abbildung 6 zeigt eine simple Function, die, wenn mit einem Single Test Call ausgeführt, 100% Source-Level Coverage erreicht. Allerdings revealed der assembled Flow Graph (Abbildung 8) unexercised Paths, die der Unit Test missed. Durch Forcing Tests, alle Assembler Paths zu covern, deckt OCV Gaps auf, die Source-Level Tests übersehen.
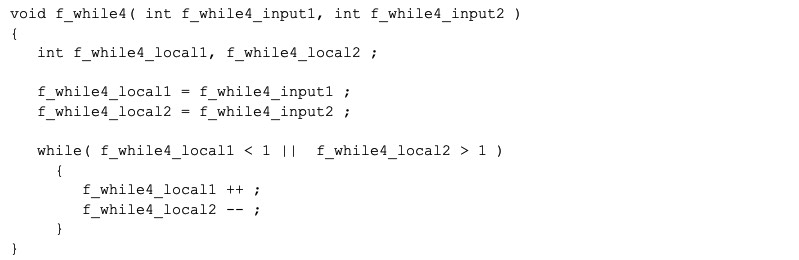
Abbildung 6: Source Code achieving 100% Coverage in Unit Tests.
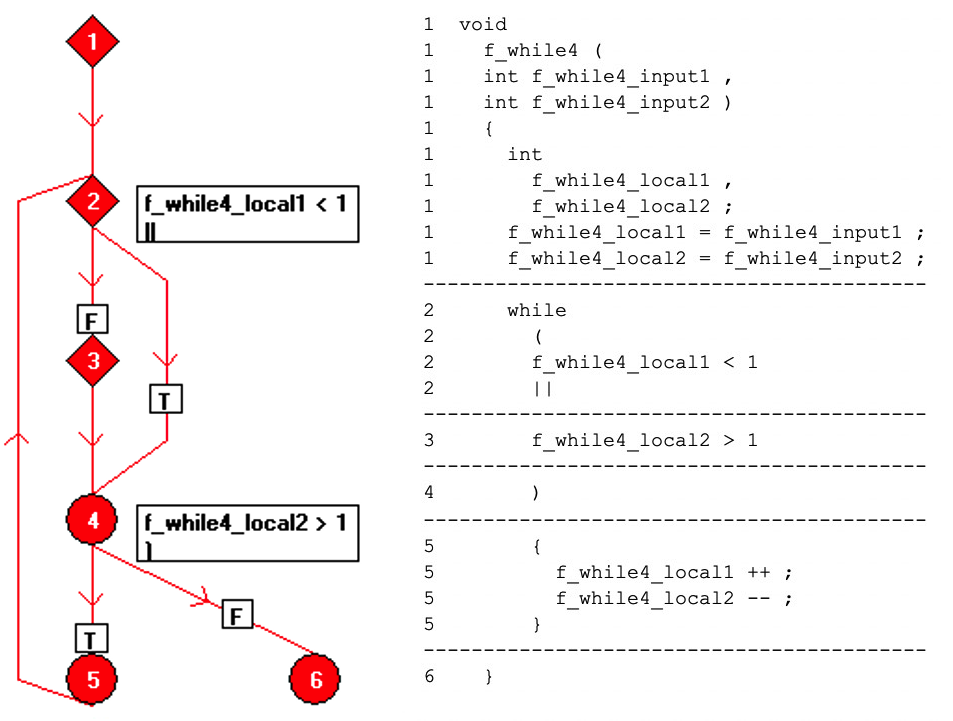
Abbildung 7: Basic-Block Flow Graph des Source.
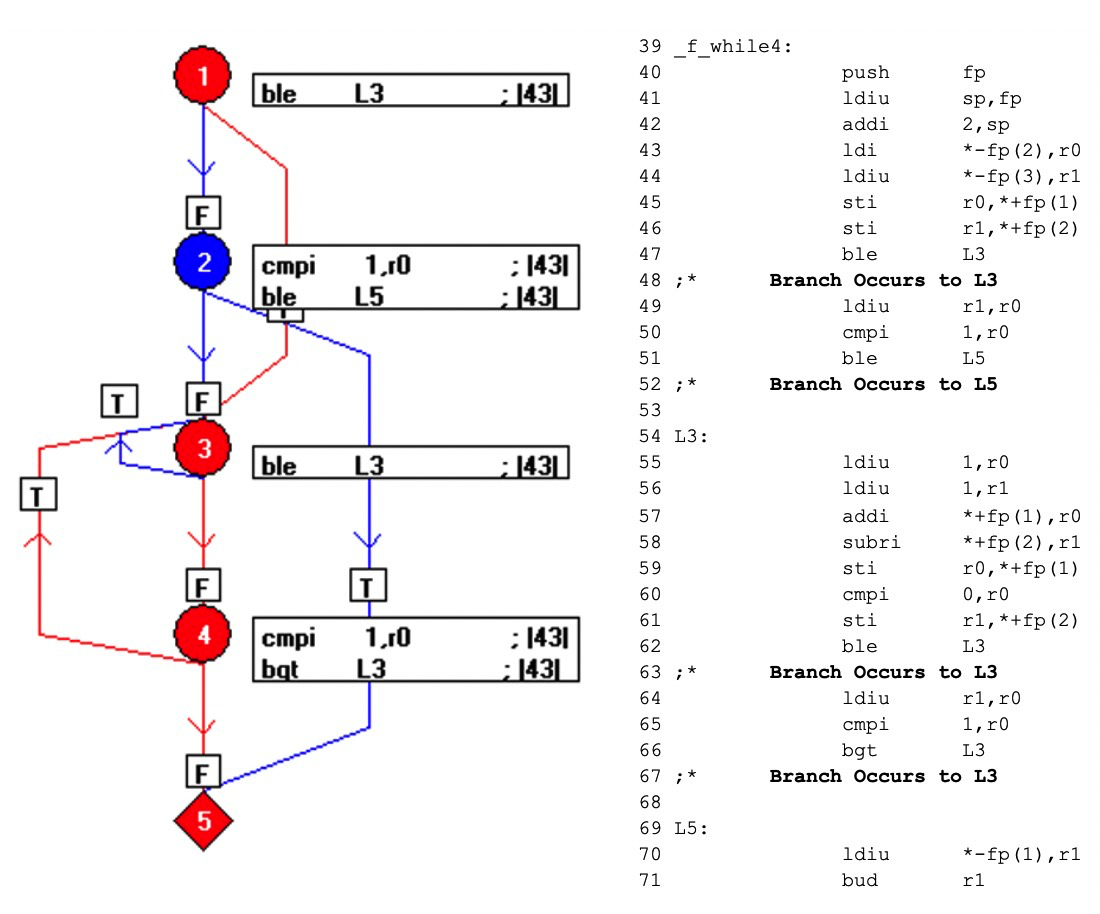
Abbildung 8: Assembled Flow Graph revealing untested Paths.
Während OCV nicht verhindern kann, dass ein Compiler seine Optimisation Rules anwendet, bringt es jedes Mismatch zwischen Developer Intent und Executable Behaviour ans Licht, enabling Corrective Action vor Product Deployment.
Best Practice across all Domains
Für viele Systeme ist Source-Level Unit-Test Coverage sufficient, um Certification Bodies zu satisfyen. Doch in den kritischsten Safety-Critical Applications – across Aerospace, Automotive, Medical und Industrial Sektoren – ist Supplementing Source Coverage mit OCV essential. OCV aligniert das kompilierte Product mit den stringenten Safety Requirements, die Standards demand, providing highest Confidence, dass das Executable wie intended verhält.
Eingebettet
- Warum elektrische Sicherheit wichtig ist: Leben und Arbeit schützen
- Der komplette Leitfaden zu Textilfarbstoffen: Typen, Anwendungen & Herstellerwahl
- Wie Säurefarbstoffe (Acid Dyes) Stoffe transformieren: Anwendungen & Vorteile
- Die Wissenschaft der Textilien: Deep Dive in Säure-, Reaktiv-, Leder- und Direktfarbstoffe
- Sicherheitskörbe: Vielseitige Lösungen für Arbeiten in Höhe & Gerätezugang
- Wie Simulation Innovation und Effizienz im Produktdesign antreibt
- Globale Fertigungsmetropolen: Schlüsselstandorte treiben Branchenwachstum
- Top 5 wesentliche Kran-Sicherheitsrichtlinien für sicherere Betriebsabläufe
- Warum Reibwerkstoffe (Friction Materials) für zuverlässige Sicherheitssysteme unverzichtbar sind
- Werksicherheit: Kontinuierliche Verbesserung in Industrie 4.0 vorantreiben