



Ihr IIoT-System mit Custom Cryptography Libraries absichern
Die OMG DDS Security Specification schreitet auf Version 1.0 voran und bringt ein natives, datenzentrisches Security-Modell in den DDS-Standard. Diese Evolution befähigt Industrial IoT (IIoT) Lösungen mit der Flexibilität, Zuverlässigkeit und Echtzeit-Performance, die DDS bereits bietet.
Ein herausragendes Feature der Spezifikation ist die Service Plugin Interface (SPI) Architektur. SPIs erlauben Ihnen, die Security-Mechanismen – Authentifizierung, Zugriffskontrolle, Kryptografie, Logging, Data Tagging – anzupassen, ohne Ihren Applikationscode zu modifizieren.
Dieser Artikel erklärt das SPI-Framework und zeigt, wie Sie RTI Connext DDS Secure's eingebaute Plugins konfigurieren, um kryptografische Operationen an die Bibliothek Ihrer Wahl zu delegieren.
DDS Secure Service Plugin Interfaces (SPIs)
Die DDS Security Specification ändert nicht die Applikations-API. Stattdessen definiert sie fünf Plug-in-Komponenten, die die DDS-Middleware bei Bedarf aufruft. Diese Plug-ins liefern distinkte Informationssicherheitsfunktionen durch standardisierte Interfaces.
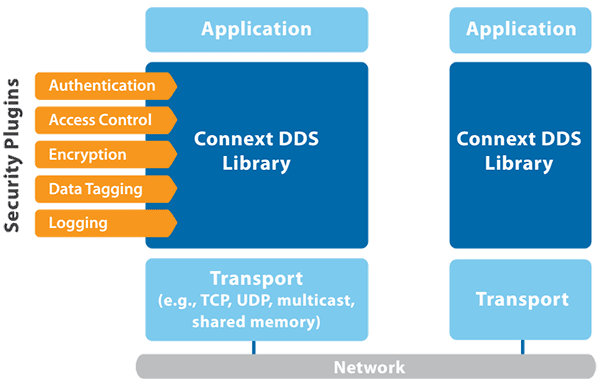
Die fünf SPIs sind:
| SPI Name | Zweck seiner Typen und Operationen |
|---|---|
| Authentication | Verifiziert Identität von DDS DomainParticipants, unterstützt Mutual Authentication und etabliert Shared Secrets. |
| AccessControl | Bestimmt, welche DDS-Operationen ein authentifizierter Participant ausführen darf, z. B. Domain joinen, Topics/DataReaders/DataWriters erstellen. |
| Cryptography | Führt Encryption/Decryption, Hashing, Digital Signatures und Message Authentication Codes aus. |
| Logging | Erfasst sicherheitsrelevante Events für einen DomainParticipant. |
| Data Tagging | Fügt Security-Labels oder Tags zu Daten für anwendungsspezifische Nutzung hinzu. |
Die SPI-Architektur bietet extensive Customization jedes Security-Aspekts. Während Sie jede SPI-Implementation ersetzen können, bleibt der Zeitpunkt der SPI-Aufrufe durch die DDS-Middleware gesteuert, was Compliance mit der Spezifikation sicherstellt.
Eingebaute Plugins, beschrieben in Kapitel 9 der Spezifikation, bieten nahtlose Interoperabilität über DDS-Implementierungen hinweg. RTI Connext DDS Secure wird mit diesen Plugins und einem direkten Pfad für Customization ausgeliefert.
Anpassung der RTI Connext DDS Secure Built-In Plugins
Die gebündelten Security-Plugin-Binaries ermöglichen sofortiges Deployment eines sicheren DDS-Systems. Konfigurieren Sie die PropertyQosPolicy Ihres DomainParticipants, um auf die benötigten Security-Artefakte zu zeigen – Access-Control-Files, Governance-Dokumente, Identity-Zertifikate – gemäß Spezifikation.
Falls tiefere Modifikation nötig ist, liefert RTI buildbare Source-Files. Für die meisten Szenarien bietet jedoch die Nutzung der OpenSSL EVP API eine einfachere Lösung.
Kryptografische Algorithmus-Implementationen austauschen
Die eingebauten Plugins nutzen OpenSSLs EVP Engine für kryptografische Funktionen, erlauben aber das Injizieren einer Custom Engine. Ihre Engine kann Calls an eine FIPS-konforme Bibliothek oder jeden anderen kryptografischen Provider umleiten, der das EVP-Interface unterstützt.
Die von den Plugins exponierten Funktionen umfassen:
| Funktionalität | Algorithmen für eingebaute DDS Security Plugins spezifiziert |
|---|---|
| Symmetrische Encryption/Decryption | AES-GCM mit 128-bit oder 256-bit Keys |
| Signing/Verifying | RSA-PSS oder ECDSA mit SHA-256 |
| Key Exchange | DH oder ECDH mit definierten Parametern |
| Message Authentication Codes | HMAC-SHA256 und GMAC |
| Secure Hash Functions | SHA-256 |
| Random Number Generation | Kryptographisch starke RNGs |
Um einen anderen kryptografischen Provider zu nutzen, konfigurieren Sie entweder das Plugin zum Laden Ihrer EVP Engine oder implementieren Sie einen Shim, der Calls an Ihre Bibliothek weiterleitet.
Modifikation der Built-In Plugins selbst
Wenn die Default-Algorithmen oder -Parameter Ihre Anforderungen nicht erfüllen, können Sie den Plugin-Source-Code ändern. Häufige Änderungen umfassen Auswahl alternativer Algorithmen, Anpassung von Key-Sizes oder Wechsel von Dynamic zu Static Linking.
Für umfangreichere Customizations – wie ein neues Identity-Authentifizierungsschema – konsultieren Sie RTI-Experten, um sicherzustellen, dass Ihre Modifikationen kompatibel mit der DDS Security Specification bleiben.
Internet der Dinge-Technologie
- DDS mit Intel SGX absichern: Teil 3 – Gehärtete DDS-Services
- Wie Hacker Cloud-Umgebungen angreifen – AWS-Sicherheit stärken
- Industrial Control Systems und IIoT sichern in wachsender Bedrohungslage
- 20 Jahre Internet der Dinge sichern: Unsere hypervernetzte Zukunft schützen
- Remote Telemetry: Das Fundament erfolgreicher IIoT-Deployments
- Industrielle Leitsysteme: Erhöhtes Cyber-Risiko durch US-Iran-Spannungen
- Industrielle Leitsysteme in Gefahr angesichts US-Iran-Spannungen
- Ist Security die größte Bedrohung für Industrial IoT?
- Smart Home Sicherheit stärken: Expertentipps
- Wie IIoT Asset-Monitoring-Systeme verbessert: Zuverlässigkeit & Effizienz steigern