



DDS mit Intel SGX absichern: Teil 3 – Gehärtete DDS-Services
Dies ist Teil 3 einer sechsteiligen Blogserie zu diesem Thema. Falls Sie neu in dieser Serie sind, lesen Sie bitte die vorherigen Blogs hier.
In Teil 2 zeigte ich, wie man einen gehärteten Endpunkt mit RTI Connext DDS Micro + Security, SCONE und Intel SGX erstellt. Zwar überzeugend, doch wir haben noch keine praktische Lösung erforscht, die SGX nativ einbindet. Teil 1 legte nahe, dass DDS + SGX eher im Serverraum als auf einem traditionellen IIoT-Endpunkt auftaucht. In diesem Teil konzentrieren wir uns auf reale Deployments von SGX-gehärteten DDS-Anwendungen durch die Linse von DDS-Services.
Viele DDS-Services sind primäre Ziele für Security-Hardening. Sie abonnieren mehrere Topics, was bedeutet, dass sie mehr der für die Verschlüsselung verwendeten ephemeren Schlüssel halten müssen. Diese Schlüssel liegen im Applikationsspeicher, und ein geschickter Angreifer kann sie extrahieren oder, noch effektiver, Daten im Klartext kurz vor oder nach der Entschlüsselung lesen oder modifizieren. Allein Verschlüsselung hilft nicht, wenn Daten im Speicher offengelegt sind.
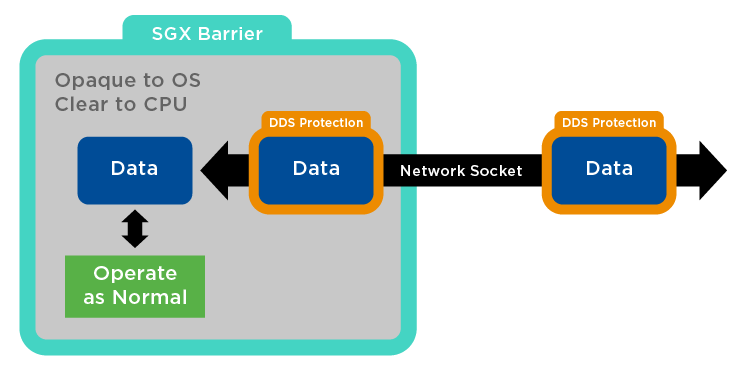
Abbildung 1: Angriffsfläche in DDS-Umgebungen
Unsere Architektur, eingeführt in Teil 1, erlaubt DDS-geschützte Pakete, auf dem Kabel anzukommen, in den SGX-geschützten Raum geroutet zu werden, bevor sie entschlüsselt werden, und dort sicher verarbeitet zu werden. Da die CPU die Daten nur im Klartext innerhalb der Enclave sehen kann, sind keine exotischen Operationen wie homomorphe Verschlüsselung nötig. Dieses Design bietet einen klaren Vorteil: Verschlüsselte Daten reisen über das Netzwerk, betreten eine geschützte Enclave, werden entschlüsselt, verarbeitet und für ausgehenden Verkehr erneut verschlüsselt.
Da DDS bereits den Drahtverkehr sichert, ermöglicht derselbe Ansatz ein heterogenes Netzwerk, in dem nicht-SGX-Anwendungen mit SGX-fähigen – einschließlich DDS-Services – kommunizieren können, ohne die Sicherheit zu gefährden.
Betrachten Sie den RTI Routing Service. Die OMG DDS Security Spezifikation verlangt, dass der Routing Service auf Klartextdaten operiert, selbst nur kurzzeitig, und alle temporären Schlüssel von jedem Endpunkt behält, mit dem er kommuniziert hat. An der Netzwerkgrenze positioniert, wird er zum hochwertigen Ziel für Angreifer.
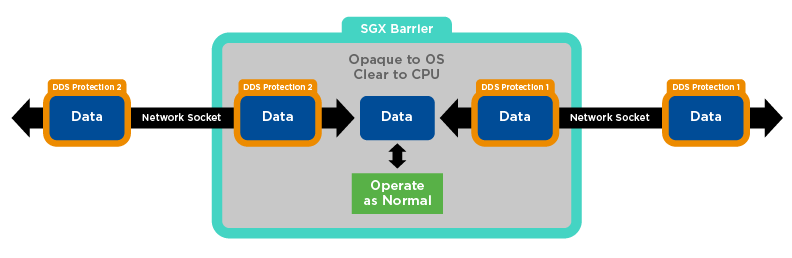
Abbildung 2: RTI Routing Service bietet einen geschützten Raum für Anwendungen in SGX-Umgebungen
SCONE bietet eingebaute, transparente Unterstützung für verschlüsselte Dateispeicher und Attestation. Durch Nutzung dieser Features können wir die für Identität verwendeten privaten Schlüssel in einem geschützten Raum speichern, der für Root oder jeden anderen Benutzer unzugänglich ist. Dieser Ansatz erstreckt sich auf alle Daten, die die Applikation auf die Festplatte schreibt.
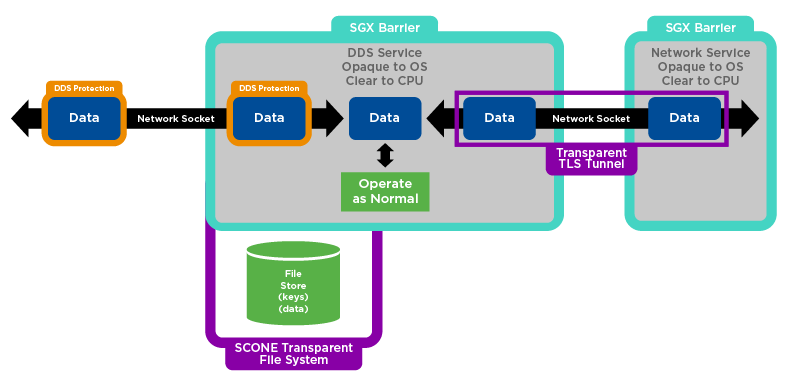
Abbildung 3: DDS und RTI Routing Service sind in SCONE-Umgebungen geschützt
Beispielsweise können wir DDS-Kommunikation für autorisierten Replay sicher speichern. SCONE bietet auch natives TLS für sichere Kommunikation zwischen autorisierten SCONE-Containern, wie SQLite.
Mit diesen Tools können wir eine Infrastruktur bauen, in der Daten zu jeder Zeit geschützt bleiben – selbst gegen einen bösartigen Systemadministrator oder externen Angreifer. Die Applikation muss jedoch zunächst ihre eigene Integrität verifizieren, bevor sie auf vertrauenswürdige Services, Netzwerkverbindungen oder sichere Speicher zugreift. Dies ist der Zweck des Attestation Service.
Der Attestation Service führt eine Remote-Verifizierung durch, dass eine Applikation unverändert, authentisch und auf einer echten SGX-CPU läuft. Ursprünglich exklusiv von Intel bereitgestellt, entwickelt sich das Ökosystem weiter. Remote Attestation mag einschüchternd wirken, ist in der Praxis aber ein einmaliger Vorgang, der über Reboots hinweg persistiert. Er nutzt ISA-Instruktionen mit kryptografischen Integritätsgarantien, versiegelt die resultierenden Werte auf der Festplatte und erlaubt deren Wiederverwendung, um die Authentizität der Applikation gegenüber entfernten Partnern zu beweisen. Diese Fähigkeit ist besonders wertvoll in verteilten Systemen, wo Vertrauen zwischen entfernten Komponenten essenziell ist.
SCONE stellt seinen eigenen Attestation Service bereit. Enterprise-Lizenznehmer können ihn lokal verwalten; Nicht-Enterprise-Nutzer können auf SCONEs globalen Attestation Service vertrauen, der in späteren Posts untersucht wird.
Im nächsten Artikel werde ich die Kosten der Implementierung von Sicherheit in DDS-SGX-Umgebungen bewerten.
Internet der Dinge-Technologie
- Industrial IoT absichern: Ein praktischer Fahrplan
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Ihr IoT-Ökosystem sichern: Expertenstrategien gegen Ransomware und Cyber-Bedrohungen
- Edge Hyperkonvergenz: VMware & Eurotech treiben effizientes Industrial IoT
- IoT-Landschaft absichern: Zentrale Bedrohungen und strategische Lösungen – Teil 2
- IoT-Sicherheit: Die einzigartige Bedrohungslandschaft vernetzter Geräte verstehen (Teil 1)
- Industrial IoT Security: Ein Next-Generation-Blaupause – Teil 2
- Sicherheit entfesselt IoTs volles Potenzial
- Azure vs. AWS: Welche Cloud-Plattform gewinnt für IoT?