



Die versteckten Kosten des Nichtstuns: Ihre Fertigungsanlage vor Cyber-Bedrohungen schützen
Quelle: Edreformnow.org
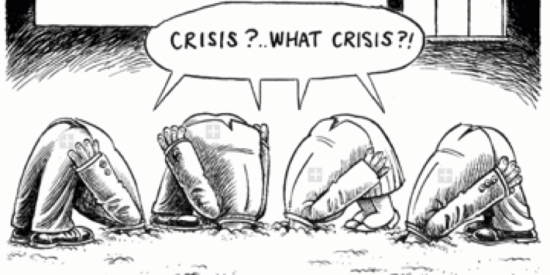
Wenn Sie Ihrem Team sagen: „Unsere Equipment-Upgrades sind zu teuer und werden wahrscheinlich Ausfallzeiten verursachen. Lassen Sie es einfach weiterlaufen“, treffen Sie eine Risikoentscheidung. Cybersicherheit war historisch ein Low-Profile-Thema, doch heute rangiert sie unter den Top-Bedrohungen für Fertigungsoperationen.
Risikomanagement in der Fertigung balanciert typischerweise Kosten gegen Sicherheit. Kosten umfassen Ausfallzeiten, IP-Diebstahl, Produktpiraterie, Markenerosion, Personenschaden und sogar Lebensverlust. Zudem triggern großangelegte Cyber-Angriffe verpflichtende Meldungen in SEC-Filings, was regulatorischen Druck hinzufügt.
Veraltete Systeme und limitierte Sicherheit exponieren Werke unkontrollierten Failures – komplette Prozessabstürze, Stromausfälle oder schlimmer, physischem Schaden für Personal. Ein 2014er Vorfall in Deutschland sah einen Hochofen gehackt, was zig Millionen Schaden verursachte ohne Verletzungen, doch der finanzielle Toll war staggering.
Viele Hersteller fügen nun Cyber-Angriff-Deckung zu ihren Versicherungsportfolios hinzu. Während Versicherung finanziellen Verlust mildert, ist sie inhärent reaktiv und schlicht der Kosten des Nichtstuns. Eine umfassende Strategie muss robuste Versicherung mit proaktiven Maßnahmen kombinieren, die Shopfloor-Angriffsvektoren eliminieren oder mindern.
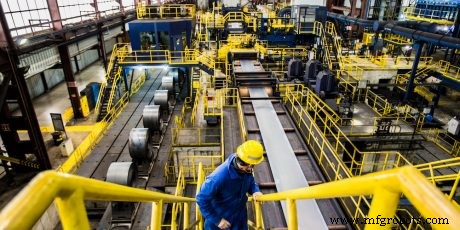
Die Fabrik abzuschotten und Konnektivität zu beschränken, würde ein Business im Connected Economy uncompetitiv machen. Wie also sicher bleiben, während man IoT, externe Konnektivität und Machines-as-a-Service umarmt?
Betrachten Sie diese actionable Steps:
- Legacy Equipment und Control Systems upgraden für moderne Viren- und Malware-Defense. Wenn ein Full Upgrade nicht machbar ist, strikte Controls für Legacy Assets imposieren und mandatieren, dass neue Automation erhöhte Cyber-Security-Standards trifft.
- USB-Laufwerke überall auf dem Shopfloor eliminieren.
- Shopfloor-PCs und Industriecomputer virtualisieren, um ungeplante Ausfälle zu reduzieren und Sicherheit zu erhöhen.
- Edge-Compute-Fähigkeiten implementieren durch zentral gemanagte industrielle Switching-Plattformen.
- Firewalls und Identity-Management-Technologien deployen, um Zugriff auf Shopfloor-Netzwerke zu managen, kontrollieren und zu auditieren.
- Mit führenden Security-Firmen partner – bei Cisco beschäftigen wir über 5.000 Cybersicherheitsexperten.
- Platform-basierte Lösungen adoptieren, gebaut auf sicheren, pre-integrierten modularen Plattformen. Während Cutting-Edge-Startups Innovation versprechen, bergen ihre Integrationskosten, Vendor-Stabilität und rasante Obsoleszenz signifikantes Business Risk.
Für einen tieferen Tauchgang hat das National Institute of Standards and Technology (NIST) einen Draft Manufacturing Cyber-Security Profile released, der einen Framework für Identifizieren, Schützen, Detektieren, Reagieren und Recovery von Cyber-Incidents skizziert.
Unser Whitepaper Holistic Security for the Factory of Tomorrow erkundet diese Themen aus Business- und Technologieperspektive.
Falls Sie Security-Strategien für Ihr Werk diskutieren möchten, erreichen Sie mich unter neheller@cisco.com. Ich freue mich auf Ihre Ziele und darauf, zu erkunden, wie wir helfen können.
Für mehr Informationen zu Factory Security:
Internet der Dinge-Technologie
- Warum Cloud Security der Eckpfeiler moderner Cyber Defense ist
- Die Security Seven: 7 bewährte Strategien zum Schutz Ihrer Fabrik vor modernen Bedrohungen
- Industrial IoT absichern: Ein praktischer Fahrplan
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Ihr IoT-Ökosystem sichern: Expertenstrategien gegen Ransomware und Cyber-Bedrohungen
- IT-Risiko bewerten: Strategien, Frameworks und Best Practices für Business Protection
- Sicherheitsherausforderungen in Next-Gen 5G- und IPv6-Netzwerken meistern
- Fünf wesentliche Vorteile einer Cyber-Sicherheits-Risikobewertung
- IoT-Geräte-Adoption befeuert steigende Cybersecurity-Bedrohungen: Was Regierungen tun müssen