



IoT-Sicherheit meistern: Klare Strategien für Vertrauen und Resilienz
Wir sprachen mit CEO und Gründer von Intrinsic ID, Pim Tuyls, um mehr über die Welt der PUF-Sicherheit, die Herausforderungen für IoT-Sicherheit bei technologischer Skalierung und den Umgang mit potenziellen Auswirkungen anderer Bedrohungen einschließlich Quantencomputing zu erfahren.
Die meisten Führungskräfte, mit denen wir über Internet-of-Things (IoT) Sicherheit sprechen, betonen ähnliche Punkte: die Notwendigkeit eines starken Root of Trust, geeigneter Authentifizierungsmechanismen und Resilienz. Es gibt jedoch viele verschiedene Wege, die verschiedenen Aspekte dieser Sicherheit zu ermöglichen. Ein Unternehmen, das sich auf Physical Unclonable Function (PUF) basierte Sicherheits-IP konzentriert, ist Intrinsic ID.
Wir sprachen mit CEO und Gründer von Intrinsic ID, Pim Tuyls, um mehr über die Welt der PUF-Sicherheit, die Herausforderungen für IoT-Sicherheit bei technologischer Skalierung und den Umgang mit potenziellen Auswirkungen anderer Bedrohungen einschließlich Quantencomputing zu erfahren.
Pim Tuyls gründete das Unternehmen 2008 als Spin-out von Philips Research. Während er als Principal Scientist den Kryptographie-Cluster bei Philips leitete, initiierte er die ursprüngliche Arbeit an physischen PUFs, die die Basis der Intrinsic ID Kerntechnologie bildet. Durch über 20 Jahre Arbeit an Halbleitern und Sicherheit ist Pim weithin anerkannt für seine Arbeit im Bereich SRAM PUFs und Sicherheit für eingebettete Anwendungen.
Pim Tuyls
Er spricht regelmäßig auf technischen Konferenzen und hat umfangreich zum Thema Sicherheit veröffentlicht. Er co-authorte das Buch „Security with Noisy Data“, das neue Technologien im Bereich Sicherheit basierend auf verrauschten Daten untersucht und Anwendungen in Biometrie, sicherer Schlüsselspeicherung und Anti-Fälschung beschreibt. Pim hält einen Ph.D. in mathematischer Physik von der Universität Leuven und besitzt mehr als 50 Patente.
Tuyls sagte, sein Team von etwa 30 Leuten habe viel Erfahrung in der Implementierung von PUF in vielen verschiedenen Situationen. Er betonte in unserem Interview, dass ein wichtiges Alleinstellungsmerkmal von Intrinsic IDs Lösung sei, dass „es keine geheimen Schlüssel im Ruhezustand gibt.“
Was fehlt Chip-Herstellern?
EE Times: Was denken Sie, fehlt Halbleiterunternehmen bei der Implementierung von Sicherheit, und worüber sollten sie nachdenken, um vernetzte Geräte sicher zu machen?
Pim Tuyls: Sicherheit bedeutet für viele Menschen viele verschiedene Dinge. Zum Beispiel geht es für Halbleiteranbieter um den Schutz sensibler Daten, sowohl auf Chips als auch im Transit zwischen Geräten. Es geht um den Schutz wertvollen IP, das, wenn es gestohlen, verändert oder kopiert wird, zu kompromittierten Systemen, großen Haftungsrisiken und massiven Verlusten führen kann. Aber es geht auch um den Schutz von Privatsphäre und Vertraulichkeit für Endnutzer.
Es gab eine Zeit nicht allzu lange her, da sahen Halbleiterunternehmen Sicherheit als „nice to have“. Sicherheit hinzuzufügen fühlte sich in vielen Fällen wie eine Last an, weil sie keinen Chip-Areal dafür reservieren oder die erforderlichen Zyklen zu ihren Boot-Sequenzen hinzufügen wollten. Wir sahen dies oft in den frühen Tagen von Intrinsic ID, als wir 2008 starteten.
Aber die Zeiten haben sich deutlich geändert. Mit den immer weiter steigenden Milliarden autonom vernetzter IoT-Geräte sind Halbleiteranbieter zu dem richtigen Schluss gekommen, dass Sicherheit jetzt ein „must have“ für sie ist. Heutzutage sehen wir viele Kunden, die zu uns zurückkehren, die in der Vergangenheit nicht in starke Hardware-Sicherheit investieren wollten und die nun das Gefühl haben, nicht mehr darauf verzichten zu können. Dennoch bleibt es von größter Wichtigkeit, dass jede Sicherheitslösung für Halbleiter so wenig Overhead an Ressourcen und Kosten wie möglich verbraucht, weil die enormen Volumina an Halbleitern für IoT einfach auf sehr dünnen Margen operieren müssen.
Authentifizierung und Vertrauen sind entscheidend
EE Times: Gibt es spezifische Aspekte von IoT, die den Bedarf an Sicherheit beeinflussen? Was genau wird benötigt, um IoT-Geräte sicher zu verbinden?
Pim Tuyls: Eines haben alle IoT-Sicherheitsprobleme gemeinsam: Sie handeln von Authentifizierung. Welches Gerät darf auf bestimmte Daten zugreifen? Welche Geräte dürfen in Ihr Netzwerk? Welche Hardware darf bestimmte Software ausführen oder auf geschützte Daten zugreifen? Um diese Fragen beantworten zu können, müssen alle Geräte in einem System authentifiziert werden. Ohne ordnungsgemäße Authentifizierung gibt es also keinen Weg, überhaupt über Sicherheit zu sprechen.
Daher ist eine der größten Herausforderungen in der IoT-Sicherheit, das Problem der Täuschung zu überwinden. Genauer gesagt wird Täuschung in den meisten sicherheitsrelevanten Fällen durch Identitätsfälschung verursacht. Im IoT geht es um böswillige Geräte, die versuchen, Privilegien zu erlangen, die sie nicht haben sollten. Wenn Sie die Identität eines Geräts authentifizieren können, wissen Sie, was legitim ist und was nicht, was die Chancen auf Täuschung stark reduziert.
Daher ist die Etablierung einer vertrauenswürdigen Identität für IoT-Geräte unerlässlich. Besonders wichtig ist, dass die High-Volume-Halbleiter in diesen Geräten eine starke und kostengünstige Implementierung eines Root of Trust haben. Offensichtlich muss jede Sicherheitsimplementierung ausreichend stark sein, sonst hat sie keinen Sinn. Die enormen Volumen im IoT verlangen jedoch auch, dass die Lösung niedrige Implementierungskosten hat.
SRAM PUF gewährleistet Skalierbarkeit
EE Times: Können Sie etwas mehr über PUF-basierte Sicherheit erklären, und insbesondere, wie Ihre Lösung sich von der anderer Anbieter unterscheidet, die PUF-Sicherheit anbieten? Können Sie besondere Funktionen identifizieren, die Kunden nützlich finden?
Pim Tuyls: Wir bieten Sicherheitslösungen basierend auf Physical Unclonable Function (PUF) Technologie, die wichtig für die Authentifizierung von Halbleitergeräten ist. PUFs wandeln winzige Variationen im Silizium eines Chips in ein digitales Muster aus 0s und 1s um, das einzigartig für diesen spezifischen Chip ist und über die Zeit reproduzierbar bleibt. Dieses Muster ist ein „Silizium-Fingerabdruck“. Der Fingerabdruck wird in einen kryptografischen Schlüssel umgewandelt, der einzigartig für diesen spezifischen Chip ist und als sein Root Key zur Etablierung seiner Identität dient.
Der Root Key wird zuverlässig aus dem PUF rekonstruiert, wann immer er vom System benötigt wird, ohne dass der Schlüssel in irgendeiner Form von Speicher gespeichert werden muss. Da Schlüssel bei echten PUFs nie gespeichert werden, sind sie unveränderlich und für Angreifer unzugänglich, was PUFs ein Sicherheitsniveau verleiht, das ihren Einsatz in High-End-Sicherheitsmärkten wie Luft- und Raumfahrt, Verteidigung und Bankwesen ermöglicht. Da PUFs dieses hohe Sicherheitsniveau ohne dedizierte Sicherheitshardware erreichen, bleibt die Implementierungskosten der Gesamtlösung niedrig, was sie auch ideal für High-Volume-Märkte im IoT macht.
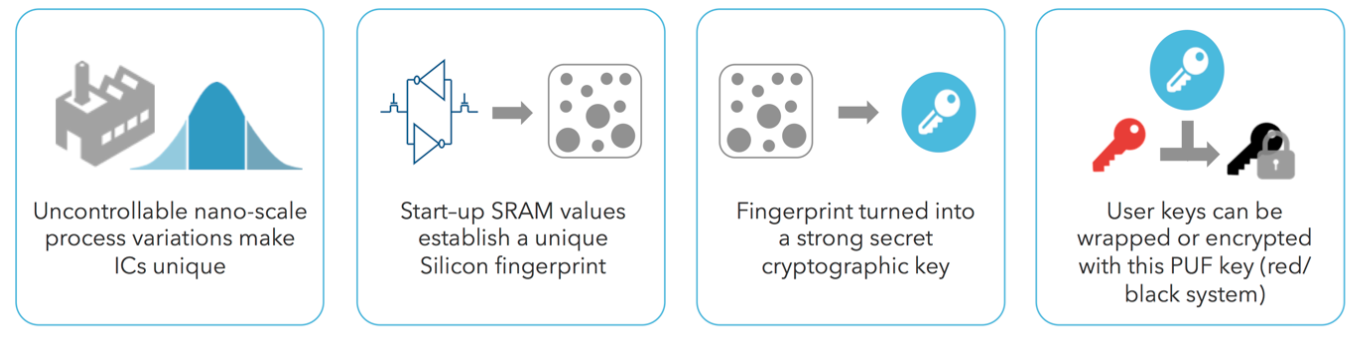
PUFs wandeln winzige Variationen im Silizium eines Chips in ein digitales Muster um, das einzigartig für diesen spezifischen Chip ist und über die Zeit reproduzierbar bleibt. Dieses Muster ist ein „Silizium-Fingerabdruck“. Der Fingerabdruck wird in einen kryptografischen Schlüssel umgewandelt, der einzigartig für diesen spezifischen Chip ist und als sein Root Key zur Etablierung seiner Identität dient. (Quelle: Intrinsic ID)
Neben der hohen Sicherheit, die die meisten PUF-Implementierungen bieten, bietet die von Intrinsic ID eingesetzte SRAM PUF Technologie, bei der der Silizium-Fingerabdruck aus dem zufälligen Startverhalten von SRAM-Speicher abgeleitet wird, sehr hohe Zuverlässigkeit über die Zeit, eine hohe Entropiequelle und eine bewährte Erfolgsbilanz mit über 250 Millionen Chips, die im Feld eingesetzt sind.
In einigen Fällen haben wir gesehen, dass die Zuverlässigkeit unserer SRAM PUFs die von nicht-flüchtigem Speicher für Schlüssel in Flash-Speicher überstieg. Darüber hinaus ist SRAM ein standardmäßiger Halbleiterbestandteil, der in jedem Technologieknoten und in jedem Prozess verfügbar ist. Dies gewährleistet die Skalierbarkeit von SRAM PUFs über verschiedene Knoten und Prozesse und ermöglicht einfache Tests und Evaluierungen, da dies ein bekannter Halbleiterbestandteil ist. SRAM PUFs sind auch vollständig digital. Das Hinzufügen eines SRAM PUF erfordert keine zusätzlichen Maskensätze, analoge Komponenten (wie Ladungspumpen) oder spezielle Programmierung.
Wie unterscheiden wir uns von anderen Anbietern? Wir glauben, wir sind das einzige Sicherheitsunternehmen der Welt, das Implementierungen von PUF-Technologie als Hardware-IP, Software und sogar Firmware für FPGAs anbietet. Das bedeutet, dass neben Halbleiterherstellern, die unser PUF-IP der Hardware ihrer Chips hinzufügen, deren Kunden auch entscheiden können, unsere Technologie zu Chips hinzuzufügen, die sie nicht in Hardware haben. Die Software-Implementierung unserer PUF-Technologie, genannt BK, läuft auf praktisch jedem Mikrocontroller (MCU) oder System-on-Chip (SoC). Und FPGA-Nutzer können einen sogenannten Butterfly PUF im programmierbaren Gewebe ihres FPGA über unser Produkt Apollo einsetzen.
Unsere Technologie hat sich über viele Jahre im Feld bei einer großen Anzahl von Kunden als zuverlässig erwiesen und lässt sich leicht in viele verschiedene Technologieknoten integrieren. Darüber hinaus bietet unsere PUF-Technologie sehr hohe Entropie, die aus dem Silizium eines Chips abgeleitet wird.
Wie wirken sich schrumpfende Knoten auf Sicherheit aus?
EE Times: Beeinflussen schrumpfende Transistorgrößen unter 5 nm die Sicherheit, und wie?
Pim Tuyls: Die Auswirkung und Wichtigkeit, dass Sicherheitslösungen auf kleine Technologieknoten skalierbar sind, wird oft übersehen. Besonders bei hardwarebasierter Sicherheit ist es nicht trivial, dass eine Implementierung mit abnehmenden Technologieknoten skaliert. Zum Beispiel gab es unter 28 nm ernsthafte Herausforderungen, nicht-flüchtigen Speicher (NVM) auf die gleiche Weise und mit der gleichen Geschwindigkeit wie Standardkomponenten zu skalieren. Die Entwicklung von Flash-Speicher ist an fortgeschrittenen Knoten schwierig und teuer geworden, da Flash-Speicher viele zusätzliche Maskenschritte erfordert, was die Kosten des Speichers und damit des Chips erhöht. Dies verursacht Probleme für viele Sicherheitslösungen, da sie typischerweise eine Form von NVM verwenden, um ihre geheimen Schlüssel zu speichern.
Skalierbarkeit ist jedoch erforderlich, um Chip-Herstellern zu ermöglichen, die gleiche Technologie über verschiedene Knoten zu nutzen, was Kontinuität garantiert und die Last bei Entwicklung und Wartung von Software erleichtert. Die Tatsache, dass SRAM PUF Lösungen in fortgeschrittenen Knoten (sogar in 5 nm) eingesetzt wurden, zeigt, dass diese Technologie Chip-Herstellern erlaubt, ihre Designs, einschließlich ihrer Sicherheitsarchitektur, in Zukunft auf fortgeschrittene Knoten zu skalieren.
Wie geht SRAM PUF mit Quantencomputing um?
EE Times: Offensichtlich werden Fortschritte wie Quantencomputing die Art und Weise beeinflussen, wie wir Sicherheit in der Zukunft implementieren. Wie geht SRAM PUF damit um, ist es noch effektiv?
Pim Tuyls: Wir sehen, dass es in unserer Branche viel Verwirrung über alles gibt, was mit Quanten zu tun hat. Die Wahrheit ist, dass die tatsächliche Verfügbarkeit von Quantencomputern noch mehrere Jahre entfernt ist. Das bedeutet jedoch nicht, dass wir mit der Vorbereitung warten sollten. Betrachten wir die PUF-Technologie-Landschaft, sehen wir, dass einige der kryptografischen Algorithmen, die von uns und anderen verwendet werden, gebrochen werden, wenn Quantencomputing ankommt. Das sind die gleichen Algorithmen, die in jeder modernen Kryptografie-Lösung gebrochen werden: die asymmetrischen Krypto-Chiffren.
Außerdem muss die Länge unserer Schlüssel für symmetrische Chiffren erhöht werden. Diese Probleme sind nicht spezifisch für PUF-Technologie-Anbieter, das gilt für jeden Sicherheitsanbieter. Deshalb arbeitet das US-Handelsministeriums National Institute of Standards and Technology (NIST) bereits an der Standardisierung von Post-Quanten-Krypto, den Algorithmen, die wir alle in Zukunft implementieren müssen, um die aktuellen asymmetrischen Krypto-Algorithmen zu ersetzen.
Betrachtet man speziell die PUF-Technologie selbst, gibt es nichts zu befürchten. Derzeit gibt es keinen Hinweis darauf, dass Fuzzy Extractors und andere Algorithmen, die verwendet werden, um Schlüssel aus PUFs abzuleiten, durch einen Quantencomputer gebrochen würden. Abgesehen von der bloßen Verlängerung der abgeleiteten Schlüssellängen werden alle Algorithmen, die mit PUFs zusammenhängen, ungebrochen bleiben, wenn Quantencomputing verfügbar ist. Man könnte sagen, dass PUFs „quantenresistent“ sind, aber in Wirklichkeit gibt es einfach keinen Zusammenhang zwischen dem, was Quantencomputer tun, und den Algorithmen, die erforderlich sind, um kryptografische Schlüssel aus PUF-Implementierungen abzuleiten. Nicht für unsere PUFs, nicht für irgendeinen PUF.
Helfen IoT-Sicherheitsstandards?
EE Times: Standards, Zertifizierungen und Regulierungen werden weltweit eingeführt, um IoT und Cybersicherheit anzugehen. Welche Rolle spielen diese Standards/Zertifizierungen in der Branche – sind sie hilfreich oder hinderlich?
Pim Tuyls: Sicherheitsstandards sind unglaublich wichtig, werden aber bei weitem nicht genug genutzt. Mit der enormen Fragmentierung von Hardware und Software, besonders im IoT, gibt es schwere Risiken, die Standards mindern müssen. Wie können wir ein Netzwerk schützen, wenn alle Geräte nach unterschiedlichen Regeln spielen? Solange Netzwerke Geräte enthalten, die nicht einmal die rudimentärsten Sicherheitsmechanismen haben, bleibt das gesamte Netzwerk gefährdet. Sicherheitssysteme sind nur so stark wie ihr schwächstes Glied.
Wir sehen einige Brancheninitiativen, die darauf abzielen, Standards für IoT-Sicherheit zu setzen, wie Arms PSA-Initiative und die ioXt Alliance, der wir selbst angehören. Initiativen wie diese zeigen, dass große Branchenakteure zustimmen, dass etwas in Bezug auf IoT-Sicherheit passieren muss, aber industrielles Bewusstsein allein reicht nicht aus. Sicherheitsstandardisierung muss auf Regierungsebene beginnen, um wirklich Wirkung zu zeigen. Der einzige wirkliche Weg, alle Gerätehersteller zur Sorge um Sicherheit zu verpflichten, ist, sie zu verpflichten, bestimmte Standards einzuhalten, unter Androhung von Haftung oder Strafen.
Die Executive Order, die kürzlich von Präsident Biden unterzeichnet wurde, ist ein erster Schritt in die richtige Richtung. Sie reicht jedoch nicht aus. Viele weitere Länder müssen diesem Beispiel folgen, aber auch die USA selbst sollten weiter gehen als in dieser EO beschrieben, die sichmostly auf Software-Sicherheit konzentriert. Jede starke Sicherheitslösung beginnt mit vertrauenswürdiger Hardware, wie wir sagen: „Nichts ist sicherer als Cybersicherheit, die in Hardware verwurzelt ist.“ Deshalb glauben wir, dass die EO erweitert werden sollte, um Sicherheit für Hardware und ihre Lieferkette einzuschließen.
Eine PUF-Community pflegen
EE Times: Sicherheit ist etwas Dynamisches und steht nie still. Worauf freuen Sie sich in naher Zukunft am meisten, und wie können Gerätehersteller dem Spiel voraus sein, um gute Sicherheit aufrechtzuerhalten? Gibt es etwas, das Intrinsic ID tut, um dabei zu helfen, und was kommt in naher Zukunft von Ihnen?
Pim Tuyls : Unsere höchste Priorität ist derzeit die Erweiterung unseres Produktportfolios und die kontinuierliche Verbesserung der Qualität der bestehenden Produkte, die wir anbieten. Wir erwarten, später in diesem Jahr einige neue Softwareprodukte zu veröffentlichen.
Wir haben auch eine Initiative, bei der wir versuchen, die verschiedenen Akteure im PUF-Ökosystem zusammenzubringen. Wir tun dies durch eine Online-Community namens PUF Cafe, die kostenlos für jeden zugänglich ist, der sich für PUF-Technologie interessiert. Diese Seite teilt globale Nachrichten und Dokumentation zu PUF-Technologie und veranstaltet monatliche „PUF Cafe Episodes“, bei denen Sprecher aus verschiedenen Organisationen verschiedene Aspekte von PUF-Technologie und Sicherheit behandeln. Eine kürzliche Episode handelte von der Beziehung zwischen Quanten und Krypto. Diese Community zieht Menschen aus Industrie und Akademie an, die alle an Sicherheitsfragen oder PUF-Technologie arbeiten.
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EE Times veröffentlicht.
Internet der Dinge-Technologie
- Industrial IoT absichern: Wie Cisco Cyber Vision die Security Landscape vervollständigt
- Industrial IoT absichern: Ein praktischer Fahrplan
- IoT/OT Security Projekt starten: Ein schrittweiser Blueprint
- Wie Open Source Innovation im Internet of Things antreibt
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- Wie COVID-19 die IoT-Adoption in der Fertigung beschleunigt
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Ihr IoT-Ökosystem sichern: Expertenstrategien gegen Ransomware und Cyber-Bedrohungen
- IoT-Landschaft absichern: Zentrale Bedrohungen und strategische Lösungen – Teil 2
- IoT-Sicherheit zukunftssicher machen: Expertenstrategien für eine sicherere vernetzte Welt