



Sicherheit in das Industrial IoT designen: Experten-Leitlinien zum Schutz von IIoT-Systemen
Was ist das Industrial Internet of Things?
Das Industrial Internet of Things (IIoT) unterscheidet sich vom Consumer IoT durch die Integration von Operational Technology – wie Industrial Control Systems (ICS) – mit Enterprise IT, Business-Workflows und Analytics. Im Gegensatz zu traditionellen OT-Umgebungen sind IIoT-Geräte breit mit anderen Systemen und Personal verbunden, und im Gegensatz zu IT-Systemen interagieren sie direkt mit der physischen Welt über Sensoren und Aktoren, was einzigartige Sicherheitsherausforderungen schafft.
Vorteile und aufkommende Risiken
Wenn richtig implementiert, ermöglicht IIoT Closed-Loop-Systeme, wo Sensoren Daten sammeln, Analytics Insights ableiten und Aktoren in Echtzeit reagieren. Diese Konnektivität steigert Effizienz, Predictive Maintenance und operative Transparenz. Doch dieselbe Offenheit erweitert die Angriffsfläche und macht IIoT-Netze zu attraktiven Zielen für Cyber-Adversarien.
DOE-unterstützte Initiative für Power-Grid-Edge-Sicherheit
Intel leitet ein Department-of-Energy-Programm, das auf die Absicherung von Edge-Geräten im Stromnetz fokussiert. Das Projekt führt sichere Gateways für Legacy (Brownfield)-Ausrüstung und FPGA-basierte Upgrades für neue (Greenfield)-Geräte ein. Ziel ist es, die Cyber-Angriffsfläche zu verkleinern, ohne die essenzielle Energieversorgung zu stören.
Fünf Säulen der IIoT-Sicherheit
Laut Sven Schrecker, Intels Chief IoT Security Architect und IIC Security Working Group Co-Chair, ist Sicherheit eine von fünf essenziellen Überlegungen beim Design von IIoT-Geräten:
- Sicherheit (Safety)
- Zuverlässigkeit (Reliability)
- Sicherheit (Security)
- Datenschutz (Privacy)
- Resilienz (Resilience)
Schrecker betont, dass Sicherheitsrichtlinien gemeinsam von IT- und OT-Teams verfasst werden müssen, damit die Kommunikationsrechte jedes Geräts klar definiert sind.
Eine Chain of Trust vom Design bis zum Deployment aufbauen
Haydn Povey, CEO von Secure Thingz und Board-Mitglied der IoT Security Foundation, skizziert vier organisatorische Ebenen, die Sicherheit adressieren müssen:
- CxO-Führung
- Sicherheitsarchitekten
- Entwicklungsingenieure
- Operations-Manager
Entwicklungsingenieure übersetzen Unternehmenssicherheitspolitik in konkrete Designentscheidungen – wie Geräteidentitätsverifizierung, sichere Firmware-Updates und Hardware-Attestation. Operations-Manager stellen sicher, dass jede Komponente in der Lieferkette eine eindeutige, verifizierbare Identität trägt.
Herausforderungen eines fragmentierten Software-Stacks
Robert Martin, Senior Principal Engineer bei MITRE und IIC Steering-Committee-Mitglied, warnt, dass eine geringfügige Hardwareänderung durch Software ripplen kann und Ausfälle produziert, die niemand zuschreiben kann. Er kontrastiert dies mit regulierten Bauhandwerken, wo sicherheitsrelevante Modifikationen Zertifizierung triggern.
Leitlinien für sicheres IIoT-Design
Industriereferenzen umfassen das IIC IoT Security Framework (mit Manufacturing Profile) und das NIST Cybersecurity Framework. Designer müssen diese Frameworks auf Device-Lifecycle-Anforderungen abbilden – Identität, Angriffsdetektion, Recovery, Remediation und Patching.
Arms Platform Security Architecture (PSA)
Arms PSA bietet einen Drei-Stufen-Prozess – Analyze, Architect, Implement – um Sicherheit von Grund auf einzubetten. Die Analysephase beinhaltet Threat Modeling; Arm stellt Templates für Asset Tracker, Wasserzähler und Netzwerkkameras bereit. Einmal verstanden, implementieren Designer Maßnahmen wie unveränderliche Geräteidentitäten, Trusted Boot, sichere OTA-Updates und Cloud-seitige Verifizierung.
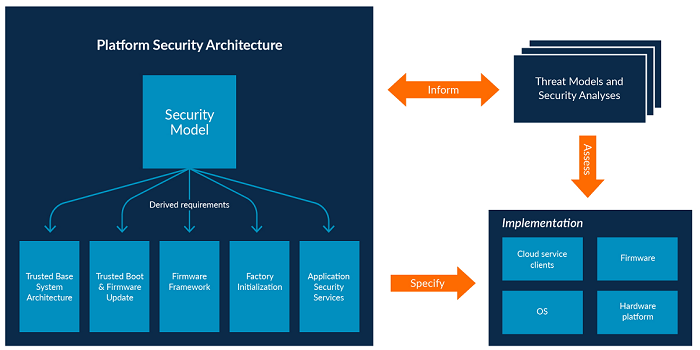 Arms PSA Framework ermutigt Designer, zuerst Bedrohungen zu betrachten, dann Design und Implementation zu formen. (Quelle: Arm)
Internet der Dinge-Technologie
- Industrial IoT absichern: Wie Cisco Cyber Vision die Security Landscape vervollständigt
- Industrial IoT absichern: Ein praktischer Fahrplan
- Industrial Design im IoT-Zeitalter: Von Produktlaunches zum kontinuierlichen Ökosystem-Nurturing
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Ihr IoT-Ökosystem sichern: Expertenstrategien gegen Ransomware und Cyber-Bedrohungen
- Legacy-Infrastruktur für IoT-Erfolg sichern
- Warum SD-WAN das Rückgrat des IoT-Zeitalters ist
- Industrial IoT Security: Ein Next-Generation-Blaupause – Teil 2
- Sicherheit entfesselt IoTs volles Potenzial