



Hybrid-Cloud-Architektur: Modernisierung von Legacy-Systemen mit On-Premise-Kontrolle & Public-Cloud-Power
Hybrid-Cloud-Architektur ermöglicht es einem Unternehmen, eine streng kontrollierte On-Premise-Infrastruktur mit der Power eines Public-Cloud-Services zu kombinieren. Aufgrund hoher Flexibilität sind Hybrid-Cloud-Lösungen die erste Wahl für die Modernisierung bestehender und Legacy-Anwendungen.
Dieser Artikel ist eine Einführung in die Hybrid-Cloud-Architektur. Lesen Sie weiter, um zu erfahren, wie Unternehmen hybride Systeme aufbauen, um technische und geschäftliche Ziele effektiver zu erreichen als mit Public oder Private Cloud allein.
Hybrid-Cloud-Architektur erklärt
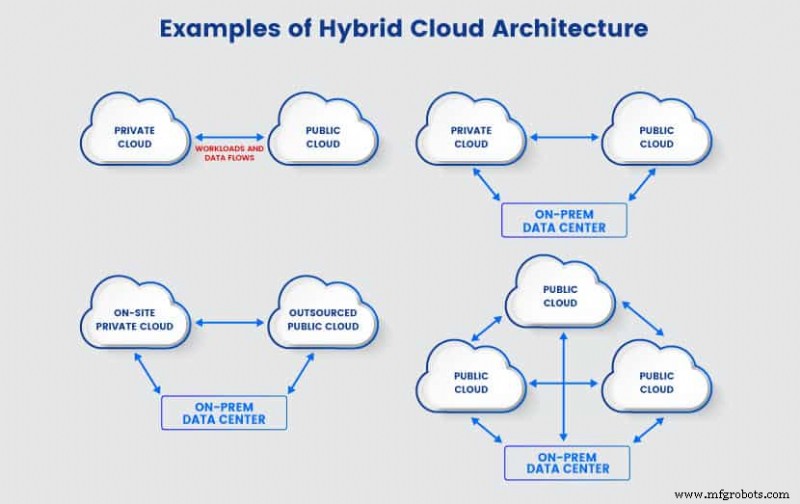
Hybrid-Cloud-Architektur ist eine Mischung aus zwei oder mehr verschiedenen Infrastrukturarten (Public, Private, Community Clouds, Bare Metal etc.), die zu einem einzigen System mit vollständiger Workload- und Datenportabilität verbunden sind. Diese Architekturen variieren je nach Geschäftsanforderungen, aber die häufigsten Systeme kombinieren:
- Ein On-Premises-System (Bare Metal oder Private Cloud) mit einer Public Cloud.
- Eine Public Cloud, Private Cloud und Bare-Metal-Infrastruktur.
- Zwei oder mehr Private Clouds.
- Zwei oder mehr Public Clouds.
Unser Vergleich zwischen Public und Private Clouds beleuchtet die Hauptunterschiede zwischen den zwei häufigsten Cloud-Bereitstellungen.
Unabhängig vom spezifischen Setup hat jede Hybrid-Cloud-Architektur vier gemeinsame Merkmale:
- Netzwerkverbindung: Unterschiedliche Umgebungen in einer Hybrid Cloud teilen dieselben Verbindungen, entweder innerhalb eines privaten Netzwerks oder via Internet.
- Vollständige Integration: Daten- und Workload-Synchronisation erfolgt über jede Komponente einer Hybrid Cloud.
- Einheitliches Management: Das Team verwaltet ein hybrides Setup über ein einzelnes Tool, und jede Umgebung nutzt dasselbe Betriebssystem.
- Schnelles Ressourcen-Provisioning: Eine Hybrid Cloud kann neue Ressourcen schnell bereitstellen, typischerweise über einen Drittanbieter-Public-Cloud-Provider.
Die Verbindung zwischen verschiedenen Komponenten ist das Hauptmerkmal einer Hybrid Cloud. Eine Hybrid Cloud bietet ein einheitliches Cloud-Computing-System, das Admins erlaubt, Services zwischen den Umgebungen zu verschieben.
Wenn keine Integration zwischen Komponenten besteht, hat ein Unternehmen kein hybrides System. Stattdessen läuft das Setup mehrere Clouds parallel und ist wahrscheinlich eine Form von Multi-Cloud.
Drei Hauptaspekte beim Design einer hybriden Architektur sind Konnektivität, App-Modernisierung und Cloud-Sicherheit.
Konnektivität
Konnektivität und Interoperabilität sind Kernkonzepte einer Hybrid-Cloud-Architektur. Diese Funktion ermöglicht:
- Freie Bewegung von Workloads.
- Vereinheitlichung des Managements.
- Orchestrierung von Prozessen.
Der Konnektivitätsgrad beeinflusst direkt, wie gut die Hybrid Cloud funktioniert. Um die Wichtigkeit der Interkonnektivität in einer hybriden Umgebung zu verstehen, nutzen wir das Beispiel einer Anwendung für Aktienhandel und -speicherung. Wie im Diagramm unten gezeigt, basiert die App auf einer Private und Public Cloud.
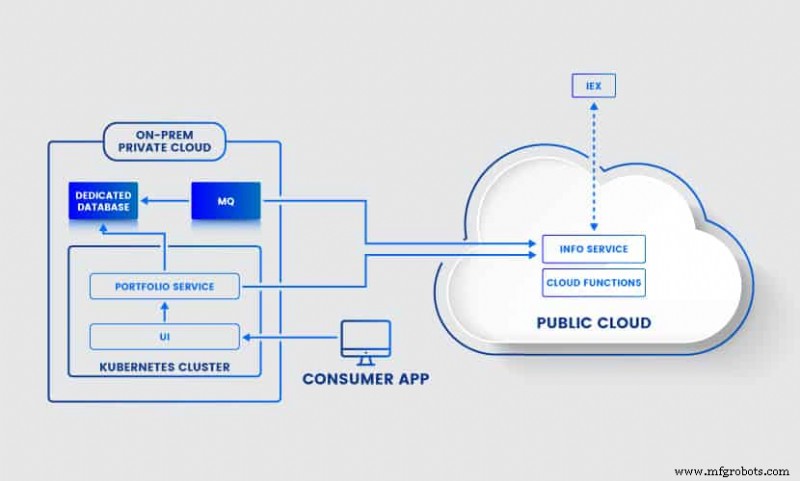
Wenn jemand auf unsere Beispiel-App zugreift, trifft der Nutzer auf einen Endpunkt in der Private Cloud und speist in den On-Prem Kubernetes-Cluster ein. Der Cluster enthält zahlreiche Services:
- Das Frontend der App (die UI).
- Der MQ-Service, der Message-Queuing-Fähigkeit ermöglicht.
- Der Portfolio-Service, der Nutzern die Verwaltung von Investments erlaubt.
Der Portfolio-Service führt Operationen in der Private Cloud aus, verlässt sich aber auch auf Tasks in der Public Cloud. Der zentrale Service in der Public Cloud ist der, der Aktienkurse von der Investors Exchange (IEX) abruft.
Der MQ-Service verfolgt die Nutzer-Loyalitätslevel. Dieser Service benötigt ebenfalls Zugriff auf die Public Cloud und benachrichtigt Nutzer in Echtzeit über Änderungen ihres Loyalitätsstatus oder Portfolios.
Unsere App erfordert hohe Interkonnektivität zwischen Private und Public Cloud, um korrekt zu funktionieren. Die Workloads fließen zwischen den Umgebungen, und das gesamte System operiert als einzelne Entität. Die Verbindung zwischen Private und Public Cloud ist vital, und wir können die beiden via VPN, WAN oder API verbinden.
Anwendungsmodernisierung
Die Modernisierung monolithischer Apps und deren Migration in die Cloud gehört zu den größten Herausforderungen der Hybrid-Cloud-Adoption.
Angenommen, unsere Aktienhändler-App begann als monolithisches On-Prem-System. Die App war Java-basiert und hatte dieselben Services wie im Public-Private-Cloud-Setup oben:
- Die UI.
- Der Portfolio-Service.
- MQ-Service.
- Eine Verbindung zur IEX.
- Eine On-Premise-Datenbank.
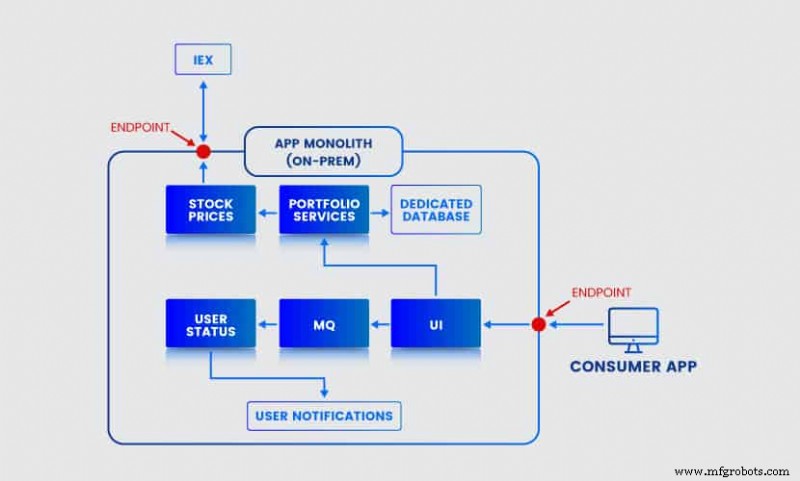
Irgendwann mussten Architekten unsere fiktive App zerlegen und in die Cloud deployen, um Benutzerlatenz zu verhindern.
Die App-Dekonstruktion beginnt mit der Entscheidung, welche Teile Sie aus dem Monolithen herausbrechen und in die Cloud deployen möchten. Einige Komponenten sind bessere Optionen als andere. In unserem Beispiel würde das Deployen des Portfolios in die Cloud zu vielen unnötigen Netzwerk-Hops und sogar noch schlechterer Latenz führen.
Das Verschieben der UI in die Cloud ist eine gute Option. Da Latenz das Hauptproblem ist, kann das Bereitstellen des App-Frontends an mehreren Standorten zu einer besseren Benutzererfahrung führen.
Sobald Sie wissen, welcher Teil in die Cloud geht, ist der nächste Schritt Refactoring. Architekten müssen Glue-Code erstellen, der es der App erlaubt, den Kommunikationspfad zwischen Services beizubehalten. Nach dem Refactoring der UI können wir den Service in die Public Cloud deployen. Wir leiten nur einen kleinen Prozentsatz der Nutzer in die Cloud, während wir den neuen Flow testen.
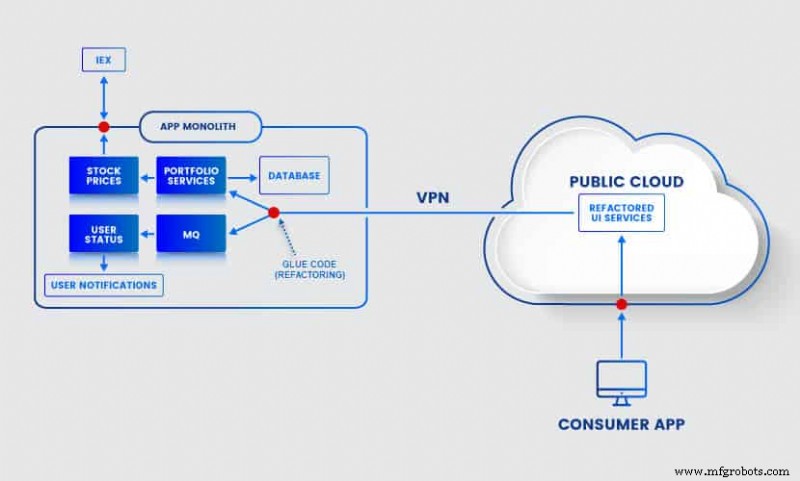
Sobald das Public-Cloud-Setup fehlerfrei ist, können wir den alten UI-Teil abschaffen und die Cloud für den gesamten Traffic nutzen. Jetzt können wir darüber nachdenken, welche anderen Services wir migrieren und unsere Hybrid-Cloud-Architektur erweitern können.
Hybrid-Cloud-Sicherheit
Cloud-Sicherheit in einem hybriden System ist herausfordernd, da das Team verschiedene Umgebungen und die zwischen ihnen bewegten Daten schützen muss. Es gibt zwei Hauptsicherheitsbedenken beim Design einer Hybrid-Cloud-Architektur:
- Potenzielle Datenschutzverletzungen.
- Strenge Datenschutzgesetze wie GDPR, HIPAA und PCI.
Der Ausgangspunkt ist die Bestimmung der Cloud-Sicherheitsrisiken, die mit Ihrem Nord-Süd- und Ost-West-Netzwerkverkehr einhergehen. Nord-Süd-Verkehr ist jede Aktivität, die von Endnutzern zu Rechenzentren oder Cloud-Umgebungen fließt. Ost-West-Verkehr sind die Daten, die zwischen Hybrid-Cloud-Komponenten fließen.
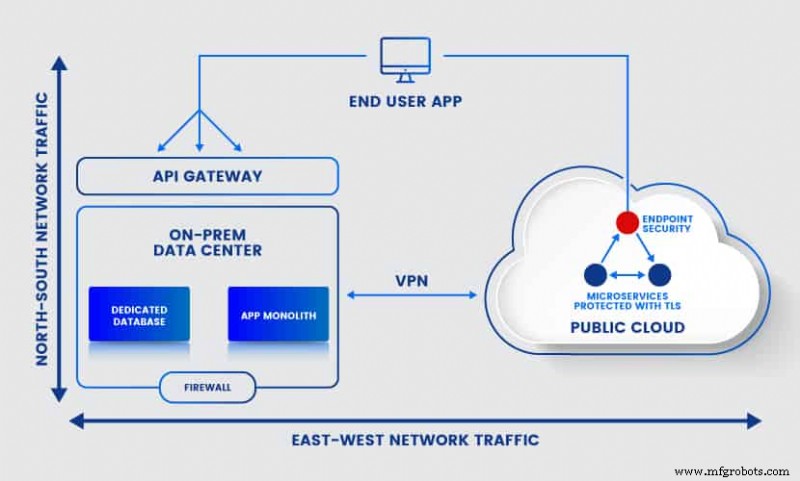
Perimetersicherheit ist entscheidend für jede Hybrid-Cloud-Architektur mit On-Prem-Komponenten. Ob Sie ein Bare-Metal-Rechenzentrum oder eine Private Cloud betreiben, stellen Sie sicher, dass der Perimeter folgende Elemente hat:
- Eine Firewall.
- Endpoint-Sicherheit mit sicheren API-Gateways.
- Zero-Trust-Sicherheit.
Public-Cloud-Sicherheit liegt primär in der Verantwortung des Providers, aber der Kunde spielt auch eine Rolle. Wenn Sie beispielsweise einen Kubernetes-Worker mit mehreren Services in der Cloud haben, liegt die Feinabstimmung der Endpunktsicherheit und Anforderungsauthentifizierung in der Verantwortung des Kunden.
Die Sicherung von Ost-West-Verkehr in einer Hybrid-Cloud-Architektur erfordert, dass Sie sichere Kommunikation zwischen Umgebungen gewährleisten. Netzwerksegmentierung ist eine gute Taktik zum Schutz von Ost-West-Verkehr. Erstellen Sie strenge Richtlinien, die beschränken, auf welche Segmente Nutzer, Admins und Prozesse zugreifen können.
In einer Kubernetes-Umgebung erfordert Micro-Segmentierung das Einrichten von TLS-Zertifikaten für Anfragen zwischen Microservices. Verschlüsseln Sie Anfragen und Daten (sowohl in-flight als auch at rest) so früh wie möglich in ihrem Lebenszyklus. Eine weitere Kubernetes-Best-Practice ist das Einrichten eines Admission Controllers, der nach der initialen Authentifizierung weitere Verifizierungsebenen hinzufügt.
Arten der Hybrid-Cloud-Architektur
Da Private Clouds einzigartig sind und jeder Public-Cloud-Provider unterschiedliche Services bietet, gibt es keine One-Size-Fits-All-Hybrid-Lösungen. Jede Hybrid Cloud entspricht jedoch einem von zwei primären Typen: traditioneller und moderner Hybrid-Cloud-Architektur.
Traditionelle Hybrid-Cloud-Architektur
Traditionelle Hybrid-Cloud-Architektur fokussiert sich auf die Transformation von Rechenzentren in Private Clouds. Sobald das On-Prem-Setup bereit ist, designt das Team eine Verbindung mit einer Public Cloud, um nahtlosen Workload- und Datenfluss zu schaffen. Diese vereinheitlichte IT-Infrastruktur ist ideal, wenn:
- Die Organisation sensible Daten aufgrund regulatorischer Bedenken in einer Private Cloud halten muss.
- Das Unternehmen in die Cloud migrieren möchte, um Legacy-Apps zu verbessern und Performance zu steigern.
- Das Team bestehende On-Prem-Workloads per Lift-and-Shift in eine Public Cloud verschieben möchte, um den Rechenzentrums-Footprint zu reduzieren.
- Das Geschäft inkonstante Workloads in die Public Cloud migrieren möchte.
- Das Team die Public Cloud nutzen möchte, um schnell Entwicklungs- und Testressourcen bereitzustellen (eine Fähigkeit, die für effiziente DevOps-Teams vital ist).
Typischerweise verlässt sich traditionelle Hybrid-Cloud-Architektur auf eine vorgefertigte Lösung oder Enterprise-Grade-Middleware, die Cloud-Ressourcen über Umgebungen hinweg integriert. Eine zentrale Konsole und einheitliche Cloud-Monitoring-Tools halten das Setup gesund.
Moderne Hybrid-Cloud-Architektur
Moderne Hybrid-Cloud-Architektur fokussiert sich weniger auf Konnektivität zwischen Komponenten und mehr auf Workload-Portabilität. So kann das System nahtlos die beste Umgebung für jede Aufgabe nutzen.
Diese Art der Hybrid-Cloud-Architektur ermöglicht Organisationen, Cloud-nativen Technologien zu nutzen und Microservices einzusetzen, um Apps in kleinere, wiederverwendbare Komponenten zu zerlegen. Microservices gewährleisten konsistente und zuverlässige Bereitstellung, Verwaltung und Performance über verschiedene Clouds und Vendor hinweg.
In moderner Hybrid-Cloud-Architektur sind die Grenzen zwischen Public und Private Clouds weniger deutlich. Viele Anbieter bieten nun Public-Cloud-Services an, die im On-Premise-Rechenzentrum des Kunden laufen. Private Clouds, die traditionell On-Premises laufen, können nun operieren:
- In einem Off-Premises-Rechenzentrum.
- Auf Virtual Private Networks (VPNs).
- Als Virtual Private Cloud (VPC).
Infrastructure-as-Code (IaC) ist ein signifikanter Aspekt moderner Hybrid-Cloud-Architektur. IaC ermöglicht Entwicklern, neue Umgebungen schnell und on-demand bereitzustellen.
Design und Aufbau einer Hybrid-Cloud-Architektur
Bevor Sie eine Hybrid-Cloud-Architektur designen, beachten Sie die folgende Checkliste, um sicherzustellen, dass Ihr Plan keine Fallstricke birgt.
Einfachere, kostengünstigere Bereitstellungsmodelle in Betracht ziehen
Eine Hybrid Cloud basiert auf komplexer Integration zwischen verschiedenen Umgebungen, was das Setup ideal für High-Volume-Workloads und verteilte Systeme macht. Wenn Ihre App keine intensiven Workloads hat und keinen Flow-Overlap benötigt, könnte das Deployen eines einfacheren Cloud-Modells die bessere Option sein.
Sobald die App und ihre Nutzerbasis wachsen, beginnen Sie damit, über eine Erweiterung zur Hybrid Cloud nachzudenken, um Performance-Level zu halten.
Einen detaillierten Plan für Ihre Workloads erstellen
Beginnen Sie das Design der Architektur, indem Sie bestimmen, wie und wo jeder Workload laufen wird. Dieser Plan erfordert eine delikate Balance zwischen:
- Internen Zugänglichkeitsanforderungen.
- Compliance-Anforderungen.
- Anwendungsanforderungen.
Berücksichtigen Sie folgende Faktoren bei der Planung, welche Umgebung für jeden Workload genutzt wird:
- Sicherheitslevel.
- Rechtliche Verpflichtungen.
- Service-Preis.
- Zugänglichkeit.
- App-Anforderungen.
- Nutzerstandorte.
Wenn Ihr Unternehmen sensible Daten verarbeitet, planen Sie, wo Sie diese Informationen speichern und welche Systeme Zugriff auf wertvolle Daten haben. Berücksichtigen Sie auch, ob einige Legacy-Systeme in einer Cloud-Umgebung nicht korrekt operieren können.
Vendor Lock-In im Auge behalten
Der Aufbau einer Hybrid Cloud auf einer Plattform, die Ihre Workloads nicht bewältigen kann, kann teure Probleme in der Zukunft schaffen.
Teams, die nach einem SaaS-Partner suchen, haben einen größeren Fehlerpuffer, aber Unternehmen, die eine App über einen PaaS- oder IaaS-Provider aufbauen wollen, müssen von Anfang an die richtige Wahl treffen, um ernsthafte Vendor-Lock-In-Probleme zu vermeiden. Bei der Wahl Ihres Cloud-Service-Providers berücksichtigen Sie Folgendes:
- Service-Kosten.
- Genutzte Technologien.
- Management-Tools.
- Physische Standorte der Rechenzentren.
- Service-Level-Agreements (SLAs).
- Support für Bare-Metal- und Private-Cloud-Umgebungen.
- Sicherheits-, Governance- und Business-Policies.
- Service-Abhängigkeiten.
Das richtige Cloud-OS wählen
Ein Cloud-Betriebssystem ermöglicht einem Team, eine hybride Umgebung über einen einzelnen Tool-Satz zu überwachen und zu verwalten. Cloud OS sollte Management vereinfachen und Agilität gewähren, wählen Sie also die Software, die den Bedürfnissen Ihrer Entwickler entspricht. Zu den beliebtesten Optionen gehören:
- Kubernetes.
- VMware Cloud.
- OpenStack.
- Nutanix.
Wählen Sie das Cloud OS basierend auf dem Tool, das den richtigen Datenmanagement-Ansatz bietet. Idealerweise sollte das OS nicht erfordern, das gesamte IT-Personal umzuschulen.
Sicherheit in Ihre Hybrid-Cloud-Architektur einbauen
Behandeln Sie Sicherheitskontrollen und -richtlinien als fundamentalen Bestandteil Ihrer Hybrid-Cloud-Architektur. Sicherheit sollte kein Nachgedanke sein, stellen Sie also sicher, dass angemessene Schutzlevel ein Baustein für jede Umgebung sind.
Beginnen Sie so früh wie möglich im Designprozess über Cybersicherheitsrisiken nachzudenken. DevSecOps ist ein guter Ansatz beim Aufbau von Cloud-Systemen, wenn Sie Sicherheit von Grund auf mitdenken möchten.
Eine ideale Cloud-Option für Anwendungsmodernisierung
Hybrid-Cloud-Architektur ermöglicht es einem Unternehmen, seine Apps zu modernisieren, indem Clouds mit bestehender IT-Infrastruktur verbunden werden. Dieser Ansatz macht Hybrid Clouds zur idealen Option für jedes Unternehmen, das Cloud Computing nutzen möchte, während es strenge Kontrolle über sein IT-Setup behält.
Cloud Computing
- Hybrid IT: Warum die Cloud nicht das Endgame ist
- AWS Monitoring Tools: Cloud Security & Performance meistern
- Warum Cloud-Meisterschaft 2017 der einzige Weg nach vorne ist
- Hybrid Cloud: Vorteile, Nachteile und wie Sie die richtige Strategie wählen
- Die richtige Cloud-Strategie wählen: Public, Private und Hybrid Solutions erklärt
- Azure Cloud meistern: Wesentliche Skills & Karrierepfad
- Hybride Blockchain-Cloud-Anwendungen mit Ethereum & Google Cloud bauen
- AWS Cloud meistern: Kernkompetenzen & Skills für Erfolg
- AWS Cloud Networking Architektur: Praktischer Leitfaden
- Cloud Computing vs. On-Premise: Welche Infrastruktur passt am besten zu Ihrem Unternehmen?