



Microchip führt CEC1712 MCU mit Secure Boot für externe Flash-Systeme ein
Microchip Technology hat den CEC1712 vorgestellt, einen kryptografisch aktivierten MCU, der Betriebssysteme schützt, die von externem SPI Flash Memory booten. Das Gerät bekämpft Rootkit- und Bootkit-Malware, indem es einen Secure Boot Prozess erzwingt, der auf einem Hardware Root of Trust basiert, konform mit NIST 800-193.
Mit der Expansion von 5G-Deployments und wachsender Cloud-Infrastruktur müssen Entwickler sicherstellen, dass Betriebssysteme unkompromittiert bleiben. Rootkits laden vor OS-Start, umgehen konventionelle Anti-Malware-Lösungen. Secure Boot, angetrieben durch einen Hardware Root of Trust, ist der einzige zuverlässige Schild, der nur Hersteller-vertrauenswürdige Firmware booten lässt.
Aufbauend auf einem Arm Cortex-M4 Kern, ist der CEC1712 die dritte Generation in Microchips Lineup. Gepaart mit der Soteria-G2 Firmware, erkennt und stoppt er bösartige Firmware vor Runtime, was schnelle Adoption von Secure Boot ermöglicht. Soteria-G2 verlässt sich auf den CEC1712's unveränderlichen ROM-basierten Bootloader als System Root of Trust.
„Wir zielen auf jedes System, das von SPI Flash bootet“, sagte Jeannette Wilson bei embedded.com. „Die On-Chip kryptografischen Engines des CEC1712 sparen bis zu 15 kB Code Space und erlauben vollständige Verifikation in unter 70 ms.“
Neben dem Schutz von 5G und Data-Center Betriebssystemen stärkt die CEC1712/Soteria-G2 Kombi auch Sicherheit für vernetzte autonome Fahrzeuge, Automobil ADAS Plattformen und jedes System, das von externem SPI Flash bootet.
Zusätzlich zu Pre-Boot-Schutz unterstützt der CEC1712 Key Revocation und Code Rollback Safeguards über den Gerätelebenszyklus, was sichere In-Field Firmware Updates ermöglicht. Diese Features alignen mit NIST 800-193's Platform Firmware Resilience Anforderungen: Code Integrität erhalten, Korruption detektieren und zu einem bekannten guten Zustand wiederherstellen.
- Integrität und Authentizität von Firmware Updates erhalten.
- Unautorisierte Änderungen an Firmware oder kritischen Daten detektieren.
- Firmware zu einem vertrauenswürdigen Zustand wiederherstellen, wenn Korruption detektiert wird.
Key Revocation ist essenziell, wenn OEMs Credential Compromise gegenüberstehen. „Es mag offensichtlich erscheinen, aber neue Keys einzuführen und kompromittierte abzulehnen, ist überraschend komplex“, erklärte Wilson.
Der Secure Bootloader im CEC1712's ROM lädt, entschlüsselt und authentifiziert Firmware, gespeichert in externem SPI Flash. Einmal verifiziert, übergibt der Bootloader Kontrolle an den ersten Applikationsprozessor. Das Gerät unterstützt bis zu zwei Applikationsprozessoren, jeweils mit zwei SPI Flash Modulen.
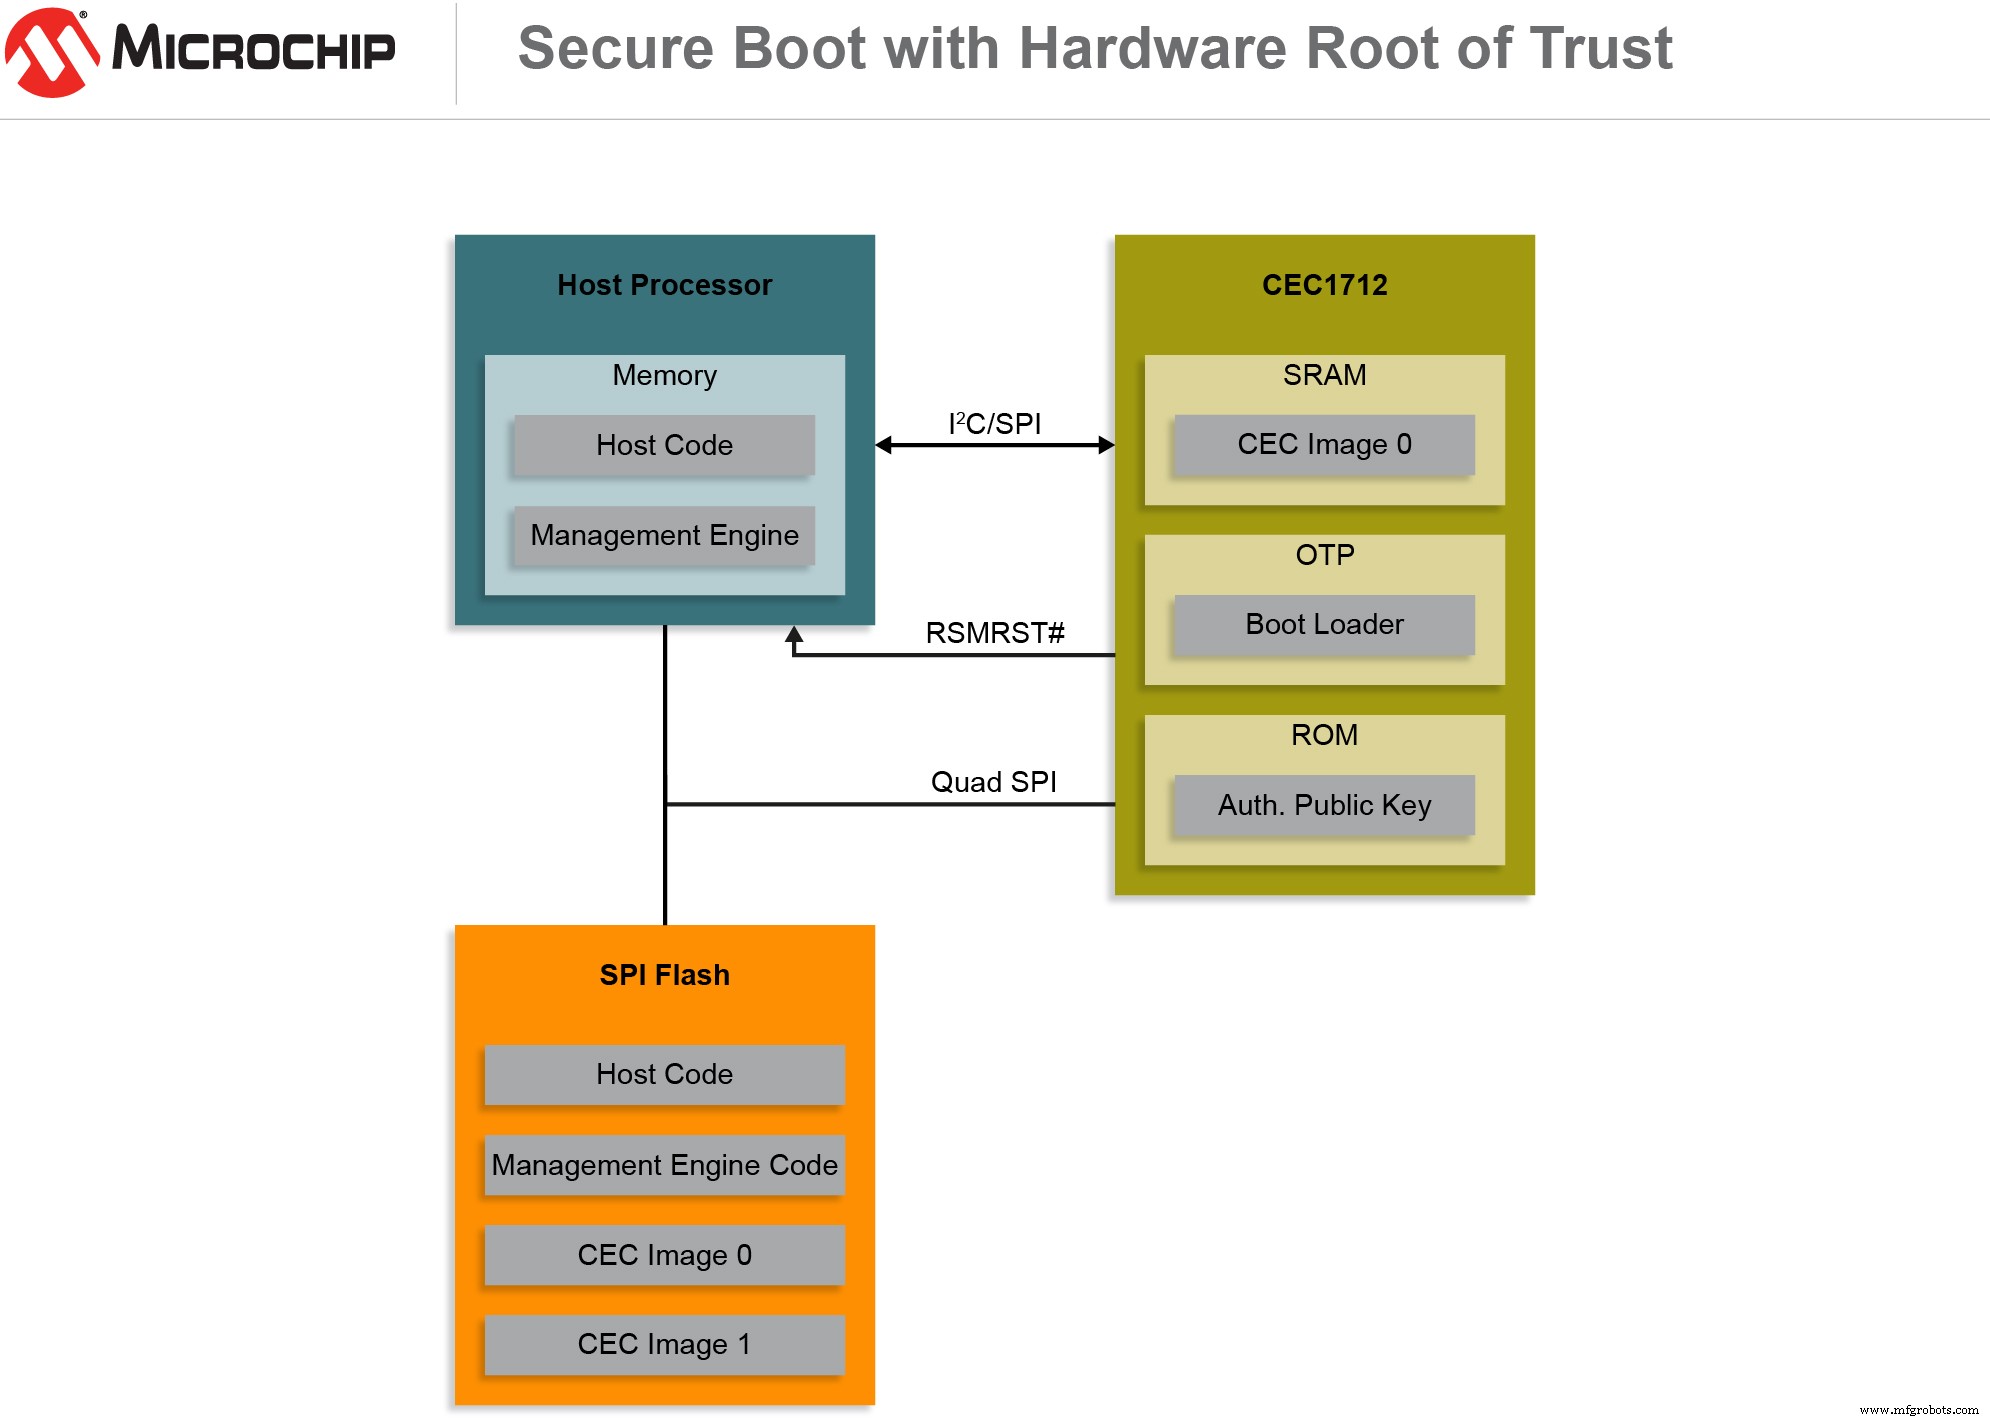
Code Ausführung beginnt im CEC1712 ROM. Applikationscode, signiert mit OEMs Private Key, residiert in SPI Flash. Der ROM hält den Prozessor in Reset bis Code authentifiziert ist, wonach der Host Prozessor den verifizierten Code lädt und ausführt. (Bild: Microchip)
Microchip und Arrow Electronics bieten Pre-Provisioning von kundenspezifischen Daten als sichere Manufacturing-Lösung an, die Over-Building und Counterfeiting mildert. Der Service reduziert Entwicklungszeit um Monate und eliminiert die Notwendigkeit für Third-Party Provisioning oder Zertifizierungsstellen.
„Während viele Kunden sophisticated sind, haben nicht alle tiefe Security Expertise“, fügte Wilson hinzu. „Soteria gibt ihnen die Tools, Secure Boot ohne In-House Code zu implementieren.“ Entwicklung erfolgt in der MPLAB IDE Suite.
Verglichen mit seinem Vorgänger, dem CEC1702, hob Wilson hervor, dass das frühere Modell kein vollständiges redundantes Boot durchführen konnte. Der CEC1712 erfüllt nun NIST 800-193 Anforderungen, unterstützt 4-Byte SPI Adressmodus, nutzt SHA-384 Hashing statt SHA-256, und bietet In-Circuit OTP für benutzerdefinierte Keypads und andere programmierbare Applikationen.
Der CEC1712/Soteria-G2 Bundle wird unterstützt von Microchips MPLAB X IDE, MPLAB Xpress und MPLABXC32 Compilern, und ist kompatibel mit MPLAB ICD 4 und PICkit 4 Programmierern/Debugger. Die CEC1712H-S2-I/SX Variante ist in Volumenproduktion von 10.000 Einheiten ab 4,02 $ verfügbar, inklusive Soteria-G2 Firmware.
Wilson merkte an, dass mehrere Kunden bereits in der Sampling-Phase sind, andere bewegen sich Richtung Vollproduktion. Zielmärkte umfassen Server-Vendor, Multifunktionsdrucker-Hersteller, Aerospace und Defense, sowie Gaming, Automotive und Notebook-Segmente.
Eingebettet
- Mouser erweitert Line Card um 51 neue Lieferanten, stärkt IoT-Fokus
- Microchip & The Things Industries: End-to-End LoRaWAN Security für Trusted Key Provisioning
- Renesas launcht 28 nm Automotive MCU mit Virtualization-Assisted Safety Features
- SMART Modular stellt N200 SATA SSDs vor: Economical, High-Performance Drives 32 GB bis 1 TB
- Renesas erweitert Synergy Series mit Low-Power S5D3 MCUs mit Advanced Security
- Microchip launcht Rapid-Connect PIC MCU Board für Seamless Google Cloud IoT Integration
- Cypress enthüllt PSoC 64 Secure MCUs: PSA-zertifiziert, Arm Cortex-M, Ready für IoT Security
- Mouser führt Maxims DS2477 DeepCover Secure Coprocessor – Fortschrittliche Geräteauthentifizierung
- Microchip stellt SST26VF-Serie vor: NOR-Flash mit integrierten, vorprogrammierten MAC-Adressen
- Rutronik vertreibt Redpine Signals RS14100: Ultra-Low-Power, Multi-Protokoll Secure Wireless MCUs