



MCUs nutzen PUF-Technologie, um die Private-Key-Sicherheitslücke zu schließen
Immer mehr integrierte Schaltkreis-Anbieter wenden Physically Unclonable Functions (PUFs) als Geräte-Level-Sicherheitsstrategie an. Obwohl Halbleiterprozesse hochpräzise sind, weist jedes Silizium-Die noch winzige, inhärent zufällige Variationen auf. Ein PUF erfasst diese Variationen, um einen einzigartigen digitalen Wert zu generieren, der als geheimer Schlüssel dient – eine essenzielle Komponente moderner kryptografischer Systeme.
Sicherheit ist zu einem vorrangigen Anliegen für Entwickler vernetzter, oder Internet-of-Things (IoT), Geräte geworden. Hacker und Datenschutzverletzungen bedrohen die Integrität und Privatsphäre von Millionen weltweit eingesetzter Einheiten.
Das Hinzufügen robuster Sicherheit zu einem IoT-Gerät ist herausfordernd, weil Hersteller Siliziumfläche oder Kosten vermeiden müssen, während sie ultraniedrigen Stromverbrauch und effiziente Verarbeitung beibehalten. PUFs adressieren diese Constraints, indem sie die Notwendigkeit dedizierter Key-Storage-Hardware eliminieren.
PUF-Schaltkreise benötigen keine permanente Stromquelle. Jeder Versuch, den Key physisch zu sondieren, verändert die Charakteristiken der Schaltung, was einen anderen Output-Wert verursacht. Folglich wird der Key on-demand für kryptografische Operationen generiert und sofort danach gelöscht, was eine Extraktion praktisch unmöglich macht.
Da PUFs traditionelle Key Vaults ersetzen können, reduzieren sie Bill-of-Materials (BOM) Komplexität, während sie manipulationsresistenten Schutz bieten, der mit sicherem SRAM vergleichbar ist. Obwohl PUFs allein keine absolute Key-Sicherheit garantieren, verringern sie die Angriffsfläche für eingebettete Geräte drastisch.
Jüngste Produktlancierungen von Maxim Integrated und Silicon Labs demonstrieren, wie PUFs in sichere Mikrocontroller und System-on-Chip (SoC) Lösungen integriert werden. Silicon Labs' Wireless Gecko Series 2 SoCs incorporieren einen SRAM-basierten PUF, der einen geräte-einzigartigen symmetrischen Key generiert. Maxim Integrations MAX32520 ChipDNA Secure ARM Cortex-M4 MCU eingebettet einen PUF, der einen ChipDNA Key produziert, verwendet für Verschlüsselung nicht-flüchtigen Speichers, Sicherung von Firmware und Ermöglichung von Secure Boot.
Ein Maxim Sprecher sagte EE Times, dass der MAX32520 „nicht auf IoT beschränkt ist; er bedient auch Industrial, Healthcare und Computing Applikationen.“ Die MCU-Architektur beinhaltet Serial Flash Emulation, Die Shielding und Tamper-Detection-Schaltkreise. Sie unterstützt robuste kryptografische Primitive – SHA-512, ECDSA-P521 und RSA-4096 – und nutzt den ChipDNA Key, um alle gespeicherten Daten, einschließlich User Firmware, zu verschlüsseln, wodurch geistiges Eigentum geschützt wird.
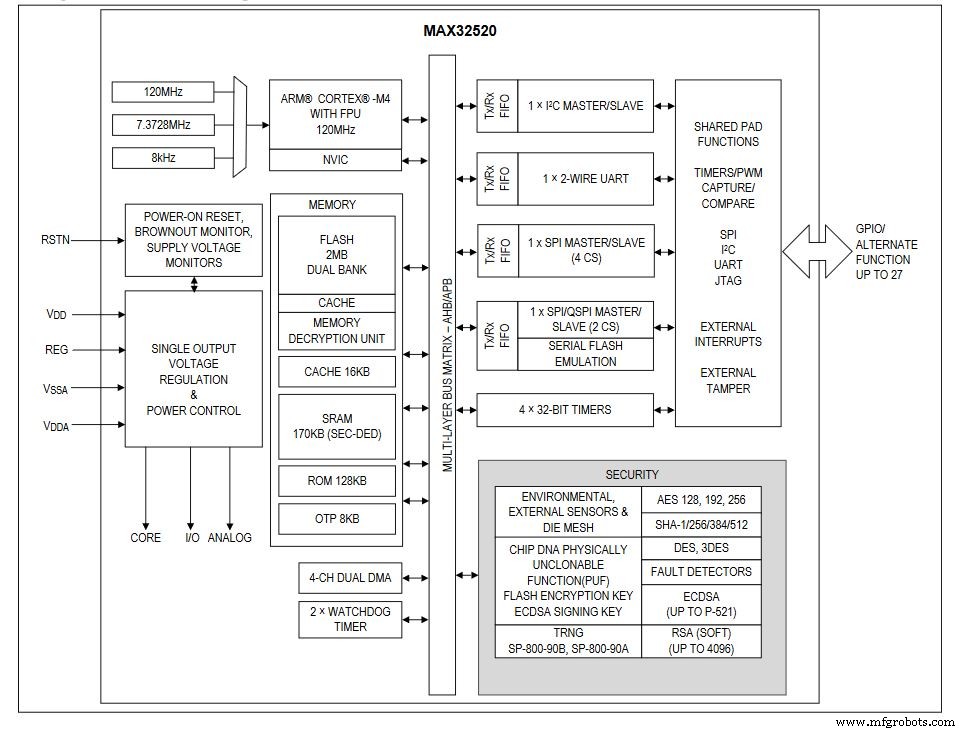 Vereinfachtes Blockdiagramm von Maxims ChipDNA Mikrocontroller (Bild: Maxim Integrated)
Der ChipDNA kann auch als Private Key für ECDSA Signing dienen. Der MAX32520 bietet einen FIPS/NIST-konformen True Random Number Generator, Umweltüberwachung und Manipulationserkennung, die alle zu einem robusten System-Level Security Stack beitragen. Jeder Versuch, den ChipDNA Schaltkreis zu beobachten oder zu sondieren, modifiziert seine Charakteristiken und vereitelt Reverse Engineering Bemühungen.
Mike Dow, Silicon Labs
Silicon Labs' Senior Product Manager für IoT Security, Mike Dow, erklärte, wie das Unternehmen einen SRAM-basierten PUF in seinen Secure Vault und Secure Element Technologien einsetzt. Der SRAM PUF nutzt die inhärente Zufälligkeit von SRAM Bits beim Power-Up, um einen einzelnen, geräte-einzigartigen symmetrischen Key zu generieren. Das Team wählte SRAM PUF, weil es den längsten bewährten Zuverlässigkeitsrekord hat – kritisch für Geräte, die über ein Jahrzehnt im Feld operieren können.
Im Silicon Labs Design wird der PUF exklusiv verwendet, um einen Key Encryption Key (KEK) zu generieren, der andere Keys in internem oder externem Speicher wrappt. Da der KEK nur während eines Power-On Resets aktiv ist, ist sein Expositionsfenster minimal, was die Angriffsfläche reduziert. Die Rekonstruktion des KEK erfolgt nur bei POR Events, was den Zugriff weiter limitiert.
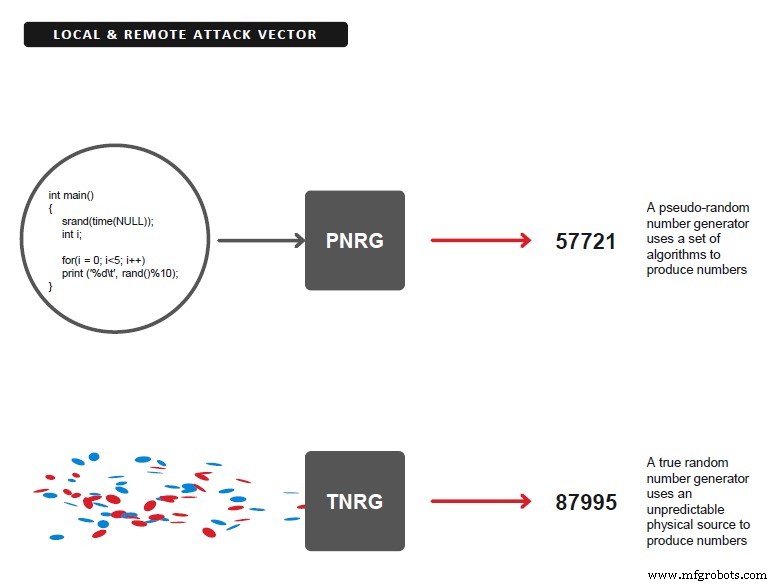 Im Silicon Labs Design wird jeder andere Key-Generierung neben dem Key Encryption Key von einem NIST-konformen True Random Generator (TRNG) durchgeführt. (Bild: Silicon Labs)
Alle Non-KEK Key Material wird von einem NIST-konformen TRNG generiert und mit AES-256 Verschlüsselung gewrappt. Die Nutzung eines 256-Bit Keys, kombiniert mit Differential Power Analysis (DPA) Side-Channel Schutz, stellt sicher, dass die AES-Implementierung fortgeschrittenen kryptografischen Angriffen widersteht. Key Material – einschließlich ECC Private/Public Identity Key Paaren – wird in One-Time Programmable (OTP) Memory gespeichert, was Vertraulichkeit bewahrt, selbst wenn das Gerät physisch kompromittiert wird.
Die Fähigkeit, große Mengen an Key Material sicher in internem oder externem Speicher zu speichern, ist ein entscheidender Vorteil für die Implementierung komplexer Cloud-Security-Schemata, die multiple asymmetrische Key Paare erfordern. Keys im Klartext zu speichern, würde physisch sichere Memories erfordern, die kostspielig und schwer zu schützen sind.
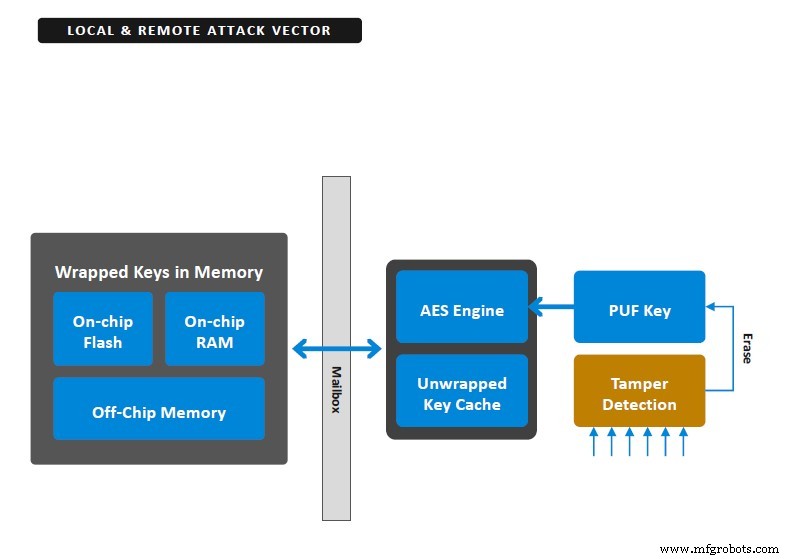 Ein PUF erstellt einen geheimen, zufälligen und einzigartigen Key; der PUF-Key verschlüsselt alle Keys im Secure Key Storage, generiert beim Start und nicht im Flash gespeichert. (Bild: Silicon Labs)
Silicon Labs verstärkt seinen Secure Vault, indem er einen Initialisierungsvektor (IV) für den AES-Algorithmus verlangt. Der IV fungiert wie ein zusätzliches 128-Bit-Passwort, was Zwei-Faktor-Authentifizierung ermöglicht – entweder durch einen menschlichen Operator oder eine andere Applikation, die auf dem Chip läuft – um auf den Key zuzugreifen.
Zusätzlich beinhaltet der Secure Vault ein raffiniertes Tamper-Protection-Schema, das die PUF-Rekonstruktionsdaten löschen kann, wenn ein Tamper-Event detektiert wird. Einmal gelöscht, wird das gespeicherte Key Material unzugänglich, effektiv das Gerät „bricking“ und verhindernd weitere kryptografische Operationen, einschließlich Secure Boot.
Durch Auswahl der zuverlässigsten PUF-Technologie am Markt und Begrenzung ihrer Rolle auf Generierung eines einzelnen KEK stellt Silicon Labs sicher, dass selbst wenn ein Angreifer ein Gerät kompromittiert, der Impact auf dieses Gerät allein beschränkt bleibt. Zusätzliche Tamper-Protection Quellen können den PUF Key zerstören, was alle gewrappten Keys nutzlos macht. Kombiniert mit Zwei-Faktor-Authentifizierung und robuster AES-Implementierung liefert diese Strategie starke, geschichtete Sicherheit für vernetzte Geräte.
Eingebettet
- Cybersecurity in der Cloud: Zentrale Bedrohungen im Multi-Cloud-Zeitalter meistern
- SRAM PUF: Der ultimative Root of Trust für sichere IoT-Geräte
- IoT Sicherheit und Fragmentierung bleiben Top-Herausforderungen, GSMA Survey offenbart
- Microchip & The Things Industries: End-to-End LoRaWAN Security für Trusted Key Provisioning
- Renesas erweitert Synergy Series mit Low-Power S5D3 MCUs mit Advanced Security
- Cypress enthüllt PSoC 64 Secure MCUs: PSA-zertifiziert, Arm Cortex-M, Ready für IoT Security
- Infineon & Elektrobit liefern Next-Gen Security für Connected Cars
- Netzwerksicherheitsschlüssel finden & schützen: Einfache Schritte für Ihr WLAN
- 8 wesentliche Verschlüsselungstechniken zum Schutz Ihrer Privaten Daten
- Top 5 Cybersicherheits-Durchbrüche zum Schutz digitaler Lösungen 2021