



Industrial IoT Security Lessons from the Mirai DDoS Attack
 Der Mirai DDoS-Angriff, der letzten Freitag stattfand, deckte eine fundamentale Schwäche in heutigen IoT-Bereitstellungen auf. Zwar zielte er auf Consumer-Geräte ab, doch dieselben Vulnerabilitäten hallen in industriellen Umgebungen wider. Das Botnetz nutzte zig Millionen IP-Adressen und ausnutzende herstellerseitig gesetzte Standardpasswörter, die notorisch leicht zu erraten sind. Wie viele industrielle Betreiber haben das gleiche Standardpasswort-Problem erlebt? Noch wichtiger: Wie viele haben je ihre Geräte auditiert, um einen Passwortwechsel zu bestätigen? Die Zahlen deuten darauf hin, dass Letzteres eine seltene Praxis ist.
Auch wenn industrielle Netze scheinbar vor solchen Großangriffen isoliert sind, ist die zugrundeliegende Angriffsstrategie direkt anwendbar. Durch Kompromittierung eines oder mehrerer Peripheriegeräte kann ein Angreifer Sekundärangriffe gegen missionskritische Assets oder gesamte Netze starten. Industrielle Verteidiger müssen diesen „lateralen Angriffsvektor“ antizipieren und mindern.
- Geräte werden an entfernten, schwer zu verwaltenden Standorten deployed, wo Softwareupdates sporadisch oder gar nicht stattfinden.
- Sie operieren autonom mit minimaler Operator-Überwachung; Administratoren konfigurieren sie oft einmal und vergessen sie dann.
- Sie verbinden sich mit breiteren Netzen und teilen Daten, was Exposure erhöht.
- Kompromittierungsvektoren sind typischerweise einfach und kostengünstig.
- Netzwerktransportsicherheit ist oft unzureichend, was Daten verwundbar macht.
- Da kompromittierte Geräte nur Sprungbretter sind, haben Hersteller wenig Anreiz, in robuste Sicherheit zu investieren.
Spiegeln diese Charakteristika Ihre industrielle Umgebung wider? Sie tun es, und die Geschichte bestätigt es. Der 2015er Angriff auf Ukrainiens Stromverteilungs-SCADA-System zeigte, dass Vertrauen auf Isolation und Anonymität nicht mehr ausreicht. Je mehr industrielle Geräte mit Internet und privaten Netzen integriert werden, desto größer wird die Angriffsfläche. Bedrohungen können auch physisch eindringen (z. B. Stuxnet) oder schlecht designte Software ausnutzen. Die Annahme, ein Netzwerk könne perfekt bewacht werden, ist unrealistisch; stattdessen müssen wir für die Präsenz interner Adversaries designen.
Die erste Verteidigungslinie ist Device Hardening. Industrien müssen umfassende Signing- und Security-Praktiken adoptieren, die Hardware-Chips, Betriebssysteme, Bibliotheken und Applikationen abdecken. Secure Boot, Chain-of-Trust-Mechanismen und signierte Firmware sind essenzielle Voraussetzungen für jede industrielle Bereitstellung.
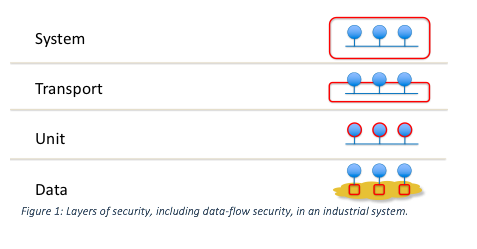
Selbst mit robuster Gerätesicherheit können wir nicht annehmen, dass alle Netzwerkteilnehmer unkompromittiert bleiben. Industrielle Daten sind missionskritisch und müssen auf jeder Ebene geschützt werden.
Hier kommen der OMG Secure DDS Standard und RTI Connext® DDS Secure ins Spiel – Lösungen, die Sicherheit direkt in die Datenverteilungs-Infrastruktur einbetten. RTI Connext DDS, basierend auf dem OMG Secure DDS Standard, bietet:
- Discovery-Authentifizierung
- Datenzentrische Zugriffskontrolle
- Kryptografischen Schutz
- Tagging & Logging
- Non-Repudiation
- Sicheres Multicast
Diese Fähigkeiten sind transport-agnostisch und plug-in-ready, sodass Organisationen zugrundeliegende Security-Bibliotheken via Standard-APIs austauschen können, ohne Applikationslogik zu ändern.
Wesentliche Unterschiede von Secure DDS zu traditionellen Netzwerksicherheitstools:
- Sicherheit ist integraler Bestandteil der Infrastruktur und spiegelt sich in Quality-of-Service-Metriken wider.
- Es unterstützt feingranulare, datentopic-spezifische Zugriffskontrolle – was wir Data-Flow-Security nennen.
- Es ermöglicht einen konfigurierbaren Mix aus Verschlüsselung, Authentifizierung und Zugriffskontrolle, maßgeschneidert für jedes Datentopic.
- Konfiguration treibt Sicherheit an; Applikationsentwickler fokussieren Funktionalität, während Architekten Security-Policies managen.
Secure DDS liefert ein fundamental anderes Paradigma: Security, eingebacken in das Netzwerk-Fabric ab Tag eins. Dies führt zu simplerer Bereitstellung, höherer Performance und größerer Resilienz. Unsere Kunden, die DDS Secure für einige der kritischsten industriellen Anwendungen nutzen, bestätigen dessen Effektivität.
Tools sind bereits verfügbar; der nächste Schritt ist, sie zu adoptieren und einen Migrationspfad zu diesem sicheren Modell zu chartieren. Erfahren Sie mehr über RTI Connext DDS Secure hier und kontaktieren Sie uns, um zu erkunden, wie RTIs Lösungen Ihre IIoT-Umgebung schützen können.
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
Internet der Dinge-Technologie
- IoT-Sicherheit: Die größte Herausforderung und wie man sie meistert
- Industrial IoT absichern: Ein praktischer Fahrplan
- Warum es keinen universellen IoT-Sicherheitsstandard gibt: Die komplexe Landschaft verstehen
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Zukunftsausblick: Industrial IoT für Production Excellence vorantreiben
- Wie Schmalband-Technologien die IoT-Revolution antreiben
- Wie 5G Connected Cars transformiert: Speed, Safety, Smart Features
- Das Fundament für Enterprise-IoT-Erfolg bauen
- IoT-Sicherheitslektionen aus aktuellen Angriffen: Ihr Unternehmen schützen