



IoT-Sicherheitslektionen aus aktuellen Angriffen: Ihr Unternehmen schützen
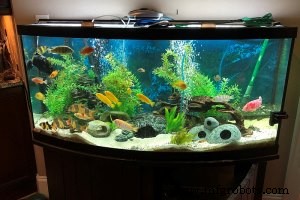
In einem unerwarteten Vorfall wurde ein ungenanntes Las-Vegas-Casino Opfer eines Cyberangriffs, der von seinem IoT-fähigen Aquarium ausging. Ein ferngesteuertes Thermometer, das Fütterung und Wassertemperatur überwachte, wurde zum Einfallstor für Hacker, um sensible Kundendaten abzuziehen.
Das Internet der Dinge transformiert Unternehmensabläufe, indem es Geräte entlang der Lieferkette vernetzt, Effizienz steigert, Kosten senkt und neue Produktmöglichkeiten eröffnet. Laut Avinash Prasad, Leiter Managed Security Services bei Tata Communications, kann IoTs transformatives Potenzial nur voll ausgeschöpft werden, wenn Sicherheit vom ersten Tag an in das Geschäftsmodell integriert wird.
Während das von IoT-Geräten generierte Datenvolumen beispiellose Einblicke bietet, schafft es auch attraktive Einfallstore für Cyberkriminelle. Gartner berichtet, dass fast 20 % der Organisationen in den letzten drei Jahren mindestens einen IoT-basierten Angriff erlebt haben. Mit schätzungsweise 75 Milliarden vernetzten Geräten weltweit bis 2025 wird die Exposition gegenüber Cyber-Schwachstellen voraussichtlich fünfmal steigen.
Da wir ein IoT-dominiertes Zeitalter betreten, ist es essenziell, die Bedrohungen zu prüfen, die mit der weitverbreiteten Gerätebereitstellung einhergehen, und robuste Sicherheitsmaßnahmen in die Unternehmensstrategie zu weben. Im Folgenden sind drei zentrale IoT-Schwachstellen aufgeführt, die jedes Unternehmen adressieren muss.
- Selbst einfachste vernetzte Geräte können verwundbar sein
Der Vegas-Aquarium-Vorfall zeigt, dass kein Gerät immun ist. Die Firmware des Thermostats ermöglichte Angreifern, 10 GB persönlicher Daten auszuleiten, die dann an einen entfernten Server in Finnland übertragen wurden. Da 80 % der globalen Daten auf privaten Servern gespeichert sind, ist der Schutz selbst grundlegender IoT-Geräte kritisch für die Gesamtnetzwerkintegrität.
- Physische Sicherheit und Geräteentsorgung stellen einzigartige Herausforderungen dar
2018 zerlegte die Sicherheitsforschungsgruppe Limited Results eine LIFX Mini White Smart Bulb und entdeckte, dass das Gerät das WLAN-Passwort des Besitzers, den RSA-Privatschlüssel und Root-Passwörter im Klartext speicherte. Obwohl LIFX einen Firmware-Fix veröffentlichte, unterstreicht der Vorfall die Wichtigkeit, Geräte während des Betriebs zu schützen und eine sichere Entsorgung veralteter Hardware zu gewährleisten.
- Industrielle Malware bedroht physische Sicherheit
Der Triton-Malware-Angriff auf eine saudi-arabische Öraffinerie 2018 markierte das erste Mal, dass eine Cyberbedrohung darauf abzielte, industrielle Sicherheitssysteme zu sabotieren. Durch Deaktivieren von Sicherheitssensoren hätten Angreifer katastrophale Ereignisse auslösen können. Zwar wurde dieser spezifische Angriff vor der Ausführung gestoppt, doch er dient als eindringliche Erinnerung: Je vernetzter industrielle Steuerungssysteme werden, desto höher muss ihre Sicherheit priorisiert werden.
Das Compliance-Dilemma
Kürzliche prominente Verstöße bei British Airways, Marriott Hotels und verschiedenen lokalen Behörden haben gezeigt, wie unzureichender Datenschutz zu erheblichen Bußgeldern unter der EU-Datenschutz-Grundverordnung (DSGVO) führen kann. Allein Marriotts Verstoß legte 7 Millionen Datensätze britischer Einwohner offen.
Regulierungsbehörden, einschließlich der Europäischen Kommission, verschärfen die Durchsetzung des Datenschutzes. Kommende UK-IoT-Regulierungen werden Hersteller für inhärente Geräteschwachstellen haftbar machen, während Unternehmen auch Verantwortung für die Sicherung ihrer eigenen IT-Ökosysteme übernehmen müssen.
Was ist die Lösung?
Die wachsende Ubiquität von IoT wird es weiterhin zu einem lukrativen Ziel für Angreifer machen. Um sich gegen sich entwickelnde Bedrohungen zu schützen, sollten Unternehmen eine mehrschichtige Verteidigungsstrategie anwenden, die fortschrittliche Analytik, maschinelles Lernen und künstliche Intelligenz einbezieht, um anomales Verhalten über alle vernetzten Geräte zu erkennen.
Blockchain-Technologie kann Kontrolle dezentralisieren, sodass Geräte innerhalb eines Netzwerks die Aktionen gegenseitig validieren und Administratoren vor verdächtigen Anfragen warnen können. Die Partnerschaft mit einem Managed Security Services Provider, der Echtzeit-Bedrohungsintelligenz, automatisierte Reaktion und Compliance-Support bietet, kann ein umfassendes Sicherheits-Dashboard liefern, das Führungskräften volle Transparenz in die IoT-Landschaft gibt.
Durch die Annahme eines ganzheitlichen, cloud-basierten Ansatzes – Integration allgegenwärtiger Kontrollen, erweiterter Sichtbarkeit und neuer Technologien – können Organisationen End-to-End-IoT-Umgebungen sichern und gleichzeitig die Einhaltung sich entwickelnder Datenschutzstandards gewährleisten.
Zusammenfassend muss IoT nicht gefürchtet werden. Mit den richtigen Schutzmaßnahmen kann es seine Versprechen einlösen und Unternehmensabläufe verbessern.
Der Autor ist Avinash Prasad, Leiter Managed Security Services bei Tata Communications.
Internet der Dinge-Technologie
- Home Worker absichern: Die IoT-Bedrohungslandschaft meistern
- Aufkommende Trends bei IoT-Plattformen 2018: Edge Computing, Blockchain und mehr
- IoT-Sicherheit: Die einzigartige Bedrohungslandschaft vernetzter Geräte verstehen (Teil 1)
- Von IoT zu Cryptojacking: Leitfaden zu neuen Mobile Device Bedrohungen
- IoT-Geräte-Adoption befeuert steigende Cybersecurity-Bedrohungen: Was Regierungen tun müssen
- Enterprise IoT Adoption steigt – Warum Sicherheitsrisiken wachsen
- Smart Security: Expertenstrategien zum Schutz Ihrer Heim-IoT-Geräte vor Hackern
- IoT von Hardware bis Applikation sichern: Ein Layer-für-Layer-Blaupause
- Industrial IoT Security: Steigende Bedrohungen und die Notwendigkeit integrierter IT/OT-Schutz – Teil 1
- Wie COVID‑19 die Cybersicherheit von Healthcare IoT formte: Lektionen aus der ersten Welle