



Industrielle IoT-Geräte härten gegen Cyber-Angriffe
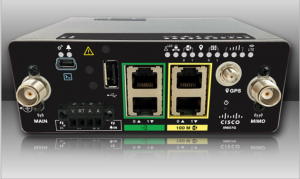 Im Jahr 2016 wurde ein verteilter Denial-of-Service-(DDoS)-Angriff gegen Dyn von mehr als 100.000 kompromittierten Geräten gestartet, was die Verwundbarkeit von Internet-of-Things-(IoT)-Endpunkten aufdeckte. Der Angriff störte kritische Online-Dienste weltweit und löste einen neuen Fokus auf Netzwerksicherheit und die Notwendigkeit aus, das wachsende Ökosystem vernetzter Geräte zu sichern.[DYN]
In diesem Blog untersuchen wir eine mehrschichtige Produktsicherheitsarchitektur, die industrielle IoT-Netzwerkgeräte – Router, Switches und drahtlose Zugangspunkte – gegen raffinierte Bedrohungen schützt. Wir skizzieren Härtungsanforderungen, die das Risiko von Datenschutzverletzungen und Software-Einbrüchen verringern, selbst wenn Angreifer entschlossen sind, konventionelle Abwehrmaßnahmen zu umgehen.
Bösartige Angriffe beschränken sich nicht auf Consumer-IoT. In jüngsten Monaten erlebte ein Fertigungsbetrieb in North Carolina einen kostspieligen Produktionsausfall, als Hacker korrumpierte Firmware einsetzten, die darauf ausgelegt war, Betriebsabläufe zu sabotieren und Lösegeld zu fordern. Dieser Vorfall veranschaulicht die finanziellen und operativen Auswirkungen von Datenschutzverletzungsangriffen, ein Trend, der in der 2017 Cost of Data Breach Study von Ponemon hervorgehoben wird.[Ponemon]
Industrielle IoT-Designer müssen Geräte- und Plattformintegrität – Zugriffskontrollrichtlinien, Bedrohungserkennung und Abwehrmechanismen – direkt in Router, Switches und Outdoor-Wireless-Points einbetten. Das Versäumnis, diese Elemente anzugehen, kann Angreifern einen Fuß in die Tür geben, der zu Datenschutzverletzungen oder umfassenderer Infrastrukturkompromittierung führt, wie in Vorfällen in Irland zu sehen war.[Ireland]
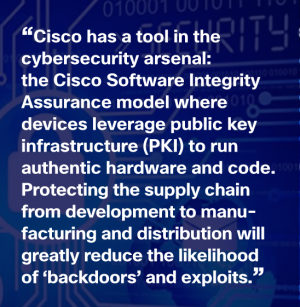
Laut Cisco Trustworthy Systems At-a-Glance hat sich die Bedrohungslandschaft weiterentwickelt, was Gerätehärtung zu einem unverzichtbaren ersten Schritt für vertrauenswürdige Systeme macht. Sie schützt vor:
- Hardware-Manipulation und Rogue-Geräte: Verhindert, dass unautorisierte Hardware dem Netzwerk beitritt, und eliminiert das Risiko gefälschter Komponenten, die anomales Verhalten einführen könnten.
- Software-Manipulation: Blockiert bösartigen Code, der Daten exfiltrieren oder Gerätefunktionalität verändern könnte.
- Unautorisierter Benutzerzugriff: Beschränkt privilegierte Konten daran, unautorisierte Kontrolle über Geräte und Netzwerk zu erlangen.
- Unautorisierter Netzwerkzugriff: Stoppt Angriffe wie Sniffing, Reconnaissance und Man-in-the-Middle (MITM), die Datenvertraulichkeit und -integrität gefährden.
- DDoS durch Protokollmanipulation: Mildert Fluten, die legitimen Traffic überwältigen, einschließlich ARP, DHCP, Routing und Layer-3–4-Spoofing oder Header-Manipulation.
- Malware in Anwendungsebenen: Schützt vor Viren, Ransomware und Protokoll-Exploits, die Daten korrumpieren oder Betriebsabläufe stören können, besonders in Fog- und Edge-Umgebungen.
Wie industrielle IoT-Sicherheit gebaut wird
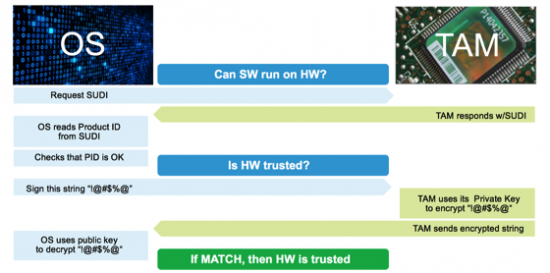
Das Cisco Industrial IoT Portfolio wird von Grund auf mit dem Cisco Secure Development Lifecycle entwickelt. Jede Hardwareplattform integriert einen ACT2-Chipsatz, der eine Secure Unique Device Identity gemäß IEEE 802.1AR bereitstellt, zusammen mit einer X.509-Zertifikatskette, die bei der Fertigung bereitgestellt wird. Dieses eingebettete Zertifikat verankert Vertrauen in die Boot-Kette und ermöglicht kontinuierliche Verifizierung der Boot-Code-Integrität, wie in Abbildung 1 dargestellt.[CSDL]
Softwareintegrität wird durch Image-Signing und Secure Boot erzwungen. Kernmerkmale umfassen:
- Goldene Bootloader-Images werden dauerhaft auf Read-Only-Flash gespeichert, in Epoxid versiegelt und manipulationssicher, und signiert.
- FPGA-Bootloader werden signiert und durch Cisco Secure Boot mit in ACT2 eingebetteten Zertifikaten validiert.
Diese Architektur schützt die Boot-Sequenz vor Veränderung, Booten von unautorisierten Geräten, Umgehen von Integritätsprüfungen oder Injektion persistenter bösartiger Code. Jede Phase des Boot-Prozesses, gezeigt in Abbildung 2, ist kryptografisch verkettet, um Integrität bis hin zum System zu garantieren.
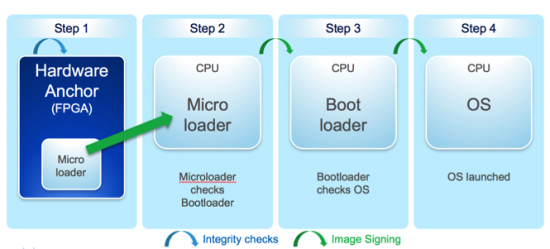
Nach dem Boot kann die Geräteintegrität mittels Cisco IOS Software Integrity Assurance validiert werden, mit plattformspezifischen Befehlen, die in der Dokumentation detailliert sind.[CSIA]
Anschließend schützt das Härten der Softwarekonfiguration – geleitet durch Cisco IOS Härtungs-Best-Practices – Benutzerzugriff und die Netzwerk-Control-Plane vor Ausnutzung.
Während Perfektion unerreichbar ist, ist ein proaktiver Ansatz, der gegen bekannte Bedrohungen schützt und unbekannte Risiken mindert, die effektivste Strategie.
Wir begrüßen Ihre Einblicke. Teilen Sie die Herausforderungen, denen Ihre Organisation gegenübersteht, in den Kommentaren unten.
Internet der Dinge-Technologie
- Energiekosten senken: Bewährte Green-Strategien für Hersteller
- IT-Risiko bewerten: Strategien, Frameworks und Best Practices für Business Protection
- Wie Schmalband-Technologien die IoT-Revolution antreiben
- 7 wesentliche Schritte zur Sicherung Ihres Heim-IoT-Netzwerks
- Smart Security: Expertenstrategien zum Schutz Ihrer Heim-IoT-Geräte vor Hackern
- Wie intelligente Netzwerke Geschäftseffizienz und Wachstum antreiben
- Deploying und Managing Wireless Sensor Networks im Enterprise
- Die wachsende Bedrohung durch Kill-Chain-Angriffe auf IoT-Geräte – Was Unternehmen wissen müssen
- Vier Arten von Cyberangriffen – Bewährte Präventionsstrategien
- Dringend: Malware zielt auf Windows 7 IoT-Geräte nach Support-Ende