



US-IoT-Sicherheitsgesetz setzt neue Standards und Haftungsanforderungen
Viele IoT-Teams behandeln Sicherheit nach wie vor als niedrig priorisiertes Add-on und führen Kosten und Aufwand an. Käufer fordern selten zusätzliche Ausgaben für stärkere Cybersicherheit, und viele Produkte verfügen nicht über solche Features. Doch Gesetzgeber beginnen, robuste Sicherheit zu einer gesetzlichen Anforderung für Consumer-Grade-IoT-Geräte zu machen.
Auf dem IoT Security Summit von IoT World Today hob NIST-Programmmanagerin Katerina Megas hervor, dass mehrere Bundesstaaten bereits Gesetze erlassen haben, die vernetzten Geräte „angemessene Sicherheitsfunktionen“ vorschreiben. Im Januar 2020 erließen Kalifornien und Oregon entsprechende Statuten, und Illinois, Massachusetts, New York und Virginia haben ähnliche Gesetzesentwürfe in der Pipeline oder in Prüfung.
Auf Bundesebene brachte das Repräsentantenhaus im März H.R. 1668 – den Internet of Things Cybersecurity Improvement Act of 2020 – ein. Der Gesetzentwurf beauftragt die Erstellung von „Standards und Richtlinien für die Bundesregierung zum angemessenen Einsatz und Management von Internet-of-Things-Geräten, die einer Behörde gehören oder von ihr kontrolliert werden“, einschließlich Mindest-Informationssicherheitsanforderungen. Die Gesetzgebung passierte beide Kammern und wurde am 4. Dezember unterzeichnet; die erforderlichen Standards und Richtlinien müssen innerhalb von 90 Tagen veröffentlicht werden.
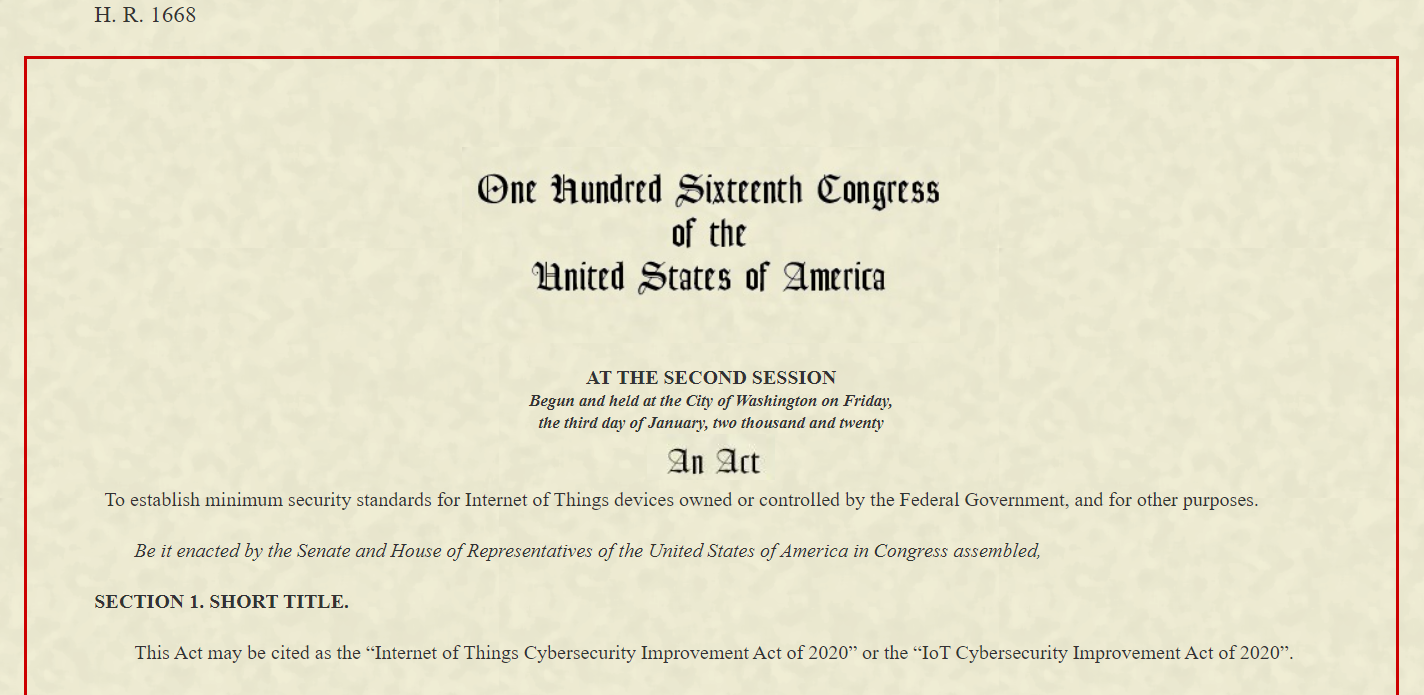
Gesetze, die vorschreiben, dass Sicherheitsfunktionen in IoT-Geräten implementiert werden, werden nun erlassen.
Während H.R. 1668 nur für Geräte gilt, die von der US-Regierung genutzt werden, signalisiert es den Beginn umfassenderer Cybersicherheitsmandate, die schließlich industrielle und Consumer-Systeme landesweit abdecken werden. 2019 gründete der Kongress die Cyberspace Solarium Commission, deren erster Bericht mehr als 80 Empfehlungen enthielt, darunter 50+ Gesetzesvorschläge zur Unterstützung einer mehrschichtigen Verteidigungsstrategie. Viele dieser Vorschläge betreffen sowohl Regierungs- als auch kommerzielle IoT-Deployments.
Drei Vorschläge verdienen besondere Aufmerksamkeit von IoT-Entwicklern:
- Ein bundesweites IoT-Sicherheitsgesetz, das „angemessene Sicherheitsmaßnahmen“ gemäß NIST-Leitfäden wie NISTIR 8259 – Foundational Cybersecurity Activities for IoT Device Manufacturers – vorschreibt.
- Die Schaffung einer National Cybersecurity Certification and Labeling Authority zur Verifizierung der Geräte-Compliance, die über Bundes- und Industriesysteme hinaus auf persönliche und Consumer-Elektronik ausgeweitet wird.
- Ein Haftungsrahmen, der Endprodukt-Assemblierer für Schäden verantwortlich macht, wenn ihre Geräte nicht gegen bekannte Schwachstellen verteidigen, was robuste Sicherheit zu einer rechtlichen „Must-have“-Anforderung macht, unabhängig von der Zahlungsbereitschaft der Verbraucher.
Der Begriff „angemessene Sicherheitsfunktionen“ bleibt breit definiert. In Kalifornien und Oregon erfordert „angemessen“ lediglich Maßnahmen, die der Gerätefunktion und den verarbeiteten Daten entsprechen und darauf abzielen, unbefugten Zugriff, Offenlegung, Nutzung, Modifikation oder Zerstörung zu verhindern. Spezifische Kontrollen werden nicht vorgeschrieben.
Folgend NISTs ergebnisbasierter Philosophie vermeiden diese Gesetze die Verschreibung exakter technischer Lösungen. Stattdessen fordern sie eine Sicherheitshaltung, die mit dem Gerätezweck und dem Bedrohungsprofil übereinstimmt, und überlassen die Wahl der Schutzmaßnahmen den Entwicklungsteams. Während sich die rechtliche Landschaft weiterentwickelt, verschiebt sich die Implementierung von IoT-Sicherheit von guter Praxis zu verpflichtender Compliance.
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EDN veröffentlicht.
Internet der Dinge-Technologie
- Warum Edge Computing für IoT-Erfolg essenziell ist
- Warum es keinen universellen IoT-Sicherheitsstandard gibt: Die komplexe Landschaft verstehen
- IoT-Sicherheit – Wer trägt die Verantwortung?
- IoT-Sicherheit: Deployment-Barrieren überwinden
- Die 6-Billionen-Dollar-Zukunft sichern: Warum IoT-Standards und Regulierung entscheidend sind
- Globales IoT sichern: Drei wesentliche Schritte
- Vier bewährte Schritte zur Sicherung Ihrer IoT-Geräte: Umfassender Software-Assurance-Blaupause
- Wie 5G-Adoption IoT-Sicherheit erhöht: Was Sie wissen müssen
- ETSI setzt neue Standards für IoT in der Notfallkommunikation
- NIST veröffentlicht Entwurfsrichtlinien zur Stärkung der IoT-Gerätesicherheit für Hersteller