



ETSI veröffentlicht ersten KI-Sicherheitsstandard-Blueprint
ETSI, die europäische Organisation für Telekommunikations-, Rundfunk- und elektronische Kommunikationsstandards, hat einen 24-seitigen Bericht veröffentlicht, der den Grundstein für einen einheitlichen KI-Sicherheitsstandard legt.
Der Bericht mit dem Titel ETSI GR SAI 004, erstellt von der Securing Artificial Intelligence Industry Specification Group (SAI ISG), beginnt mit der Formulierung des Kernproblems: Wie sich KI-gesteuerte Systeme absichern lassen. Er fokussiert auf Machine Learning und untersucht Vertraulichkeit, Integrität und Verfügbarkeit über den gesamten ML-Lebenszyklus. Das Dokument beleuchtet zudem breitere Themen wie Bias, Ethik und Erklärbarkeit und katalogisiert gängige Angriffsvektoren mit realen Beispielen.
Um die Diskussion zu rahmen, definiert die SAI ISG künstliche Intelligenz als die Fähigkeit eines Systems, explizite oder implizite Repräsentationen zu verarbeiten und Aufgaben auszuführen, die als intelligent gelten würden, wenn ein Mensch sie ausführte. Obwohl diese Definition ein breites Spektrum abdeckt, konzentriert sich der Bericht auf den praktischsten Teilbereich – Machine Learning – getrieben durch Fortschritte im Deep Learning, reichlich Daten und wachsende Rechenleistung.
Gängige ML-Paradigmen umfassen:
- Überwachtes Lernen – alle Trainingsdaten sind gelabelt, sodass das Modell eine Abbildung von Eingaben auf Ausgaben lernt.
- Halbüberwachtes Lernen – nur ein Teil der Daten ist gelabelt, wodurch das Modell durch Nutzung sowohl gelabelter als auch ungelabelter Samples verbessert wird.
- Unüberwachtes Lernen – das Modell entdeckt Struktur in ungelabelten Daten, wie Cluster oder Gruppierungen.
- Bestärkendes Lernen – Agenten lernen eine Policy durch Interaktion mit einer Umgebung, indem sie ein Belohnungssignal optimieren.
Tiefe neuronale Netze dominieren die Landschaft, mit Schichten, die menschliche Gehirnschaltungen emulieren. Trainingsmethoden wie adversariales Lernen – bei dem der Datensatz sowohl echte als auch absichtlich erstellte adversariale Samples enthält – werden ebenfalls beleuchtet.
„Es gibt viele Diskussionen um KI-Ethik, aber keine Standards zur Absicherung von KI. Doch diese werden kritisch, um die Sicherheit KI-basierter automatisierter Netze zu gewährleisten“, sagt Alex Leadbeater, Chair der ETSI SAI ISG. „Dieser erste Bericht soll eine umfassende Definition der Herausforderungen bei der Absicherung von KI liefern.“
Leadbeater ergänzte gegenüber embedded.com: „Eine realistische Schätzung für die technischen Spezifikationen sind weitere 12 Monate. Wir werden in den kommenden Quartalen weitere Berichte veröffentlichen – AI Threat Ontology, Data Supply Chain Report und SAI Mitigation Strategy Report. Die erste Sicherheitstest-Spezifikation sollte bis Ende Q2/Q3 erscheinen.“
Berichtsstruktur
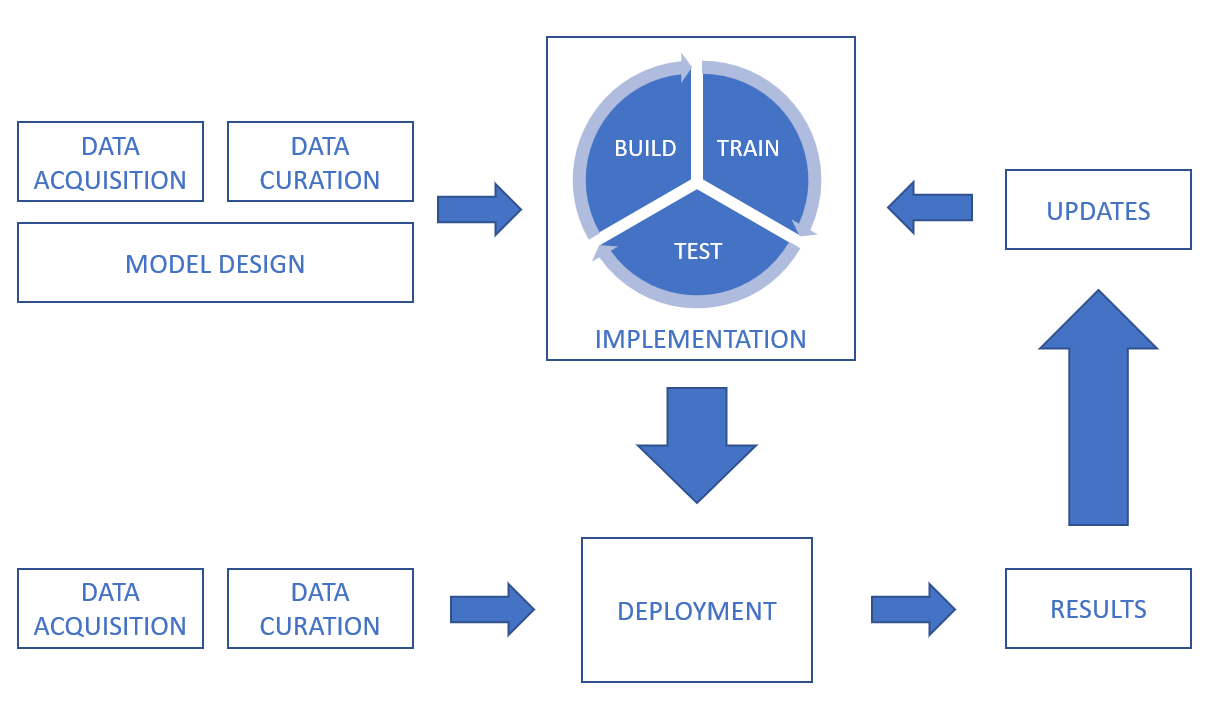
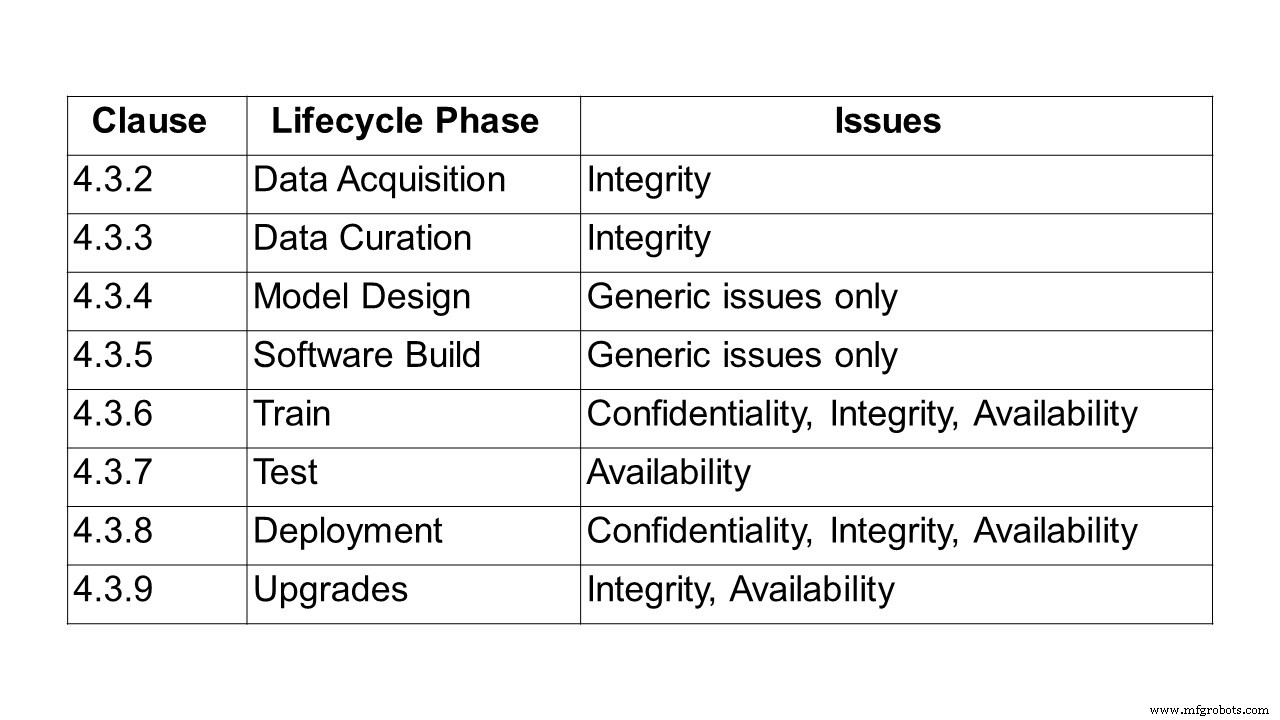
Nach der Definition von KI und ML taucht der Bericht in die Datenverarbeitungskette ein und adressiert Vertraulichkeit, Integrität und Verfügbarkeit in jeder Phase – von Datenerfassung, Kuration, Modellentwurf und Software-Build über Training, Test, Deployment, Inferenz und Upgrades.
Daten können von Sensoren (z. B. CCTV, Mobiltelefone, Medizinprodukte) oder digitalen Assets (Handelsplattformen, Dokumente, Logfiles) stammen. Sie können Text, Bilder, Video oder Audio sein, strukturiert oder unstrukturiert. Sicherheit muss sowohl die Daten selbst als auch deren Übertragung und Speicherung abdecken.
Beispielsweise muss während der Datenkuration die Integrität von Datensets beim Reparieren, Augmentieren oder Konvertieren gewahrt bleiben. Im überwachten ML ist präzises und vollständiges Labeling kritisch; Poisoning-Angriffe, die Labels korrumpieren, können die Modellleistung schwer beeinträchtigen. Bias bleibt ein zentrales Anliegen, und Techniken wie Data Augmentation müssen auf potenzielle Integritätsauswirkungen geprüft werden.
Design-Herausforderungen rund um Bias, Datenethik und Erklärbarkeit werden ebenfalls untersucht. Bias kann nicht nur während des Trainings, sondern auch nach dem Deployment entstehen, wie ein 2016er Chatbot zeigte, der aufgrund böswilliger Manipulation seines Accounts offensive Inhalte twittern begann. Obwohl Bias selbst kein Sicherheitsfehler sein mag, untergräbt er das Nutzervertrauen und kann zu funktionalen Ausfällen führen.
Ethische Überlegungen werden durch Beispiele wie autonomes Fahren und Healthcare hervorgehoben. Ein 2018er Vorfall in Tempe, Arizona, wo ein selbstfahrendes Auto einen Fußgänger erfasste, unterstrich rechtliche und ethische Dilemmata. Das MIT-Projekt Moral Machine, 2016 gestartet, erforscht, wie Menschen auf algorithmische moralische Entscheidungen reagieren, und informiert, wie Maschinen handeln sollten.
Der Bericht betont, dass ethische Bedenken, obwohl sie von traditionellen Sicherheitsattributen (Vertraulichkeit, Integrität, Verfügbarkeit) abweichen, die Nutzerwahrnehmung von Vertrauenswürdigkeit prägen und in KI-Design eingebettet werden müssen.
Schließlich katalogisiert der Bericht Angriffsarten – einschließlich Poisoning-, Backdoor- und Reverse-Engineering-Angriffe – und präsentiert reale Use Cases und Vorfälle.
Ein Poisoning-Angriff manipuliert das Modell während des Trainings so, dass es sich so verhält, wie der Angreifer es wünscht. Gängige Vektoren umfassen:
- Data Poisoning – Injizieren inkorrekter oder falsch gelabelter Daten während Sammlung oder Kuration.
- Algorithm Poisoning – Manipulation des Lernalgorithmus selbst, z. B. Manipulation von Federated-Learning-Beiträgen.
- Model Poisoning – Ersetzen des deployten Modells durch eine bösartige Variante.
Die Evolution der KI – von ihren 1950er Dartmouth-Ursprüngen bis zu modernen Anwendungen – hat Bedrohungen wie Ad-Blocker-Angriffe, Malware-Obfuskation, Deepfakes und Chatbot-Imitationen hervorgebracht.
Was kommt als Nächstes? Laufende Berichte im Rahmen dieser ISG
Zukünftige Arbeitspakete werden die Untersuchung in mehrere kritische Bereiche vertiefen:
Sicherheitstests
Dieses Element zielt darauf ab, Ziele, Methoden und Techniken für das Testen von KI-Komponenten zu definieren. Leitlinien werden symbolische versus subsymbolische KI, Nicht-Determinismus, das Test-Orakel-Problem und datengetriebenes Verhalten berücksichtigen. Themen umfassen:
- Sicherheitstest-Ansätze für KI
- Sicherheitsfokussierte Testdaten für KI
- Test-Orakel, zugeschnitten auf KI-Ausgaben
- Angemessenheitskriterien für KI-Sicherheitstests
- Sicherheitsattribut-Testziele für KI
Die Ergebnisse bauen auf der kommenden AI Threat Ontology auf, um relevante Bedrohungen zu adressieren.
KI-Bedrohungsontologie
Dieses Deliverable wird eine gemeinsame Taxonomie KI-spezifischer Bedrohungen erstellen, die sie von traditionellen Systembedrohungen abgrenzt. Es wird Terminologie über Stakeholder und Branchen hinweg angleichen, Angreifer, Verteidiger und KI-Systeme abdeckend.
Data Supply Chain Report
Da Trainingsdaten das Lebenselixier von KI sind, ist die Absicherung ihrer Supply Chain paramount. Dieser Report wird aktuelle Datensourcing-Praktiken, regulatorische Frameworks, Standards und Protokolle untersuchen und eine Gap-Analyse durchführen, um Anforderungen für Rückverfolgbarkeit, Integrität und Vertraulichkeit von Trainingsdaten vorzuschlagen.
SAI-Mitigationsstrategie
Zusammenfassend bestehende und potenzielle Mitigationsmaßnahmen wird dieser Report Leitlinien für die Verteidigung von KI-Systemen gegen identifizierte Bedrohungen bereitstellen und Sicherheitsfähigkeiten, Herausforderungen und Limitationen für spezifische Use Cases skizzieren.
Die Rolle von Hardware in der KI-Sicherheit
Hardware – sowohl spezialisierte als auch allgemeine – spielt eine zentrale Rolle im KI-Schutz. Der Report wird Hardware-Mitigationsmaßnahmen, Anforderungen für sichere KI und Möglichkeiten katalogisieren, KI für Hardware-Abwehr zu nutzen, während Hardware-Schwachstellen notiert werden, die KI-Angriffe verstärken könnten.
Der vollständige ETSI-Bericht, der die Problemstellung für die Absicherung von KI definiert, ist hier verfügbar.
Internet der Dinge-Technologie
- Industrial IoT Security: Schlüsseltrends und Best Practices für 2020
- Industrial IoT absichern: Wie OT, IT und SOC für robusten Schutz kollaborieren
- Warum es keinen universellen IoT-Sicherheitsstandard gibt: Die komplexe Landschaft verstehen
- TI stellt BAW Resonator Chips vor: Revolution für Next-Gen Connectivity
- Cybersecurity-Leitfaden für Cloud-Unternehmen: Daten effektiv schützen
- Dringender Handlungsbedarf gegen Cyber-Bedrohungen kritischer Infrastruktur: Neuer Report beleuchtet IIoT-Risiken
- Globales IoT sichern: Drei wesentliche Schritte
- Vier bewährte Schritte zur Sicherung Ihrer IoT-Geräte: Umfassender Software-Assurance-Blaupause
- Wie 5G-Adoption IoT-Sicherheit erhöht: Was Sie wissen müssen
- FTC verhängt 1-Millionen-Dollar-Strafe gegen Williams-Sonoma wegen irreführender „Made in USA“-Angaben – Präzedenzfall für künftige Durchsetzung