



IoT-Embedded-Designs mit fortschrittlichen Security-ICs absichern
IoT-Embedded-Designs mit fortschrittlichen Security-ICs absichern
In der heutigen vernetzten Welt trägt jedes neue Smart Device, das Sie entwickeln, das Risiko, zum Angriffsvektor zu werden. Dieser Artikel skizziert die drängendsten Sicherheitsbedrohungen für IoT-Designs, die essenziellen Funktionen, die eingebaut sein müssen, und wie moderne Security-ICs die Aufgabe vereinfachen, Ihr Produkt von Anfang an zu schützen.
Warum Timing entscheidend ist: Von Copycats bis Kundenschaden
Sicherheit muss früh integriert werden, nicht als Nachgedanke. Ungeschützte IoT-Geräte können als Gateways in Unternehmensnetze dienen, sensible Daten gefährden und in manchen Fällen die Nutzersicherheit. Produktfälschung und Cloning sind üblich; sie untergraben Umsatz und schaden dem Markenruf. Echte Komponenten garantieren nicht nur Performance, sondern helfen auch, Malware-Infiltration zu verhindern.
Hochriskante Beispiele sind Medizinprodukte. Eine 2023er Advisory des US Department of Homeland Security warnte, dass ein Wi-Fi-fähiger Herzschrittmacher durch einen Kurzstrecken-Angreifer kompromittiert werden könnte, der Telemetriedaten injizieren, replizieren oder modifizieren kann. Ähnlich erlaubt die FDA Medizinprodukt-Refurbishing, aber dieser Prozess kann Limited-Use-Features untergraben und zusätzliches Risiko schaffen.
Security-ICs mit fortgeschrittenen kryptografischen Funktionen können IoT-Sensornodes in kritischen Infrastrukturen – wie Kraftwerken – vor diesen Bedrohungen schützen.
Kryptografie zugänglich machen
Effektive IoT-Sicherheit ruht auf vier Säulen:
- Sichere Kommunikation und Endpoint-Authentizität
- Robustes Key Management für Datenverschlüsselung
- Secure Boot zur Firmware-Validierung und Malware-Blocking
- Feature Control für sicheres Enable/Disable von Factory-Optionen
Security-ICs betten diese Fähigkeiten ein, sodass Designer industriegradige Kryptografie nutzen können, ohne tiefe Expertise. Ein rein software-basierter Ansatz verlangt umfangreiche Entwicklung und kann ausnutzbare Vulnerabilitäten einführen.
Physically Unclonable Function (PUF) Technologie
PUF-Technologie generiert einzigartige kryptografische Keys on-the-fly, basierend auf der inhärenten Zufälligkeit von MOSFET-Devices. Da der Key nie gespeichert wird, kann ein Angreifer ihn nicht extrahieren. Zudem verändert das Proben einer PUF ihr Verhalten, was Reverse Engineering vereitelt.
PUFs fungieren als Hardware-Fingerprint, ideal zum Sichern von Keys, die EEPROM-Inhalte verschlüsseln. Selbst wenn ein Angreifer den Speicher liest, ist Entschlüsselung ohne den PUF-abgeleiteten Key unmöglich.
Symmetrische und asymmetrische Algorithmen
Symmetrische Algorithmen nutzen einen einzelnen geteilten Secret Key, während asymmetrische Schemata ein Private/Public Key Pair einsetzen. Beide sind essenziell: symmetrische Keys bieten schnelle Bulk-Verschlüsselung, asymmetrische Keys ermöglichen Authentifizierung und digitale Signaturen.
Advanced Encryption Standard (AES)
AES ist der Industriestandard für Bulk-Verschlüsselung. Er verarbeitet 128-Bit-Blöcke durch eine Reihe von Substitution, Permutation und XOR-Operationen, getrieben von einem Secret Key. Derselbe Key wird für Ver- und Entschlüsselung genutzt, was Datenvertraulichkeit sichert.
Digitale Signaturen für Vertrauen
Digitale Signaturen bestätigen, dass eine Nachricht von einem bekannten Sender stammt und unverändert blieb. Sowohl symmetrische als auch asymmetrische Algorithmen können Signaturen erzeugen, wobei asymmetrische Schemata (z. B. ECDSA) höhere Assurance bieten.
Secure Boot mit SHA und ECDSA
Secure Boot verifiziert Firmware-Integrität vor Ausführung. In der Praxis wird der SHA‑256-Hash der Firmware berechnet, dann mit einem ECDSA Private Key signiert, der sicher in der Entwicklungsumgebung gespeichert ist. Die signierte Firmware und der Public Key werden im Flash des Geräts eingebettet. Beim Boot berechnet der Mikrocontroller den Hash neu, verifiziert die Signatur mit dem Public Key und führt die Firmware erst dann aus.
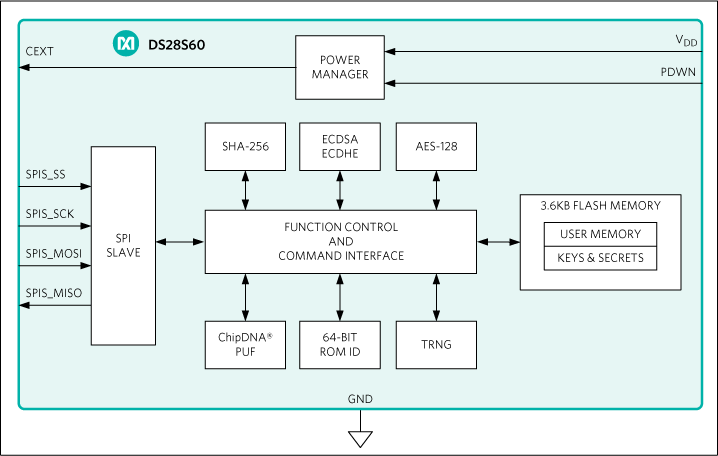
Moderne Security-ICs integrieren SHA‑256, ECDSA und Key-Exchange-Mechanismen, sodass ein Low-Power-Kryptografie-Coprozessor komplexe Operationen vom Host-Mikrocontroller entlastet.
Ein Beispiel ist der DS28S60: ein Low-Power 20 MHz SPI-Coprozessor mit PUF, SHA‑256/ECDSA‑P256 für Secure Boot und eingebautem Key-Exchange für End-to-End-Verschlüsselung.
Fazit
Da batteriebetriebene IoT-Sensornodes allgegenwärtig werden, ist das Einbetten robuster Sicherheit von Anfang an nicht verhandelbar. Heutige Security-ICs bieten eine umfassende Suite kryptografischer Funktionen – PUF, AES, SHA, ECDSA – und ermöglichen Designern, ihre Produkte zu schützen, ohne Kryptografie-Experten zu werden.
Dieser Artikel wurde gemeinsam von Zia Sardar und Nathan Sharp von Maxim Integrated verfasst.
Industry Articles sind eine Content-Form, die Industriepartnern erlaubt, nützliche Nachrichten, Botschaften und Technologien mit All-About-Circuits-Lesern zu teilen, auf eine Weise, wie es redaktionelle Inhalte nicht gut leisten. Alle Industry Articles unterliegen strengen redaktionellen Richtlinien mit dem Ziel, Lesern nützliche Nachrichten, technisches Expertenwissen oder Stories zu bieten. Die Standpunkte und Meinungen in Industry Articles sind die des Partners und nicht notwendigerweise die von All About Circuits oder seinen Autoren.
Internet der Dinge-Technologie
- Industrial IoT absichern: Ein praktischer Fahrplan
- IBASE AGS100T/AGS102T: Enterprise-Grade IoT Gateways mit TPM Security
- Feuerwehr revolutionieren: Wie IoT Safety, Response und Rescue verbessert
- IoT-Sicherheit – Wer trägt die Verantwortung?
- IoT-Sicherheitsstrategien mit Operator-Ambitionen im wachsenden IoT-Markt alignen
- Maxim Integrated launcht DS28E38 Secure Authenticator mit ChipDNA PUF für unübertroffenen IoT-Schutz
- Der Aufstieg des IoT: Warum Security vom ersten Tag an eingebaut sein muss
- IoT-Sicherheit: Deployment-Barrieren überwinden
- Wie IoT Consumer Business und Manufacturing transformiert
- IoT-Geräte mit Deception Technology schützen