



Maxim Integrated launcht DS28E38 Secure Authenticator mit ChipDNA PUF für unübertroffenen IoT-Schutz
Maxim Integrated Products, Inc. hat den DS28E38 DeepCover® Secure Authenticator enthüllt, eine Low-Cost, Hardware-basierte Sicherheitslösung, die Intellectual Property und Produktdesigns vor invasiven physischen Attacken schützt.
„Sicherheit kann kompliziert sein, aber sie zu vermeiden ist kostspielig“, sagt Don Loomis, Vice President von Maxims Micros, Security & Software Business Unit. „Wenn Sie wertvolle Assets schützen – besonders in Medizin-Equipment – sind die Stakes hoch“, fügt er hinzu.
Cyberattacken bleiben Top-Headlines, mit IoT-Geräten als Major Vulnerability identifiziert. Cybersecurity Ventures schätzt, dass Cybercrime Damages 2021 jährlich 6 Billionen US-Dollar erreichen werden.
Trotzdem behandeln viele Ingenieure Sicherheit als Afterthought, glaubend, Implementierung sei teuer, schwierig und zeitaufwändig, oder verlassend sich solely auf Software, um Systeme zu schützen. Selbst sichere Integrated Circuits können durch sophisticated Silicon-Level-Angriffe kompromittiert werden, die auf Extraktion kryptografischer Keys abzielen.
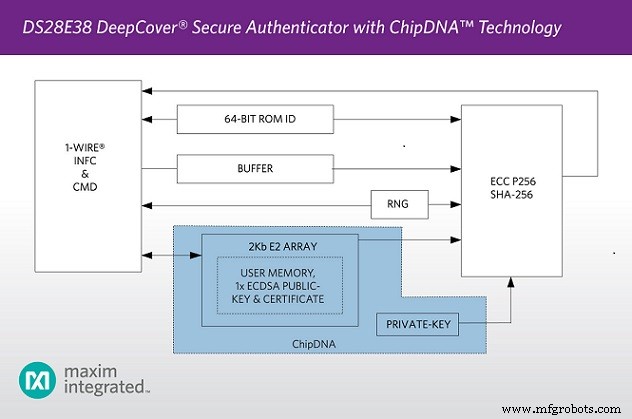
Der DS28E38 kontert diese Bedrohungen mit Maxims ChipDNA Physical Unclonable Function (PUF) Technologie. Der ChipDNA-basierte Root Key existiert nie in statischem Memory; stattdessen wird er on-demand aus den natürlich zufälligen analogen Charakteristiken von MOSFET-Devices generiert. Wenn der Key nicht mehr benötigt wird, verschwindet er, und jede invasive Attacke, die die elektrischen Charakteristiken des Circuits altert, behindert Exploitation weiter.
„Mit Maxims ChipDNA PUF Technologie ist der DS28E38 hochwirksam gegen physische oder Black-Box Reverse Engineering Attacken“, sagt Michael Strizich, President von MicroNet Solutions Inc. „Selbst in einem Worst-Case Insider-Szenario bleiben die PUF-generierten Daten durch Maxims Security Features geschützt.“
Der ChipDNA-Ansatz eliminiert auch die Notwendigkeit komplexer Key-Management-Prozeduren – Keys können direkt für kryptografische Operationen genutzt werden. Die Technologie hat hohe Reliabilität über Process, Voltage, Temperature und Ageing demonstriert, und ihr Output besteht NIST-basierte Randomness Tests.
Ingenieure können den DS28E38 von Anfang an einbinden, um ihren Designs eine robuste Hacking-Verteidigung hinzuzufügen. Der IC ist Low-Cost und integriert leicht via Maxims Single-Contact 1-Wire® Interface, bietet einen Fixed-Function Command Set, der kryptografische Operationen einschließt.
„Hardware-basierte Security früh einzudesignen erfordert nicht viel Aufwand, Ressourcen oder Zeit“, sagt Scott Jones, Managing Director of Embedded Security bei Maxim Integrated. „Mit der ChipDNA-Technologie-basierten DS28E38 können Designer ihre Produkte leicht mit dem höchsten Schutzniveau befestigen. Schließlich kann man keinen Key stehlen, der nicht da ist.“
Key Features des DS28E38 umfassen einen ChipDNA-geschützten Satz kryptografischer Tools: eine asymmetrische (ECC-P256) Hardware Engine, einen True Random Number Generator (TRNG), einen Decrement-Only Counter mit authentifiziertem Read, 2 Kb gesichertes elektrisch löschbares programmierbares Read-Only Memory (EEPROM) und eine einzigartige 64-Bit ROM Identifikationsnummer.
Maxim hebt die Einfachheit der Implementierung und Kosteneffektivität hervor: Single-Contact 1-Wire Operation, kein Device-Level Firmware Development, vereinfachtes Key Management, kostenlose Host-System Software Tools, und ein bewährter 5 ppb PUF Key Error Rate über Zeit, Temperatur und Voltage Variationen.
Der DS28E38 ist verfügbar auf Maxims Website und durch ausgewählte autorisierte Distributoren für 0,83 $ (1.000-up, FOB USA). Ein Evaluation Kit ist für 65,00 $ verfügbar. https://www.maximintegrated.com/products/DS28E38
Für ein Video zu ChipDNA, sehen Sie Defend Your IoT Designs from Hackers bei https://www.maximintegrated.com/chipdna-video.
Internet der Dinge-Technologie
- Cisco IoT-Lösungen steigern Zuverlässigkeit für Great River Energy in Minnesota
- Industrial IoT absichern: Ein praktischer Fahrplan
- Cisco erhält Frost & Sullivan 2020 Global Leadership Award für Industrial IoT Cybersecurity
- Wie Health Insurers IoT in drei strategischen Schritten nutzen können
- Feuerwehr revolutionieren: Wie IoT Safety, Response und Rescue verbessert
- IoT-Sicherheit – Wer trägt die Verantwortung?
- IoT-Sicherheitsstrategien mit Operator-Ambitionen im wachsenden IoT-Markt alignen
- IoT-Sicherheit: Deployment-Barrieren überwinden
- Wie IoT Consumer Business und Manufacturing transformiert
- ETSI EN 303 645: Schützen Regulierungsbehörden IoT-Geräte ausreichend?