



IoT-Produkte absichern: Praktischer Leitfaden zur Abwehr von Hackerangriffen
IoT-Sicherheit ist komplex und die Risiken sind hoch. Ein Sicherheitsvorfall kann Menschenleben gefährden, wenn Angreifer physische Objekte übernehmen – das Gerät selbst wird zum neuen Angriffsvektor. Wie schützen Sie Ihr Produkt über alle Stack-Ebenen hinweg?
Stellen Sie sich vor: Sie genießen Ihren Sonntagskaffee, als die Nachrichten berichten, dass ein vernetztes Gerät gekapert wurde. Es handelt sich ausgerechnet um das Produkt, das Sie entwickelt haben – und eine verborgene Schwachstelle wurde ausgenutzt. Die Denkweise „Das wird mir nicht passieren“ kann gefährlich trügerisch sein.
Vor dem IoT zielten Angreifer hauptsächlich auf Daten ab – Identitätsdiebstahl, Kreditkartenbetrug oder Denial-of-Service. Heute kann ein Cyberangriff physische Systeme direkt manipulieren und Verletzungen oder Todesfälle verursachen.
- Aufzug bleibt mit eingeschlossenen Passagieren stecken
- Selbstfahrendes Auto wird während der Fahrt übernommen
- Flugzeugturbinen-Controller wird zum Fehlverhalten gezwungen
- Fabrikroboter-Arm bewegt sich unberechenbar
- Smart-Home-Schlösser werden von Eindringlingen geöffnet
- Krankenhausgeräte kompromittiert, Patienten gefährdet
Ein IoT-Sicherheitsvorfall kann Menschenleben gefährden.
Sicherheit muss in die DNA Ihres Produkts eingewoben sein, nicht nachträglich hinzugefügt. Als Product Manager – der kein Sicherheitsexperte sein muss – besteht der Schlüssel darin, Risiken auf jeder Ebene des IoT-Stacks zu bewerten und einen umsetzbaren Fahrplan zu erstellen.
Sicherheit auf jeder Ebene des IoT-Stacks bewerten
Sicherheit ist ein weites Feld, aber die Aufschlüsselung nach Stack-Ebenen macht sie beherrschbar. Indem Sie Risiken über physische Geräte, eingebettete Software, Kommunikation, Cloud-Plattform und Anwendungen hinweg bewerten, können Sie die kritischsten Bedrohungen priorisieren.
Weiterführender Beitrag: Übernehmen Sie die Kontrolle über Ihre IoT-Strategie mit dem IoT Decision Framework.
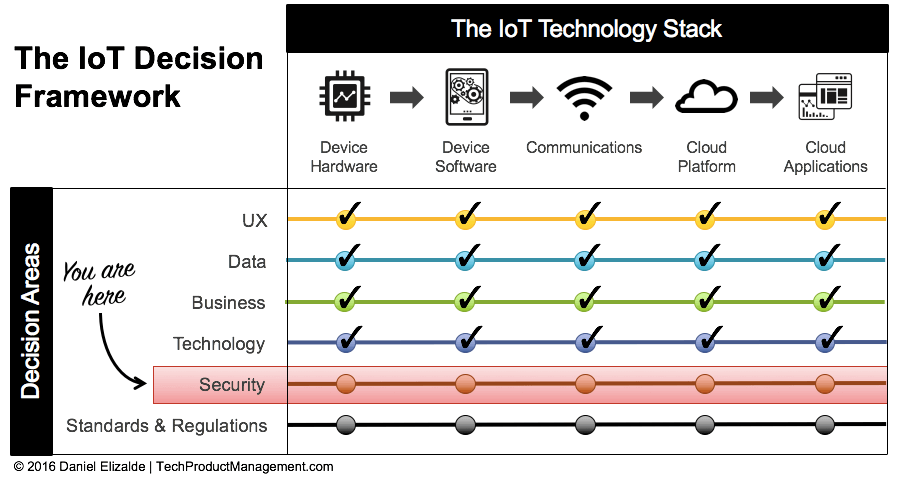
Zwei Kern-Angriffsvektoren erfordern besonderen Fokus:
- Physisches Manipulieren auf Geräteebene
- Cybersicherheit über eingebettete Software, Kommunikation, Cloud und Anwendungen
1. Schutz vor physischem Manipulieren
Bei Millionen Geräten in unmittelbarer Nähe wird physischer Zugriff zu einer lukrativen Angriffsfläche. Ein Beispiel: Ein Krankenhaus investierte stark in Netzwerksicherheit, entdeckte aber, dass ein Trojaner über einen USB-Port eindrang, den eine Krankenschwester für ihr Android-Handy nutzte.
Physisches Manipulieren kann über offene Ports, Stromunterbrechung, Diebstahl oder Komponentenentfernung erfolgen. Führen Sie ein Bedrohungsmodell für Ihr Gerät durch:
- Welchen Schaden könnte ein Angreifer mit physischem Zugriff anrichten?
- Könnte er eine Hintertür in Ihr Netzwerk oder die Systeme Ihrer Kunden einrichten?
- Welche Schutzmaßnahmen können Sie durchsetzen – gesperrte Gehäuse, manipulationssichere Siegel oder Remote-Deaktivierung?
Konkrete Gegenmaßnahmen:
- Alle physischen Anschlüsse eliminieren oder absichern
- Zugangskontrollmechanismen nutzen (Tastaturen, Biometrie, RFID)
- Für Installation in geschützten Orten designen (abgeschlossene Räume, hohe Decken)
2. Schutz vor Cybersecurity-Angriffen
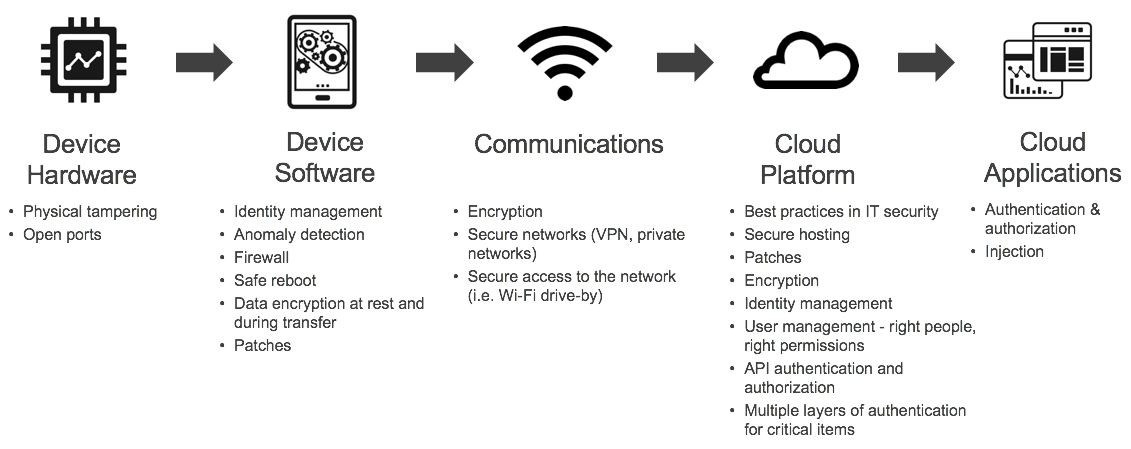
Klassische Cybersicherheitsprinzipien – Verschlüsselung, sichere Authentifizierung, rollenbasierte Zugriffskontrolle – gelten für alle nicht-physischen Ebenen. Da diese Ebenen oft von separaten Teams entwickelt werden, liegt die Rolle des Product Managers darin, Konsistenz durchzusetzen und Risikobewertungen zu koordinieren.
Gehen Sie den IoT-Technology-Stack mit Ihren Engineering-Leads durch, identifizieren Sie Schwachstellen auf jeder Ebene und planen Sie Gegenmaßnahmen. Ein typischer Plan könnte so aussehen:
Fazit
Ihr Auftrag als Product Manager ist nicht, zum Sicherheitsexperten zu werden, sondern Sicherheit auf jeder Stack-Ebene zu verankern. Nutzen Sie das IoT Decision Framework, um Lücken aufzudecken und eine defensive Strategie zu entwickeln, die sich kontinuierlich weiterentwickelt.
Denken Sie daran: Sicherheit ist eine kontinuierliche Reise. Täglich tauchen neue Exploits auf – halten Sie eine proaktive Haltung: Firmware regelmäßig aktualisieren, Threat Intelligence überwachen, Drittanbieter-Komponenten auditieren.
Künftige Beiträge werden interne Bedrohungsabwehr behandeln – wie Sie Ihr Produkt vor Schwachstellen schützen, die innerhalb Ihrer eigenen Organisation entstehen. Abonnieren Sie, um informiert zu bleiben (Ihre E-Mail wird nie weitergegeben, Sie können sich jederzeit abmelden).
Wenn Ihnen dieser Leitfaden geholfen hat, teilen Sie ihn bitte in Ihrem Netzwerk!
Internet der Dinge-Technologie
- Aluminium vor Korrosion schützen: Expertenstrategien für langfristige Haltbarkeit
- Wie IoT Sicherheitsrisiken in der Oil & Gas Industrie mindert
- IoT/OT Security Projekt starten: Ein schrittweiser Blueprint
- Industrial IoT absichern: Die richtige Architektur für robusten OT Schutz wählen
- IT-Risiko bewerten: Strategien, Frameworks und Best Practices für Business Protection
- Smart Security: Expertenstrategien zum Schutz Ihrer Heim-IoT-Geräte vor Hackern
- IoT revolutionieren: Wie mobiles Location-Tracking Asset-Transparenz und Effizienz antreibt
- IoT von Hardware bis Applikation sichern: Ein Layer-für-Layer-Blaupause
- IoT-Risiken: Ihr Unternehmen vor Smart-Device-Schwachstellen schützen
- Motorschutz: Bewährte Maßnahmen gegen Schäden und für lange Lebensdauer