



Intrusion Detection Systeme: Netzwerkschutz durch intelligente Alarme
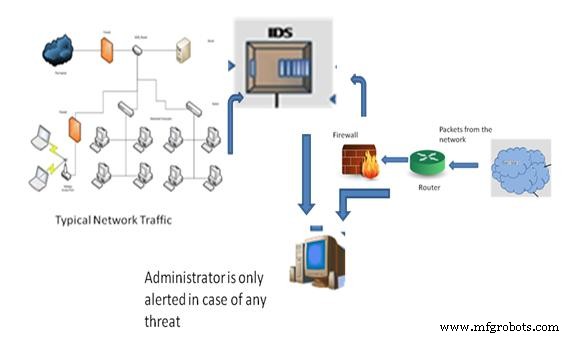
"Das Leben war einfacher vor dem Zweiten Weltkrieg. Danach hatten wir Systeme." – Admiral Grace Hopper. Die rasante Expansion von Computernetzwerken hat Datenaustausch unverzichtbar gemacht, aber auch kritische Assets sich entwickelnden Cyber-Bedrohungen ausgesetzt. Firewalls fungieren als erste Verteidigungslinie, filtern Traffic, benachrichtigen Administratoren jedoch nicht, wenn ein Angriff läuft. Hier kommt ein Intrusion Detection System (IDS) ins Spiel.
Ein IDS funktioniert wie ein Einbruchsalarm für IT-Umgebungen. Es überwacht Aktivitäten, identifiziert bösartige Versuche und alarmiert den Administrator in Echtzeit, was schnelles Reagieren vor Schaden ermöglicht.
Firewalls vs. IDS verstehen
Firewalls – Software oder Hardware – dienen als Gatekeeper, die bekannte schädliche Pakete blockieren. Sie können nur Teile eines Pakets oder die gesamte Payload inspizieren, aber nicht informieren, wenn ein Einbruch erfolgreich war. IDS ergänzt Firewalls durch kontinuierliche Überwachung und Situationsbewusstsein.
Klassifizierung von Intrusion Detection Systemen
IDS lassen sich nach dem geschützten System und der Detektionsmethodik kategorisieren.
- Network IDS (NIDS): An Netzwerkgrenzen oder zwischen Netzwerken und Servern eingesetzt, scannt ein NIDS Traffic über Subnetze und vergleicht ihn mit einer Datenbank bekannter Angriffssignaturen. Sein Vorteil ist breite Abdeckung ohne Software-Installation auf jedem Host.
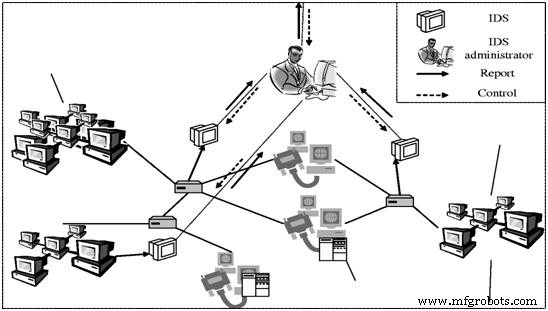
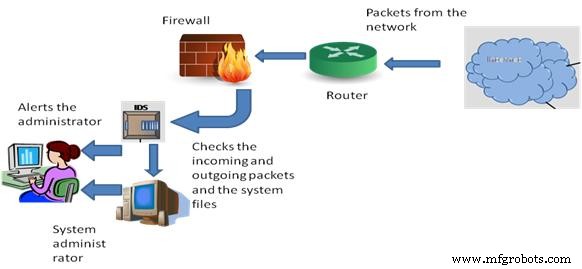
- Host IDS (HIDS): Auf einzelnen Maschinen installiert, prüft ein HIDS ein-/ausgehende Pakete und auditiert Systemdateien auf unautorisierte Änderungen. Es bietet tiefe Sicht in einen einzelnen Host ohne zusätzliche Hardware.
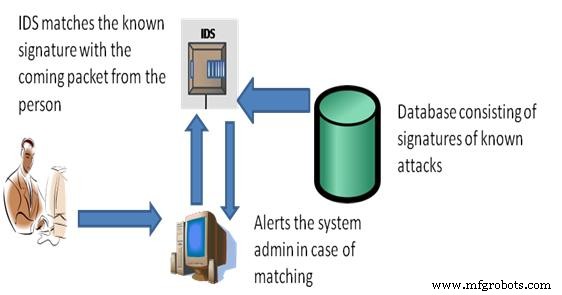
- Signaturbasierte IDS: Basiert auf einer Datenbank bekannter Angriffssignaturen. Wenn ein Paket einer Signatur entspricht, wird ein Alarm ausgelöst. Sie bietet hohe Genauigkeit für bekannte Bedrohungen.
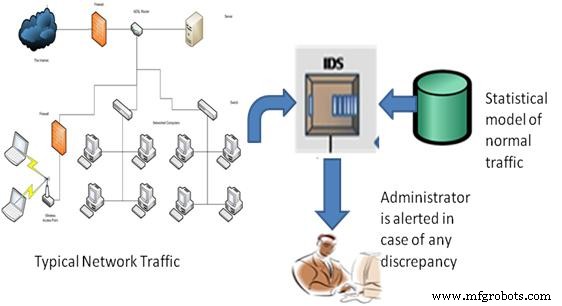
- Anomaliebasierte IDS: Erstellt ein statistisches Modell normalen Netzwerkverhaltens – Bandbreite, Protokolle, Ports, Geräte – und flaggt Abweichungen. Sie glänzt bei Erkennung von Zero-Day- oder neuartigen Angriffen.
- Passive IDS: Detektiert bösartige Aktivität und gibt Alarme aus; der Administrator entscheidet dann über Abhilfemaßnahmen.
- Reaktive IDS (Intrusion Prevention System): Zusätzlich zur Detektion blockiert oder setzt es verdächtige Verbindungen aktiv zurück und bietet Echtzeit-Verteidigung.
Schlüsselmerkmale eines robusten IDS
- Kontinuierliche Überwachung von Benutzer- und Systemaktivität.
- Dateiintegritäts- und Konfigurationsaudits.
- Musteranalyse gegen bekannte Angriffssignaturen.
- Erkennung von Fehlkonfigurationen und Sicherheitslücken.
- Echtzeit-Alarme und detailliertes Logging.
Kostenlose IDS-Tools, die eine Überlegung wert sind
Snort
Snort ist der Industriestandard unter Open-Source-IDS, breit adoptiert von Unternehmen und Sicherheitsexperten. Es führt Echtzeit-Paketerfassung, Protokolldekodierung, regelbasierte Detektion und Alarmierung durch. Laut Snort-Projekt verarbeitet es bis zu 1 Gbps auf Commodity-Hardware.
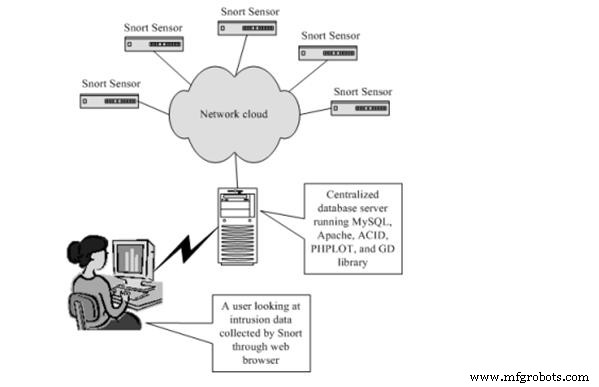
Snort-Architektur
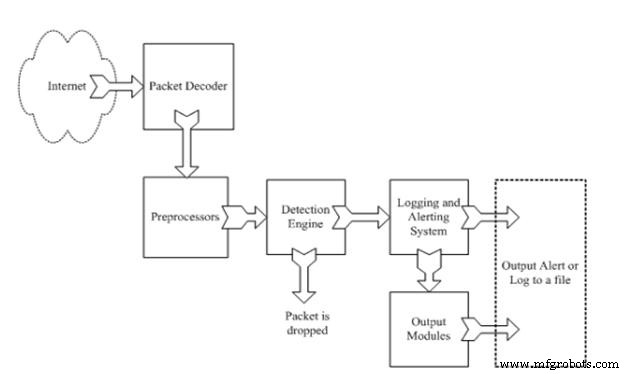
- Paket-Decoder: Extrahiert Pakete vom Netzwerkinterface und bereitet sie für Analyse vor.
- Preprozessor: Normalisiert Daten, reassembliert fragmentierte Pakete, decodiert TCP-Streams.
- Detektions-Engine: Wendet benutzerdefinierte Regeln auf jedes Paket an; getroffene Pakete lösen Alarme oder Aktionen aus.
- Logging & Alerting: Erfasst detaillierte Ereignislogs und benachrichtigt Administratoren via E-Mail, Syslog oder Drittanbieter-Integrationen.
- Output-Module: Anpassbare Schnittstellen für Export von Alarmen an SIEMs oder Dashboards.
Warum ein IDS einsetzen?
- Kontinuierliche Sicht in Netzwerk- und Host-Aktivität.
- Anpassbar an die spezifische Bedrohungslage einer Organisation.
- Verhindert oder mildert Schäden durch interne und externe Angriffe.
- Benutzerfreundliche Dashboards vereinfachen Incident Response.
- Schnelle Erkennung unautorisierter Dateiänderungen und Policy-Verstöße.
Während IDS nicht immer den Ursprung eines Angriffs genau bestimmen kann, ermöglichen seine Echtzeit-Alarme schnellere Eindämmung und Wiederherstellung. Für tiefere Einblicke oder Implementierungshilfe teilen Sie gerne Ihre Fragen in den Kommentaren.
Sensor
- C# using-Anweisungen meistern: Importe, Aliase und statische Direktiven
- Java Ein- und Ausgabe meistern: Drucken, Lesen und Formatieren Ihrer Daten
- Bewegungsmelder-Alarmsystem mit Java & Reactive Blocks – Auf Raspberry Pi deployen & SMS senden
- Stärken Sie Ihr Instandhaltungssystem, bevor Sie neue Programme hinzufügen
- 3 Gründe für ein Lager-Fußgänger-Erkennungssystem
- 5 wesentliche Netzwerksicherheitsstrategien für kleine Unternehmen
- Dryad Networks sichert 2,1 Mio. $ Seed Funding für IoT „Internet of Trees“ zur Früherkennung von Waldbränden
- Warum Biz4Intellia IoT-Wasserleckageerkennung industrielle Effizienz steigert – 5 Schlüsselvorteile
- Tragbare Braille-Displays verstehen: Wichtige Einblicke & Innovationen
- AOM: Automatisiertes System für nahtlose Teleskop-Netzwerk-Koordination