



Sichern Sie Ihre Fertigungsassets: Bewährte cloudbasierte Schutzstrategien
Mit den richtigen cloudbasierten Sicherheitstools können Hersteller Shopfloor-Ausrüstung vor potenziellen Hackern abschotten und versiegeln
Cybersicherheits-Horrorgeschichten gibt es genug, um Fertigungsdatensicherheitschefs häufige Albträume zu bescheren. Als ob Geschichten von Stuxnet und den „WannaCry“-Ransomware-Fällen nicht genug wären, tauchten kürzlich Berichte in mehreren Publikationen auf, einschließlich der Wall Street Journal, über Hacker in Australien, die sensible Daten zu hochprofiligen Verteidigungsgütern stahlen, einschließlich des F-35 Joint Strike Fighter (JSF). In der überwältigenden Mehrheit der Fälle scheinen menschliche Fehler, wie das Nichtbefolgen properer Cybersicherheitsprotokolle und die Verwendung leicht zu erratender Passwörter, die Hauptursachen zu sein. Dies macht Daten in Bankwesen, Strominfrastruktur, Luft- und Raumfahrt/Verteidigung und Fertigung anfällig für immer wachsende Cyberbedrohungen.
Einer der besten Wege, die Cybersicherheit zu verbessern, ist die gewissenhafte Anwendung von Software-Patches. Im berüchtigten Equifax-Bruch versäumte das Unternehmen, kritische Patches auf die Software Apache Struts anzuwenden, ein Open-Source-Programm, das in seinem Cybersicherheitssystem verwendet wurde. Dies ermöglichte Hackern, in Equifax-Datenbanken einzudringen und Informationen von bis zu 143 Millionen Menschen in den USA und mehr in UK und Kanada zu stehlen.
Schlechte Presse wie diese kann Cloud-Software und cloudbasierten Geschäftsbetrieb einen schlechten Ruf geben. Die Realität ist, dass Cloud-Cybersicherheitspraktiken nicht viel anders sind als die für reine On-Premises-Installationen, aber die Verbindung zum Internet in der Cloud gibt Hackern mehr Gelegenheiten, durch unverschlossene Türen einzudringen.
Die Fabrik sichern
Stromnetze, Finanzinstitute und Einzelhändler waren alle Ziel von Cyberangriffen. Fertigungsbetriebe haben nicht viele größere Einbrüche gemeldet, aber laut einer im September veröffentlichten Studie werden bis zu die Hälfte der kleinen und mittleren Unternehmen (KMU) ein Lösegeld für Internet-of-Things (IoT)-Geräte zahlen, um ihre Daten zurückzuerhalten.
Die Studie von Arctic Wolf Networks Inc. (Sunnyvale, CA), einem Security Operations Center (SOC)-as-a-Service-Anbieter, stellte fest, dass 13 % der KMU einen IoT-basierten Angriff erlebt haben, dennoch ergreifen viele immer noch keine angemessenen Sicherheitsmaßnahmen. In Zusammenarbeit mit Survey Sampling International durchgeführt, fand die Studie heraus, dass die meisten KMU keine fortschrittlichen Erkennungs- und Reaktionsfähigkeiten für Ransomware, Advanced Persistent Threats (APT) und Zero-Day-Angriffe wie Stuxnet haben.
Sicherheitsprofis und Fertigungsexperten sind sich einig, dass die Schritte zur Sicherung von Cloud-Daten denen für Nutzer von Nicht-Cloud-, On-Premises-Daten entsprechen.
„Menschen nehmen fälschlicherweise an, dass Daten in der Cloud sicher sind, während sie nur so sicher sind, wie Sie sie machen“, sagte Brian NeSmith, Mitgründer und CEO von Arctic Wolf Networks. „Das bedeutet: Firewall implementieren, verdächtige Aktivitäten überwachen und Zugriff auf sensible Daten kontrollieren.
„Die Verantwortung liegt nicht beim Cloud-Service-Provider, sondern beim IT-Team eines Unternehmens, cloudbasierte Daten zu sichern“, fuhr NeSmith fort. „Unternehmen in regulierten Branchen neigen dazu, Compliance mit Sicherheit zu verwechseln. Compliance ist ein Weg, Kontrollen zu bewerten, aber es ist definitiv keine Sicherheit.“
Der Vorteil von On-Premises-Systemen ist, dass der Nutzer größere Kontrolle über das Netzwerk hat, von dem aus auf die Daten zugegriffen werden kann, sagte er. „Bei cloudbasierten Daten kann jeder mit einer Internetverbindung versuchen, auf die Daten zuzugreifen. Gewissenhafte Sicherheitskontrollen und -prozesse sind der Schlüssel, egal ob die Daten in der Cloud oder On-Premises sind. Wenn Sie beispielsweise versehentlich Zugriff auf Ihr internes Netzwerk gewähren, könnte jeder, der dieses Loch findet, potenziell auf Ihre Daten zugreifen, egal ob die Daten in der Cloud oder On-Premises sind.“
Idealerweise sollten Hersteller ein Security Operations Center (SOC) haben, das potenzielle Cybersicherheitsbedrohungen 24/7 sammelt, analysiert und untersucht, sagte NeSmith. „Das SOC sollte von Vollzeit-Sicherheitsexperten besetzt sein. IT als Nebenjob zu machen, reicht einfach nicht aus.
„Rückblickend hat sich gezeigt, dass fast alle großen Hacks vermeidbar waren“, fuhr NeSmith fort. „Equifax hatte einen Sicherheitspatch, den sie nicht installierten. Target hatte Alarme, aber sie gingen im Rauschen ihrer Systeme unter. Cybersicherheit ist nicht einfach, und viele Unternehmen machen den Fehler zu denken, effektive Cybersicherheit bedeute, die richtigen Produkte zu kaufen. Sicherheit geht nicht um Produkte, sondern darum, wie effektiv Ihre Sicherheitsoperationen sind.“
Cloud + Robuste Sicherheit
Hersteller, die Siemens-Lösungen nutzen, können eine Kombination aus Protokollen und gehärteter Netzwerksicherheits-Hardware wie den Siemens Scalance- und Ruggedcom-Linien sowie neue Cloud-Angebote nutzen. Siemens betreibt auch seine Cyber Security Operations Centers, die 24/7 Datensicherheitsüberwachung und Unterstützung bei der Behebung von Cyberangriffen bieten (siehe „Heading Off the Inevitable Hack Attack“, Manufacturing Engineering, Oktober 2017).
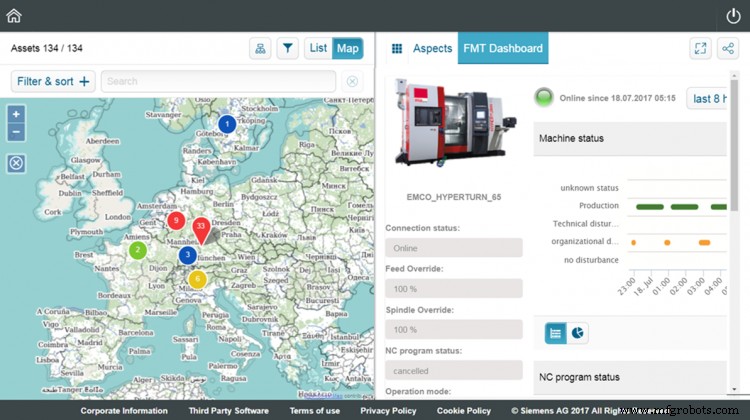
Mit Siemens Plant Security Services können Bedrohungen und Malware frühzeitig erkannt, Schwachstellen analysiert und geeignete Sicherheitsmaßnahmen eingeleitet werden, so Henning Rudoff, Leiter Plant Security Services, Siemens PLM Software (Plano, TX). Er fügte hinzu, dass kontinuierliche Überwachung den Anlagenbetreibern Sicherheitstransparenz gibt.
Cloudbasierte Cybersicherheitssoftware kann einfachere Bereitstellung und bessere Betriebsoptionen im Vergleich zu traditionellen On-Site-Bereitstellungen für Kunden bieten, die nicht durch Gesetze oder interne Beschränkungen an lokale Lösungen gebunden sind, so Rudoff. „Siemens bietet Cybersicherheitssoftware basierend auf seinem IoT-Betriebssystem MindSphere an, um Kunden bei der parallelen Implementierung von Digitalisierung und Sicherheit zu unterstützen“, sagte er.
Betreiber industrieller Anlagen sollten typischerweise mit einer Bewertung beginnen, um ihre Sicherheitsbedürfnisse und den aktuellen Status zu bestimmen, z. B. basierend auf IEC 62443, riet Rudoff. „Notwendige Sicherheitsmaßnahmen könnten organisatorisch sein, wie Schulung der Belegschaft zur Sensibilisierung, oder technisch, wie Implementierung einer Netzwerksegmentierung oder Härtung von Automatisierungsgeräten.
„Zusätzlich zu Schutzkonzepten sollten Kunden mit fortgeschrittenen Bedürfnissen auch Erkennungs- und Behebungskonzepte einsetzen“, fuhr er fort. „Erkennung kann beispielsweise mit Security Information and Event Management [SIEM] Systemen erreicht werden, die Kunden helfen, das Verhalten ihrer Systeme zu überwachen [z. B. neue Geräte im Netzwerk oder fehlgeschlagene Login-Ereignisse]. Im Falle eines Sicherheitsvorfalls wird eine forensische Analyse empfohlen; sie beantwortet zwei Fragen – wie kann das System zu normalem Verhalten zurückgebracht werden, und wie können zukünftige Vorfälle verhindert werden?“
Um Eindringlinge zu verhindern, empfiehlt Siemens dringend, dass Hersteller Produktupdates so schnell wie möglich anwenden und immer die neuesten Produktversionen verwenden. Für Informationen zu Produktupdates können Kunden den Siemens Industrial Security RSS Feed unter https://www.siemens.com/industrialsecurity abonnieren.
Vorteile der Cloud-Sicherheit
Starke Systeme und die Anwendung von Sorgfaltspflicht sind ein Muss für Cloud-Anbieter, merkte Srivats Ramaswami, CTO und Vice President IT, für Manufacturing Execution Systems (MES) Softwareentwickler 42Q (San Jose, CA) an.
„Hersteller haben täglich mit sensiblen Daten zu tun: Rückverfolgbarkeitsdaten, Garantieinformationen, Gerätehistorien und insbesondere die technischen Spezifikationen für ein Produkt sind hochvertraulich. Diesen Daten ein cloudbasiertes System anzuvertrauen, erfordert Sorgfaltspflicht, um sicherzustellen, dass der Anbieter die richtigen Schritte unternommen hat, um die Daten zu sichern“, sagte Ramaswami. Er rät Nutzern, nach wichtigen Cybersicherheitsmerkmalen zu suchen, wie:
- Ein mehrstufiger Sicherheitsansatz, der Anwendungscode, physische Verteidigung im Rechenzentrum und logische Barrieren an der Firewall sowie kontinuierliche Aktivitätsüberwachung und Malware-Scanning umfasst.
- Verträge mit Dritten, die Sicherheitstests durchführen, mit Berichten, die Kunden zugänglich gemacht werden.
- Zertifizierung wie SOC 2 von der AICPA (American Institute of Certified Public Accountants), die Unternehmen verpflichtet, strenge Informationssicherheitsrichtlinien und -verfahren zu etablieren und einzuhalten.
Wie sicher sind die cloudbasierten Daten eines Fertigungsbetriebs wirklich? „Wenn Fertigungsdaten in der Cloud gespeichert sind, ist die Sicherheit meistens verbessert statt verringert“, stellte Ramaswami fest. „Das liegt daran, dass Cloud-Anbieter enorme Ressourcen darauf verwenden, sicherzustellen, dass ihre Systeme so sicher wie möglich sind, und ständig aktualisiert werden, um auf potenzielle Bedrohungen zu reagieren. Obwohl Hackversuche dutzende Male täglich auf cloudbasierten Systemen stattfinden, gab es bislang keine größeren Sicherheitsverletzungen bei Systemen, die von Herstellern genutzt werden.“
Es gibt eine weit verbreitete Fehlwahrnehmung, dass cloudbasierte Daten nicht so sicher sind wie On-Premise-Server, so Ramaswami. „Die Wahrheit ist, die meisten On-Premise-Systeme fallen weit hinter der Sicherheit zurück, die die besten Cloud-Anbieter implementiert haben. Tatsächlich habe ich persönlich Passwörter für angeblich ‚sichere‘ Systeme auf Post-it-Notizen neben einem Server-Rack gesehen, auf dem die Anwendung läuft. Die Sicherheitsarchitektur fortschrittlicher Cloud-Anbieter ist in einer On-Premise-Lösung praktisch nicht zu duplizieren“, fügte Ramaswami hinzu. „Zum Beispiel wurde das von 42Q genutzte Cloud-Speichersystem für 99,999999999 % Haltbarkeit und bis zu 99,99 % Verfügbarkeit von Objekten über ein gegebenes Jahr ausgelegt; aufgrund der hohen Kosten dieses Systems ist das für praktisch jede IT-Organisation unerreichbar. Um solche Tools in einer On-Premise-Umgebung einzusetzen, wären nicht nur große Investitionen in Infrastruktur erforderlich, sondern auch große Teams, um sie zu verwalten.“
Ramaswami merkte an, dass Equifax keinen externen Cloud-Anbieter nutzt, sondern seine eigene Infrastruktur und Anwendungen baut und verwaltet. „Laut den bisher öffentlich gemachten Informationen scheint Equifax mehr für Datensicherheit hätte tun können – der Hack geschah im Mai“, beobachtete er, „während ein Patch für die ausgenutzte Schwachstelle mehr als zwei Monate früher verfügbar war! Das ist ein Beispiel dafür, warum Unternehmen auf hochwertige Cloud-Service-Provider schauen sollten, die Daten und Netzwerksicherheit in Echtzeit überwachen.
„Es gibt keine Zauberkugel für Sicherheit in der Cloud; es braucht ein Unternehmen mit Sicherheit in seiner DNA und hundsgemeine Aufmerksamkeit für Details auf täglicher Basis“, fuhr Ramaswami fort. Er merkte an, dass 42Qs Sicherheit physische Verteidigung im Rechenzentrum und logische Barrieren an der Firewall, Standards für Codierung und Passwortstärke, kontinuierliche Aktivitätsüberwachung und Malware-Scanning sowie Drittanbieter-Tests umfasst.
Bearbeitungsdaten aus der Cloud
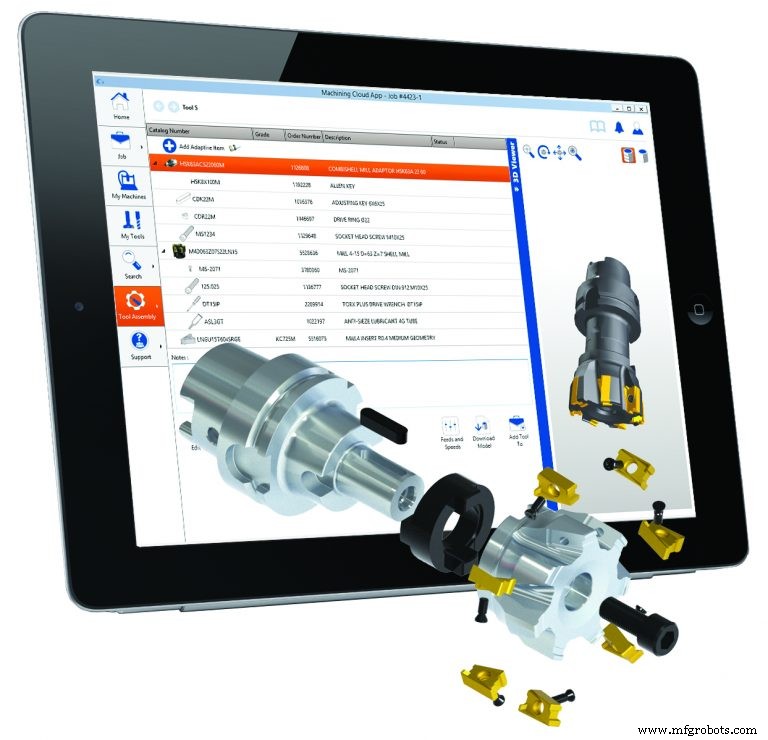
Im Großen und Ganzen sind Daten in der Cloud in guten Händen – wenn gängige Cybersicherheitsschritte oder -maßnahmen ergriffen und regelkonform befolgt werden, laut Befürwortern der Cloud.
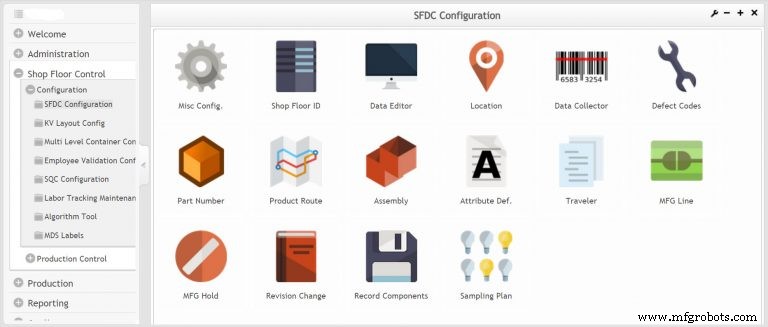
„Gute Sicherheitspraktiken sind gute Praktiken, unabhängig vom physischen Standort der Rechen- und Speicherressourcen, On-Premise oder Cloud-basiert“, sagte Chuck Mathews, Cloud Evangelist, MachiningCloud Inc. (Camarillo, CA, und Stans, Schweiz). „Unsere Top 10 umfassen:
- Software, BIOS und Firmware aktuell halten,
- Anti-Virus und Malware-Erkennung aktuell halten,
- Wichtige Informationen sichern,
- Starke Passwörter verwenden, keine Standard-Passwörter oder Kontonamen,
- Zwei-Faktor-Authentifizierung aktivieren, wenn verfügbar,
- Keine Konten oder Passwörter teilen,
- Vor dem Teilen von Informationen nachdenken,
- Verschlüsselung in drahtlosen Netzwerken verwenden,
- Bewusstsein für Computersicherheitsprinzipien bewahren, und
- Zugriff und Rollen auf Need-to-know beschränken.
„Im Allgemeinen sind cloudbasierte Daten sicherer als On-Premise-Daten“, stimmte Mathews zu. „Cloud-Unternehmen beschäftigen Sicherheitsexperten und haben eine treuhänderische Verantwortung, hohe Sicherheitsniveaus zu bieten; das ist ihr Geschäft. Der durchschnittliche Shop hat typischerweise solche Expertise nicht im Personal.“
MachiningCloud ist ein unabhängiger Anbieter von CNC-Schneidwerkzeug- und Spannvorrichtungs-Produktdaten und bietet cloudbasierten Datenabruf von Bearbeitungsdaten für Mechaniker und Hersteller.
„Die Mehrheit von uns in den Vereinigten Staaten nutzt jeden Tag der Woche cloudbasierte Dienste“, fügte Mathews hinzu. „Im Web surfen, eine E-Mail senden, ein Flugzeug oder Hotel buchen, Bankgeschäfte tätigen, Rechnungen bezahlen – all das sind cloudbasierte Dienste. Die Nutzung cloudbasierter Systeme in CAD/CAM ist jedoch sehr begrenzt; die meisten CAD/CAM-Software ist desktop-basiert und greift möglicherweise nur auf Cloud-Dienste für Lizenzierung, Software-Updates oder Referenzdaten/Bibliotheken zu.“
Viele hoch publik gemachte Hacking-Ereignisse sind Ausreißer, Dinge, die mit properen Cybersicherheitsmaßnahmen leicht verhindert werden könnten, so Mathews. „Jedoch präsentieren einige cloudbasierte Dienste, wie Single Sign-On [versus Double-Authentication Sign-Ons], inhärente Sicherheitsrisiken und sollten in Hochsicherheitssituationen vermieden werden“, sagte er.
Cloud-Technik nicht für jeden
In einigen Fällen sind cloudbasierte Daten möglicherweise nicht perfekt für einige Anwendungen geeignet, einschließlich CAD/CAM oder High-Response-Apps, und in einigen Operational Technology (OT) in Near-Real-Time-Automatisierung auf dem Shopfloor.
„Der allgemeine Konsens ist, dass reine Cloud-Cybersicherheitsmaßnahmen niemals ausreichend robust sein werden, um die Cyberbedrohung für kritische Infrastruktur vollständig zu beseitigen“, sagte JC Ramirez, Director of Engineering, Product Manager, ADL Embedded Solutions (San Diego), ein Entwickler von eingebetteten System-PCs und Automatisierungs-Hardware. „Daher geht der Trend dahin, Cybersicherheits-Hardware/Software-Lösungen näher an diese kritischen Assets heranzuführen. Dies spiegelt ähnliche Trends in Industrial IoT/IIoT wider mit neuen Paradigmen wie Fog und Mist Computing, die Cloud Computing näher an den Rand des Gewebes bringen aus einer Vielzahl von Gründen, die mit robuster industrieller Systemsteuerung zu tun haben, aber auch verbesserter Cyberbedrohungssicherheit für hochwertige industrielle Assets.“
Cybersicherheit für industrielle und Infrastruktur-Assets verwendet viele der gleichen Netzwerksicherheitsmaßnahmen, die seit Jahren in IT-Systemen üblich sind, merkte Ramirez an. „Der kritische Unterschied ist, dass Bedrohungen für kritische Infrastruktur und Ausrüstung erhebliche reale Auswirkungen auf Personal, öffentliche Sicherheit oder hochwertige Assets haben können. Aus diesem Grund sollten die besten Cybersicherheitsmaßnahmen auf einem team-basierten Ansatz beruhen, der nicht nur IT-Personal, sondern auch Steuerungstechniker, Bediener, Vor-Ort-Management-Vertreter und Vor-Ort-physische Sicherheitspersonal mindestens umfasst.“ Er fügte hinzu, dass die National Institute of Standards and Technology (NIST) Publikation 800-82, „Guide to Industrial Control Systems (ICS) Security“, eine gute Referenz ist.
Einige Automatisierungslieferanten scheinen ihre Wetten auf Cloud-Systeme zu hedgen, vielleicht mit gutem Grund. Im September startete Rockwell Automation Inc. (Milwaukee) einen neuen On-Premises-Bedrohungserkennungsdienst, der Unternehmen helfen soll, Eindringlinge zu erkennen und sich davon zu erholen. Er bietet Technologie von OT-Anwendungsentwickler Claroty (New York), die „Klarheit“ in den OT-Raum bringen soll.
Der Bedrohungserkennungsdienst ist eine passive, nicht-intrusive Sicherheitslösung und verfolgt einen produktagnostischen Ansatz, um ein Asset-Inventar über sowohl IT- als auch OT-Systeme in einem industriellen Betrieb zu erstellen, so Umair Masud, Rockwell Consulting Services Portfolio Manager. Das System geht tief in industrielle Netzwerkprotokolle und nutzt Bedrohungserkennungssoftware, um die Netzwerk-Assets des Endnutzers und deren Kommunikation miteinander zu kartieren.
„Es gibt immer noch, vielleicht zu Recht, Bedenken, OT-Umgebungen direkt mit der Cloud zu verbinden“, sagte Masud. „Das ist ein disziplinierter und verantwortungsvoller On-Prem-Ansatz.“
Das Claroty-System, das seit etwa drei Jahren im Pilotbetrieb ist, wird jetzt ausgerollt, sagte Masud. Neben Rockwell wird das System auch von Schneider Electric und anderen Automatisierungslieferanten genutzt.
„Wir wollen Kunden helfen, sich zu verteidigen“, sagte Masud. „In einem Angriffs-Kontinuum gibt es das, was Sie vor, während und nach einem Angriff tun. Sie müssen sich bewusst sein, was Sie haben, und Gegenmaßnahmen entwickeln, um es zu schützen, indem Sie Dinge wie Zonen-Firewalls und Zwei-Faktor- oder Zwei-Schritt-Authentifizierung nutzen. Und nach einem Angriff müssen Sie sicherstellen, dass Ihre Ressourcen und die beteiligten Personen durch geeignete Backup- und Wiederherstellungstools wiederherstellen können.“
Automatisierungssteuerung System
- Top 3 Faktoren, die Sie vor der Datenmigration in die Cloud bewerten müssen
- Cloud-Fehler verhindern: SLAs für zuverlässige Migration und Operationen nutzen
- Cloud Security verstehen: Warum Ihr Business es braucht
- Kritische Cloud-Sicherheitsbedrohungen, die jedes Business adressieren muss
- Warum Cloud Security der Eckpfeiler moderner Cyber Defense ist
- Warum Cloud-Datensicherheit programmierbar wird
- Bedroht die Cloud Data Center Jobs? Realistische Einschätzung
- Cloud Security meistern: Bewährte Strategien zur Risikominderung und zum Schutz Ihrer Organisation
- Wie Sensoren Fertigungseffizienz und Einblicke transformieren
- Flaschenhälse eliminieren: Analytics für Fertigungseffizienz nutzen