



Helm vs. Terraform: Das richtige Tool für Kubernetes-Management wählen
Die wachsende Adoption von Containerisierung hat den Bedarf an effizientem Management, Scheduling und Kontrolle von Kubernetes-Clustern (K8s oder kube) steigen lassen. Der Markt bietet diverse Tools für die Interaktion mit K8s-Umgebungen, aber wenige Optionen bieten mehr Fähigkeiten als Helm und Terraform.
Dieser Artikel ist ein direkter Vergleich von Helm und Terraform. Wir analysieren Vor- und Nachteile beider Provisioning-Tools, erklären ihre Fähigkeiten im Management von K8s-Setups und helfen bei der Identifikation der richtigen Option für Ihr Entwicklungsteam.
Terraform: Kernfeatures
Terraform ist ein Open-Source-Infrastructure-as-Code-Tool (IaC), das Teams erlaubt, Infrastruktur, Plattformen und Services zu verwalten und zu automatisieren. Das Tool hilft beim Bauen, Ändern und Versionieren von Infrastruktur durch Code, sodass Ingenieure schnell und einfach:
- Virtuelle Maschinen und Container starten
- Server einrichten
- Sicherheitsschemata und -kontrollen erstellen
- Nutzer hinzufügen/entfernen und Berechtigungen setzen
- Cloud-Ressourcen verwalten
- Docker-Container installieren und verwalten
2017 kündigte Terraforms Schöpfer HashiCorp die Veröffentlichung des Kubernetes-Providers an. Dadurch erhielt das Tool die Fähigkeit, K8s-Cluster über so viele Cloud-Provider wie nötig zu verwalten.
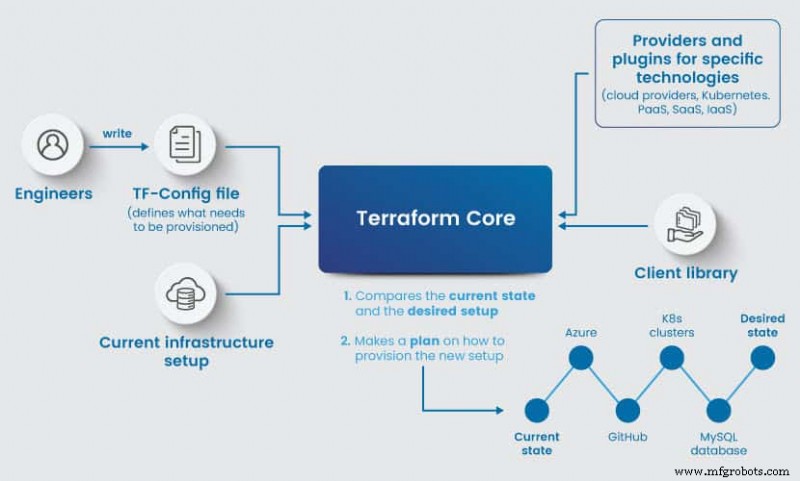
Terraform nutzt deklarative Sprache beim Provisionieren von Infrastruktur oder Verwalten von Kubernetes. Ingenieure müssen nicht jeden Schritt der Infrastruktur-Einrichtung definieren. Stattdessen gibt ein Entwickler den gewünschten Endzustand des Setups an, und das Tool plant, wie die Umgebung provisioniert wird. Beispielsweise können Sie Argumente für eine VM, einen K8s-Cluster, ein VPC und eine spezifische Firewall schreiben, ohne Provisioning-Anweisungen zu liefern.
Deklarative Config-Dateien sind hilfreich, da Teams:
- Dateien für Infrastruktur-Änderungen einfach anpassen können, ohne Instruktionen zu bearbeiten
- Dateien sauber und kurz halten
- Setups schnell editieren
- Die aktuelle Konfiguration allein durch Betrachten einer Config-Datei kennen
Sobald ein Ingenieur Provisioning anfordert, weist der Command terraform plan das Tool an, das bestehende Setup zu vergleichen (oder am Tag Null festzustellen, dass nichts existiert) und zu planen, wie die gewünschte Infrastruktur aufgebaut wird. Der terraform apply Command spinnt dann Ressourcen über die APIs der Cloud-Provider hoch.
Terraform ist eine beliebte Wahl unter DevOps-Teams, da Ingenieure das Tool nutzen können, um Umgebungen über eine CI/CD-Pipeline schnell hochzufahren und zu editieren.
Hauptfeatures von Terraform
- Ein Kubernetes-Provider, der das Verwalten von Infrastruktur und Deployments mit einem einzigen Tool ermöglicht
- Nutzt deklarative Sprache
- Ein IaC-Ansatz, der Ingenieuren erlaubt, Infrastruktur wie jeden anderen Code zu beschreiben, zu behandeln und zu versionieren
- Kann mit der API eines Cloud-Providers eingerichtet werden für smoothes, effektives und sicheres Provisioning
- Funktioniert mit jedem Cloud-basierten Setup – Public, Private, Hybrid oder Multi-Cloud
- Unveränderliche Infrastruktur, die Server ersetzt statt sie zu ändern (dieser Ansatz führt zu vereinfachten Operationen und weniger Fehlern, Bedrohungen und Configuration Drifts)
- Kann
changesetsautomatisch auf die Infrastruktur anwenden, um Ressourcen zu schonen und Fehler zu vermeiden - Eine fortschrittliche Drift-Detection zeigt stets den Unterschied zwischen aktuellem und gewünschtem Zustand
- Pluggable by Design – das Team kann das Setup anpassen und Fähigkeiten hinzufügen
- Das Tool versteht Beziehungen zwischen Ressourcen, was Scheduling hilft und Bugs minimiert. Sie können auch einen Graphen aller Ressourcen erstellen
Helm: Kernfeatures
Helm ist ein Kubernetes-Package-Manager, ideal für das Deployment wiederholbarer Apps und Services auf Clusters. Dieses Tool erlaubt Nutzern, Apps via Helm Charts zu verwalten, die das Definieren, Installieren und Upgraden von K8s-Umgebungen vereinfachen.
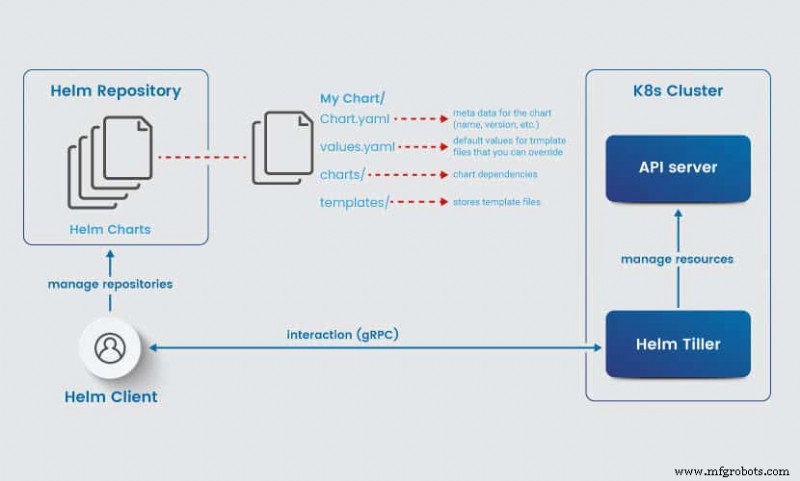
Helm Charts sind Pakete aus Dateien und Templates, die in Kubernetes-Manifest-Dateien konvertieren. Ein Chart ist wiederverwendbar und kann YAML-basierte Templates von:
- Verschiedenen Deployments
- ConfigMaps
- Services
Zusätzlich können Sie Charts als Dependencies definieren oder Charts nesten für mehr Flexibilität. Das Management von Charts passiert über ein einziges Command-Line-Interface (CLI) – ein Feature, das Operationen vereinfacht. Während die meisten Charts öffentlich sind, schreiben Unternehmen oft Custom Charts für exklusive Inhouse-Nutzung.
Helm hat eine einfache Architektur, bestehend aus einem Client und einem In-Cluster-Tiller-Server:
- Helm Client stellt eine CLI für Nutzer bereit, um mit Helm Charts zu arbeiten und mit dem Tiller-Server zu interagieren. Der Client erlaubt verschiedene Operationen wie Installieren, Upgraden und Rollback von Charts.
- Tiller Server operiert aus dem Cluster heraus und interagiert mit dem K8s-API-Server, um Kubernetes-Ressourcen zu installieren, upzugraden und zu entfernen.
Helm bietet viele Vorteile, einschließlich der Fähigkeit zu:
- K8s-Manifeste in verschiedenen Umgebungen zu deployen und zu verwalten
- Komplexe Applikationen zusammenzufassen
- Mehrere Objekte gemeinsam zu rollbacken oder upzugraden
- Setup-Parameter schnell zu ändern
- Mit einem einzigen Command in mehrere Umgebungen zu deployen
Helm und seine Templating-Engine sind ideal für CI/CD-Prozesse, die auf K8s-Ressourcen basieren. Statt Dateien für jeden Microservice zu editieren, können Ingenieure ein Standard-Blueprint definieren und Platzhalter für dynamische Werte nutzen. Teams können dann einen Chart erstellen und dieselbe App mit einem Command auf verschiedenen Clusters redeployen.
Hauptfeatures von Helm
- Nutzt Helm Charts – wiederverwendbare Templates für schnelles Infrastructure-Provisioning und Management von Kubernetes-Ressourcen
- Einfaches Cluster-Management, das das Handling von Applikations-Dependencies und Deployment von Instanzen erleichtert
- Ein Tiller-Server, der im Cluster installiert wird, erlaubt dem Nutzer, direkt mit der Kubernetes-API zu interagieren
- Ermöglicht Tracking von aufeinanderfolgenden Releases
- Fähigkeit, mehrere Objekte gemeinsam zu rollbacken oder upzugraden
- Einfache Upgrade- und Deinstallationsprozesse für Charts
- Ermöglicht Management von Containern auf Private, Public und Hybrid Clouds
Terraform und Kubernetes: Vor- und Nachteile
Terraforms Kubernetes-Provider bietet viele Vorteile, aber die Fähigkeit ist im Vergleich zu Helm noch relativ jung. Gelegentliche Bugs und fehlende Features bringen Herausforderungen mit sich.
Terraform Pros
- Dasselbe Tool und dieselbe Codebase für Infrastruktur- und Cluster-Management nutzen
- Entwickler können dieselbe Sprache für Provisioning der Kubernetes-Architektur und Deployment von Apps in den Cluster nutzen
- Einen Resource Scheduler als Provider einrichten
- Planungsphase, die es erlaubt, Ergebnisse einer Aktion vor Anwendung der Änderungen zu sehen
- Terraforms Kubernetes-Provider wird von starker Community getragen. K8s-Probleme lösen sich typischerweise über wenige Google-Suchen
- Ein Team, das Terraform bereits kennt, kann schnell und einfach lernen, Kubernetes-Cluster zu verwalten
Terraform Cons
- Terraforms Kubernetes-Provider ist noch relativ neu
- Fehlende Unterstützung für Beta-Objekte verkompliziert Management von Apps und Ressourcen in einem K8s-Cluster. Arbeiten Sie mit Beta-Ressourcen (
daemonset,statefulsetetc.), kann die Adoption von Terraform herausfordernd sein - Schwer zu managen, wenn mehrere Module provider-basierte Dependencies haben
- Keine volle Unterstützung für Google Kubernetes Engine (GKE)
- Installiert keine Komponente innerhalb des K8s-Clusters – daher kein echtes Echtzeit-Management laufender Pods
Für mehr Infos zu Terraform und Kubernetes und den Unterschieden zwischen ihnen, lesen Sie unseren Artikel „Terraform vs Kubernetes“.
Helm und Kubernetes: Vor- und Nachteile
Wie Terraform bietet Helm eine Reihe von K8s-Vorteilen, aber die Kubernetes-Fähigkeit des Tools ist bereits gut etabliert. Dennoch sollte ein Unternehmen auch die wenigen Negativaspekte von Helm berücksichtigen.
Helm Pros
- Helms Support für K8s ist ausgereift und feature-reich, sodass die Adoption des Tools ein smoother Prozess ist
- Ein umfangreiches Pre-Built-Repository mit hilfreichen Charts für diverse Apps und Services
- Wiederverwendbare Charts, In-Place-Upgrades und Custom Hooks für Updates vereinfachen Management komplexer Apps
- Der Tiller-Server operiert aus dem K8s-Cluster heraus und via direkte API-Calls
- Tiller erlaubt effizientes Management von Runtime-Ressourcen
- Rollbacks sind einfach zu handhaben
- Fortgeschrittene Konstrukte (Flow Control, Pipelines etc.) ermöglichen flexible Deployment-Templates
- Ermöglicht Definition von Variablen und Deployment von Apps in verschiedenen Umgebungen und Clusters
- Die Flexibilität von Helm Charts erlaubt Teams, Templates in Kubernetes zu standardisieren
- Reiche Community aus Nutzern und Support von Industry Giants (Microsoft, Google, Bitnami)
Helm Cons
- Helm ist komplexer zu managen als Terraform und wird im K8s-Setup zu einer beträchtlichen Verantwortung
- Das Erlernen von Helm kann für ein Team ohne Vorerfahrung zeitaufwändig sein
- Das Team muss für jedes Projekt ein neues Image komponieren, um Verwirrung bei der Command-Ausführung zu vermeiden
- VM-Kapazität ist entscheidend für Container-Skalierbarkeit
Helm vs. Terraform: Vergleichstabelle
Helm und Terraform haben viele Gemeinsamkeiten – beide Open-Source-Tools erlauben Ingenieuren:
- K8s-Objekte als Code zu beschreiben und zu warten
- Variablen auf verschiedenen Ebenen und Umgebungen zu nutzen und zu überschreiben
- Aus mehreren Quellen zu installieren (lokale Verzeichnisse, Git-Repositories)
- Dry Runs einzurichten, um Ergebnisse von Aktionen vor Ausführung zu sehen (Helm hat
--dry-runFlag, Terraform hatplanSubcommand) - Auf eine kuratierte Liste von Paketen zuzugreifen
- Hilfe von einer aktiven User-Community zu suchen
- Support von allen Major Cloud Providern zu genießen
Trotz der Ähnlichkeiten haben die beiden Tools Unterschiede, die sie für unterschiedliche Use Cases besser machen. Die Tabelle unten zeigt die Hauptunterschiede zwischen Terraform und Helm.
| Terraform | Helm |
| Relativ neuer Kubernetes-Provider (aber schnell verbessernd) | Ausgereiftes Tool mit erprobter K8s-Fähigkeit |
| Installiert nichts innerhalb des Kubernetes-Clusters | Installiert Tiller-Server im Cluster und verbindet ihn mit K8s-API |
| Kann einen Kubernetes-Cluster installieren | Kann keinen Kubernetes-Cluster installieren |
| Setzt auf Module für Modularität | Setzt auf Sub-Charts für Modularität |
| Nutzt JSON/HCL Dateiformat zur Beschreibung und Wartung von Kubernetes-Objekten | Nutzt Standard-K8s-Manifeste und Go-Templates zur Beschreibung und Wartung von K8s-Objekten |
| Fehlende Unterstützung für Beta-Ressourcen macht Wechsel zu Terraform in bestehendem Setup komplex | Deutlich ausgereifterer K8s-Support, Adoption ist unkomplizierter |
| Begrenzte Optionen zur Runtime | Tiller bietet viele Fähigkeiten zur Runtime |
| Unterstützt Environment Variables | Begrenzte Optionen für Environment Variables |
| Keine Terraform Modules in Registry, die auf Kubernetes funktionieren | Stable und Incubator Charts bieten reichhaltiges Paket-Set |
| Kubernetes Provider handhabt Custom Resources noch nicht | Kann Custom Resources verwalten |
| Komplexe Rollbacks, aber mit weniger Ressourcen | Rollback ist einfacher, erfordert aber mehr Ressourcen |
Helm und Terraform: Gemeinsame Nutzung
Helm und Terraform schließen sich nicht gegenseitig aus – Sie können beide Tools im selben K8s-Setup nutzen. Beide Plattformen haben breite Fähigkeiten, sodass Ingenieure:
- Terraform nutzen, um Helm-Ressourcen zu erstellen und zu verwalten
- Helm innerhalb von Terraform nutzen, um Cluster-bezogene Applikationen zu deployen
- Helm Charts auf einen mit Terraform vor-provisionierten Kubernetes-Cluster deployen
Die meisten Teams, die auf beide Tools setzen, nutzen tendenziell Terraform für K8s-Cluster-Management und Helm für Management der Ressourcen, die in den Cluster gehen. Die Nutzung beider Plattformen verkompliziert das Projekt jedoch – erwägen Sie, vor Setup einer Multi-Tool-Umgebung auf eine Plattform zu setzen.
Helm vs. Terraform: Zwei mächtige Optionen in der K8s-Toolchain
Sowohl Terraform als auch Helm sind robuste Tools, die Kubernetes-Management einfacher, schneller und zuverlässiger machen. Die oben hervorgehobenen Nuancen machen jedoch jede Plattform für unterschiedliche Use Cases besser geeignet – wählen Sie die, die besser zu Ihrem Team und Ihren Projekten passt.
Um weiter über IaC-Tools und deren Vergleich zu lernen, schauen Sie sich unseren Vergleich von Ansible, Terraform und Puppet an.
Cloud Computing
- Verständnis von Motorwicklungen: Wichtige Unterschiede und industrielle Anwendungen
- Wartung vs. Reparatur: Wesentliche Unterschiede & Budgetoptimierung
- Feinguss vs. Druckguss: Wichtige Unterschiede erklärt
- Sandguss vs. Druckguss: Die wesentlichen Unterschiede verstehen
- Zentrischlschleifen vs. Rundschleifen: Wichtige Unterschiede erklärt
- Die 7 Kernarten der Technologie im Überblick
- Schweizer vs. konventionelles Drehen: Unterschiede für mikrometerpräzise Zerspanung
- Stanzen vs. Ausstanzen in der Metallfertigung: Wichtige Unterschiede erklärt
- CNC-Fräsen vs. CNC-Stanzen: Wichtige Unterschiede erklärt
- Messing vs. Bronze für Werkzeuge: Wesentliche Materialunterschiede