



Sicherheit in Automobilsystemen stärken: Die Zukunft vernetzter Fahrzeuge schützen
2015 zahlten Audi AG, BMW Group und Daimler AG insgesamt 2,8 Milliarden Euro für die Übernahme von Nokias Geodatenfirma. Die Signifikanz von Navigationssystemen am Beginn des autonomen Fahrens könnte nicht deutlicher betont werden. Exaktes Positionieren ist für hochautomatisiertes und sogar autonomes Fahren erforderlich. Dafür sind die wichtigsten Komponenten die Genauigkeit von GNSS Galileo, erwartet bei finaler Fertigstellung, und hochwertige Karten. Karten von HERE (zuvor Nokia, zuvor NAVTEQ) werden laut Unternehmen bereits in vier von fünf Navigationssystemen in Europa und Nordamerika genutzt. Die Investition 2015 und alle zusätzlichen Beteiligungen seit scheinen sich gelohnt zu haben. Aber wie werden Navigationssysteme vor Softwarepiraten geschützt? Nutzen Lizenznehmer die technischen Möglichkeiten, um Daten ausreichend zu schützen? Die Antwort ist wahrscheinlich nein.
Üblicherweise werden SD Memory Cards eingesetzt, um Kartendaten in ein Navigationssystem zu laden. Generell ist das Datenimage auf diesen verschlüsselt – aber nur mittels Software. Dieser Kopierschutz ist offenbar relativ einfach zu umgehen, da der Content Encryption Key irgendwie aus der öffentlich lesbaren Kartenkennung auf genau derselben Karte abgeleitet werden muss. Ein Angreifer – der den Encryption Key nicht kennt – klont eine Karte vollständig, d. h. kopiert den verschlüsselten Content und klont die Kartenkennung. Das ist die Realität im Internetzeitalter. Ganz egal ob Lizenz- oder Fälschungsschutz oder die Option eines zuverlässigen zentralen Lizenzinventars.
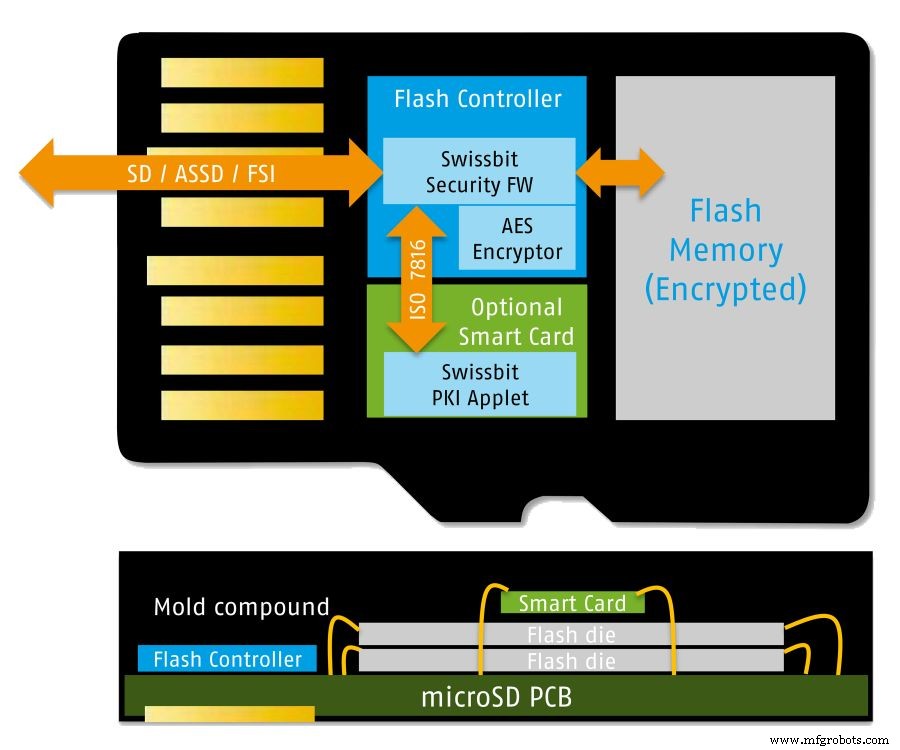
Kopierschutz hingegen erfordert ein verstecktes Authentifizierungsfeature, das nicht piratiert werden kann. Es gibt bereits Lösungen, die Flash Memory Cards im Feld nutzen. Swissbit spezialisiert sich auf langlebige Memory Produkte für industrielle Nutzung mit Langzeitverfügbarkeit und bietet Memory Cards mit Security Features. Diese sicheren Memory Cards kombinieren einen Flash Memory Chip, eine optionale SmartCard und einen Flash Controller. Dessen spezielle Firmware mit integrierten AES und HASH Algorithmen ermöglicht eine Vielzahl sicherer Applikationsszenarien.
Die optional integrierte JavaCard SmartCard ist zertifiziert gemäß Common Criteria Level EAL 5+. Die Kombination der Kennung mit Standard Data Memory bietet eine technisch elegante Lösung. Abhörsichere Mobiltelefone, Bodycams und fälschungssichere Kassen sind bereits mit dieser Kartenart gesichert. Die Einfachheit von Distribution und Content Loading leidet nicht darunter. Ein High-Resolution Map Update wäre ein Stresstest – Performance- und Cost-wise – für Mobile Data Plans. Home Loading oder einfacher Drop-In Replacement durch einen Mechaniker garantiert die erforderliche Einfachheit.
Ein Ansatz mit Potenzial
Die Nutzung von Flash Memory Modulen mit Secure Element bietet direkte Vorteile wie die Kontrolle über Navigationssystemdaten und die Sicherstellung der Compliance mit Lizenzterms. Doch zusätzlich bietet dieser Ansatz ein breites Spektrum an Applikationsszenarien rund um Datenschutz und Cybersicherheit in Autos. Infotainment Systeme sind Plattformen, die eine Basis für weitere Kommunikationsservices bieten. Diese Systeme werden zunehmend wichtiger als Schnittstelle zu ICT Devices und dem Internet. Beim Anbieten kostenpflichtiger Services dafür, dem Empfang wertvoller Medieninhalte, der Bezahlung von Mautgebühren oder der Unterstützung von E-Charging Use Cases taucht das Thema Unique Identity und damit eine sichere Authentifizierungsentität wieder auf.
Hier bieten Memory Cards mit integrierter SmartCard die ideale Lösung – besonders weil sie sicher mit dem Fahrzeug gepairt und bei Bedarf so einfach ersetzt werden können. Sorgfältige Überlegung sollte angestellt werden, bevor man einen SD Card Reader als Interface an Infotainment Devices aufgibt. Mit den relevanten Cards können neue Funktionen nachgerüstet und kontinuierlich auf höchstem kryptographischem Level gesichert werden.
Sicherheit als Safety Aspekt
In jüngeren Jahren hat zunehmend stärkere Vernetzung innerhalb und außerhalb des Autos – beispielsweise Car2Car Communication – Sicherheit im Sinne der Abwehr von Cyberangriffen zu einem Diskussionsthema gemacht, hauptsächlich vor dem Hintergrund möglicher Effekte auf funktionale Sicherheit. Der Vorschlag, Memory Module mit Secure Element zu nutzen, ist auch bezüglich Datentransfer in elektrischen Fahrzeugsystemen interessant. Die Kommunikation elektronischer Steuergeräte (ECUs) via Bus Systeme könnte verschlüsselt werden, wenn beispielsweise ein embedded Multimedia Controller (eMMC) mit Secure Element als Trusted Platform Module an den Nodes dient. Dank dieses Authentifizierungsfeatures kann das Risiko von Manipulation an In-Vehicle Communications abgewendet werden.
Im Auto gibt es zwei Kategorien funktionaler Sicherheit: sicherheitsrelevant und nicht-sicherheitsrelevant. Diese Unterscheidung wird generell getroffen, damit beispielsweise das Infotainment System keinen Zugriff auf sicherheitsrelevante Systeme auf der Plattform hat. Doch auch für die nicht-sicherheitsrelevanten Elemente ist die Option erforderlich, flexible und nachhaltige Cybersicherheit bereitzustellen, da der Lebenszyklus von Autos leicht 10 Jahre übersteigen kann. Bis dahin müssen viele noch nicht offensichtliche Requirements erfüllt werden, wie Mauterhebung, Abrechnung von E-Charges, kostenpflichtige Value-Added Media Services, Subscriptions für Updates von Navigationskartendaten und vieles mehr. Der Added Value des Infotainment Systems wird steigen, da es zunehmend wichtigere Tasks performt. Andererseits werden Automotive IT Systeme im Laufe der Zeit immer sophistizierteren Attacken ausgesetzt sein.
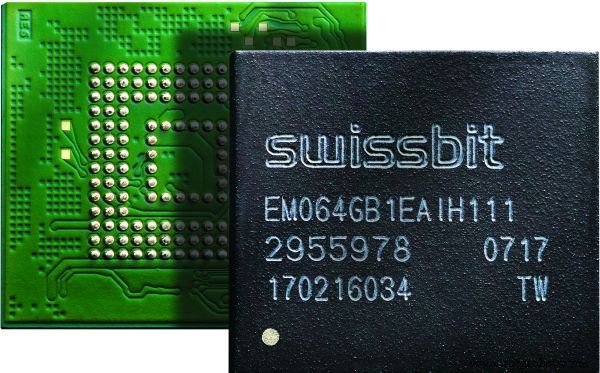
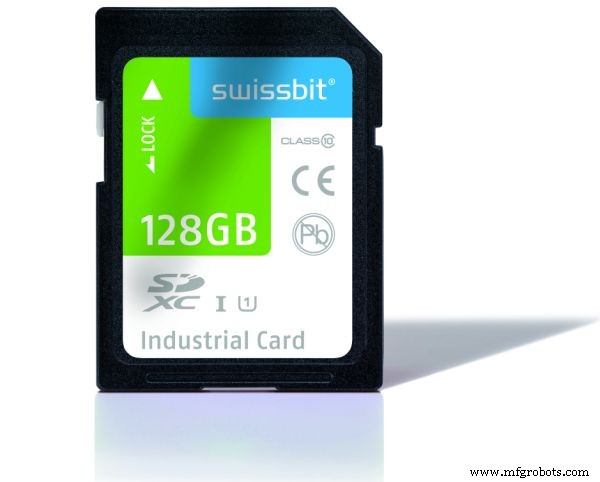
Aus Sicherheitsgründen und als Vorsorge sollte ein flexibles, austauschbares Secure Element in einer Memory Card für den Schutz zukünftigen Business bereitgestellt werden. Das British Standards Institution (BSI) fordert die konsequente Anwendung State-of-the-Art Technologie, was für Security Solutions, die mehrere Jahre alt sind und besonders rein auf Software Security basieren, nicht erreicht werden kann – diese bietet die erforderliche Flexibilität, aber nie die erforderliche Langzeitsicherheit. Daher ist es ratsam, die Option eines austauschbaren Hardware Security Modules beizubehalten. Ein weiterer Vorteil neben einfacher Modifikation und Nachrüstung: Verschiedene Software-abhängige Konfigurationen desselben Modells sind einfach zu managen.
Alle Varianten sind konfiguriert, und mit Hilfe des Secure Element auf der Memory Card werden die vom Kunden gekauften aktiviert – ein effektiver Weg, die Variantendiversität in der Produktion zu vereinfachen. Und bei der Entscheidung zwischen gelötetem und entfernbarer Flash Memory sollte der negative Effekt auf die Haltbarkeit der NAND Chips in den Memory Modulen berücksichtigt werden, verursacht durch eine Kombination aus häufigem Zugriff und herausfordernden thermischen Bedingungen im Auto. Das bedeutet, dass für Memory Cards, die nicht von einem Mechaniker ersetzt werden können, signifikant teurere Lösungen gefunden werden müssen.
Der Schutz von Karten mittels Memory Cards mit Security Feature ist nur ein Beispiel für eine Applikation, in der die Kombination aus Memory Card und SmartCard einen höheren Grad an Kontrolle und Sicherheit erlaubt. Wenn man Richtung Information and Communication Technology und Consumer Electronics tendiert, herrschen andere Security Considerations, Development Cycles und Market Mechanisms als in der Automobilfertigung; somit bietet der Einsatz eines austauschbaren Standard Elements die Option, ein hohes Sicherheitslevel mittels Hardware-basierter Kryptografie zu schaffen, während man permanent flexibel bezüglich der Integration zusätzlicher Services bleibt.
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EE Times Europe veröffentlicht.
Eingebettet
- Cloud Security meistern: Bewährte Strategien zur Risikominderung und zum Schutz Ihrer Organisation
- Mikroprozessoren: Die Evolution des Stored-Program-Computing
- ST Microelectronics zeigt 28 nm FD-SOI MCUs mit Embedded PCM für Powertrain, ADAS und Electrification
- Swissbit präsentiert Cutting-Edge Hardware Security für IoT Devices auf it-sa
- Melexis bringt ASIL-bereiten Hall-Effekt-Sensor für sicherheitskritische Automobilsysteme
- Cybersecurity nachrüsten: Legacy-Industriesysteme im IIoT-Zeitalter absichern
- ICS-Sicherheits-Checkliste: 8 bewährte Schritte zum Schutz industrieller Leitsysteme
- IoT-Sicherheit entmystifiziert: Ihre vernetzten Geräte schützen
- Edge Computing transformiert die Automobilindustrie: Vom vernetzten Auto zur autonomen Fertigung
- QC-Messdaten nahtlos in Fertigungssysteme integrieren für höhere OEE