



Silicon Labs stellt Secure Vault vor: Hardware-basierte Lösung zur Stärkung der IoT-Gerätesicherheit
Wenn es um Internet-of-Things (IoT) Sicherheit geht, hören Chip-Anbieter oft dieselbe Kritik: Designer und Hersteller behandeln Sicherheit nicht als Kernanforderung. Die vorherrschende Rechtfertigung ist, dass Sicherheit Kosten hinzufügt, und wenn sie nicht essenziell ist, warum sich bemühen? Viele Geräte integrieren Sicherheit auch nur als nachträglichen Einfall, was sie verwundbar für Kompromittierung macht.
Weltweit verschärfen Regierungen die Regeln. Kaliforniens SB-327 trat Januar 2020 in Kraft, Europas ETSI-Standard schreibt nun Cyber-Sicherheit für Consumer-IoT vor, und die UK-Regierung entwirft ein neues Gesetz zur IoT-Sicherheit. Als Reaktion intensivieren Anbieter ihre Aufklärungskampagnen.
Diese Woche kündigte Silicon Labs ein neues hardware-basiertes Sicherheitsangebot für seine Wireless System-on-Chip (SoC) Lösungen an. Die Secure Vault Technologie ist eine umfassende Suite, entwickelt, um Gerätehersteller bei der Bewältigung steigender IoT-Bedrohungen und der Einhaltung regulatorischer Anforderungen zu unterstützen. Sie ist bereits in die Wireless Gecko Series 2 Plattform integriert, die Software-Sicherheitsfunktionen mit Physical Unclonable Function (PUF) Hardware kombiniert, um das Risiko von Verletzungen zu reduzieren und geistiges Eigentum zu schützen.
Silicon Labs beschreibt Secure Vault als kosteneffektiven, drahtlosen SoC, der ein optimiertes Sicherheitslevel liefert. Das Subsystem – bestehend aus dediziertem Kern, Bus und Speicher – ist vom Host-Prozessor isoliert, was sicherstellt, dass Key Management, Kryptografie und andere kritische Funktionen geschützt bleiben. Diese Hardware-Trennung ist besonders wertvoll für Unternehmen, die GDPR in Europa und Kaliforniens SB-327 navigieren.
Wir fragten Gregory Guez, Senior Director of Product Marketing für IoT Security bei Silicon Labs, wie Secure Vault sich von anderen Lösungen wie Trusted Execution Environments (TEE) unterscheidet. Er erklärte: „Secure Vault bietet Isolation zwischen dem Secure Element und der Kundenapplikation in Hardware, nicht Software. Während andere Anbieter Key Management mit begrenztem Speicher anbieten, liefert unser PUF-basiertes Design sicheren Schlüsselspeicher über den gesamten Speicherbereich.“
Secure Vault bietet auch manipulationsresistente verschlüsselte Schlüssel. Guez fügte hinzu: „Die verschlüsselten Schlüssel sind durch konfigurierbare Detektoren und Reaktionen geschützt. Secure Vaults sichere Identitätszertifikate ermöglichen Herstellern, Geräteauthentizität zu beweisen – eine wesentliche Anforderung im heutigen IoT-Ökosystem.“
Senior Cybersecurity Analyst Tanner Johnson von Omdia stellt fest, dass eingebettete Sicherheit eine nicht verhandelbare Anforderung ist. „Software-Updates allein können Schwachstellen nicht beheben, die in unsicherer Hardware wurzeln. Hardware-Komponenten müssen als Frontlinie der Verteidigung dienen, besonders da neue Gesetzgebung IoT-Produktsicherheit ins Visier nimmt“, sagte er.
Durch Kombination von Hardware und Software hilft Secure Vault Herstellern, Markenreputation, Designintegrität und Verbraucherdaten zu schützen. Die Einbettung des Sicherheitssystems in den Wireless SoC vereinfacht Entwicklung und ermöglicht sichere Over-the-Air (OTA) Updates über den gesamten Produktlebenszyklus. Die Bereitstellung echter, vertrauenswürdiger Firmware mildert unvorhergesehene Exploits, Bedrohungen und regulatorische Lücken.
Secure Vault adressiert die vier Säulen der IoT-Sicherheit – Vertraulichkeit, Authentifizierung, Integrität und Privatsphäre – durch sichere Geräteidentität, robustes Key Management und fortschrittliche Manipulationserkennung.
Sichere Geräteidentität löst die Herausforderung der Post-Deployment-Authentifizierung. Silicon Labs' fabrikbasierter Trust Provisioning Service generiert ein einzigartiges Geräteidentitätszertifikat während der IC-Fertigung – vergleichbar mit einer Geburtsurkunde – was Post-Deployment-Sicherheit, Authentizität und attestationsbasierte Gesundheitschecks ermöglicht. Das Zertifikat garantiert die Chip-Authentizität für dessen Lebensdauer.
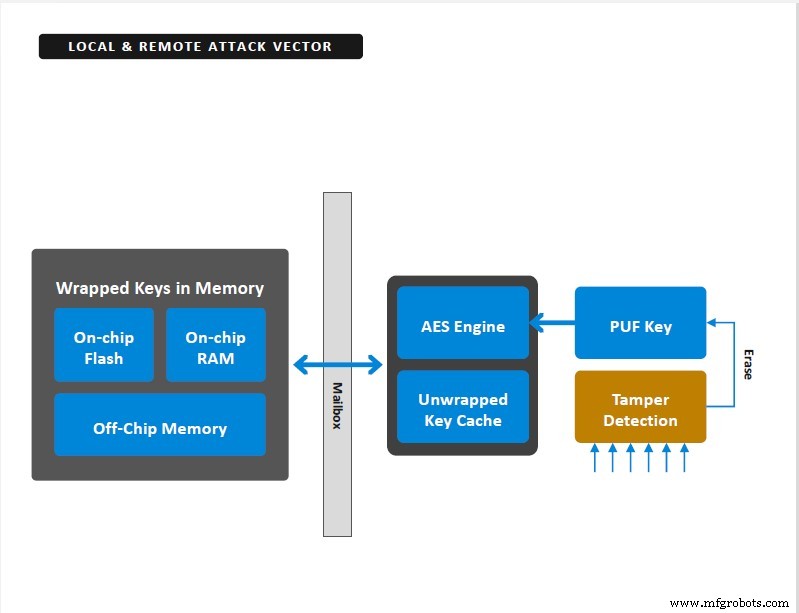
Secure Vault bietet sicheren Schlüsselspeicher, mit Schlüsseln verschlüsselt mittels Master-Encryption-Key generiert via PUF (Bild: Silicon Labs)
Schlüsselgeheimnis ist kritisch für Geräte- und Datenzugriff. Secure Vault verschlüsselt und isoliert Schlüssel von Applikationscode. Alle Schlüssel werden mit einem Master-Key verschlüsselt, der durch einen PUF generiert wird, und Power-Up-Signaturen sind einzigartig pro Gerät. Master-Keys werden beim Power-Up erstellt, eliminieren gespeicherte Master-Keys und reduzieren Angriffsvektoren.
Manipulationserkennung reicht von Gehäuse-Manipulationswiderstand bis zu raffinierter Silizium-Level-Erkennung von Spannungs-, Frequenz- und Temperaturmanipulationen. Konfigurierbare Manipulationsreaktions-Features lassen Entwickler Interrupts, Resets oder sogar geheimen Schlüssellöschung bei Anomalien auslösen.
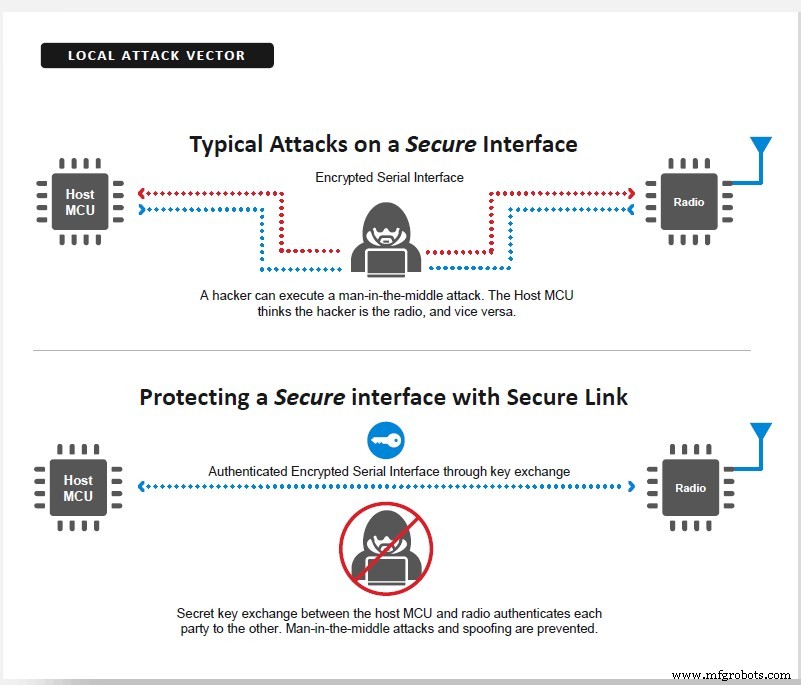
Secure Link verschlüsselt das Interface zwischen Mikrocontroller und Wi-Fi-Chip, um Angreifer daran zu hindern, SSIDs oder Passkeys auszuspähen (Bild: Silicon Labs)
Zusätzliche Secure Vault Features umfassen Anti-Rollback-Schutz – Verhindern, dass ältere, verwundbare Firmware neu geladen wird – und Secure Link, das das Mikrocontroller-Wi-Fi-Interface mittels pro-Session, pro-Gerät Diffie-Hellman-Schlüsselaustausch verschlüsselt. Der Link ist einzigartig pro Gerät gesichert und Keys werden bei jedem Power-Cycle regeneriert, was Ausnutzung erschwert.
Silent Labs samplet derzeit Secure Vault-fähige Wireless SoCs, mit Release für spätes Q2 2020 geplant.
Eingebettet
- Wie IoT Sicherheitsrisiken in der Oil & Gas Industrie mindert
- Industrial IoT absichern: Ein praktischer Fahrplan
- Hardware Security Leads IIoT mit Tamper-Resistance, Faster Market Entry und Strong Protection für Manufacturing, Transport und Utilities
- Renesas RX23W MCU stärkt IoT-Sicherheit mit Bluetooth 5.0
- IoT-Sicherheit – Wer trägt die Verantwortung?
- Der Aufstieg des IoT: Warum Security vom ersten Tag an eingebaut sein muss
- IoT-Sicherheit: Deployment-Barrieren überwinden
- Ein funktionierendes Managed IoT Ökosystem aufbauen: Flexibilität, Sicherheit & Standardisierung
- IoT-Geräte mit Deception Technology schützen
- IoT-Sicherheitslektionen aus aktuellen Angriffen: Ihr Unternehmen schützen