



SRAM PUF: Der ultimative Root of Trust für sichere IoT-Geräte
Dieser Artikel erklärt die Grundlagen von SRAM Physical Unclonable Functions (PUFs) und demonstriert, wie sie als Eckpfeiler des Vertrauens für Internet-of-Things (IoT) Geräte dienen.
Vertrauen ist das Fundament jedes Sicherheitssystems. Ob Sie einen Alarmcode mit einem Nachbarn teilen oder einen Reisepass an einem Grenzcheckpoint – Sie verlassen sich auf einen einzigartigen, unforgebaren Identifier. In der physischen Welt ist das oft ein biometrisches Merkmal, das nicht kopiert werden kann. Im digitalen Raum ist das Äquivalent ein hardwarebasierter Root Key, der nicht geklont oder aus der Supply Chain extrahiert werden kann.
Physical Unclonable Functions liefern genau diesen Anker. Sie generieren einen geräte-einzigartigen kryptografischen Key direkt aus den winzigen Fertigungsvariationen, die in jedem Siliziumchip existieren. Wenn dieser Key Zertifikate und Keys schützt, wird das Gerät zu einer vertrauenswürdigen Entität im IoT-Ökosystem.
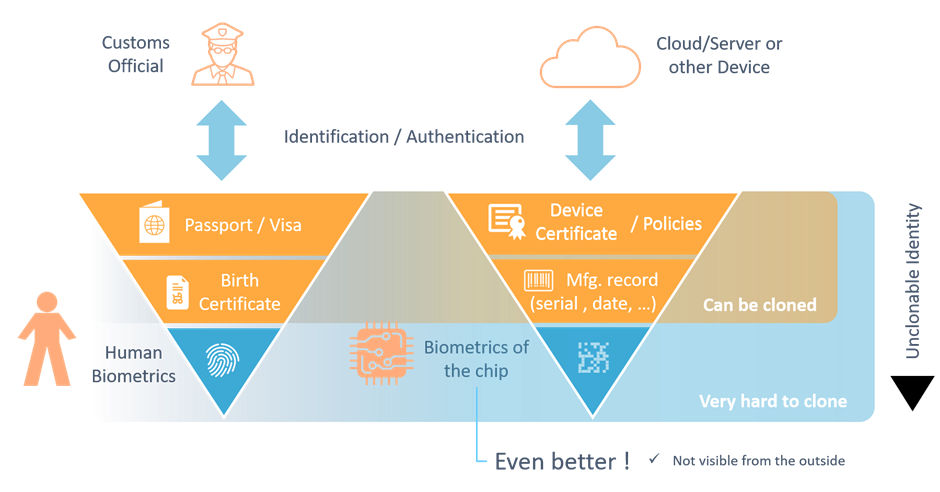
Warum SRAM PUFs herausragen
Unter den verschiedenen PUF-Technologien wird der SRAM PUF wegen seiner Zuverlässigkeit, Skalierbarkeit und niedrigen Integrationskosten bevorzugt. Er kann einfach durch Laden von Software auf einen existierenden Chip aktiviert werden, was die Notwendigkeit für Custom-Hardware-IP-Blöcke eliminiert. Dies macht ihn ideal für Milliarden von Low-Cost-IoT-Geräten.
Was ist ein SRAM PUF?
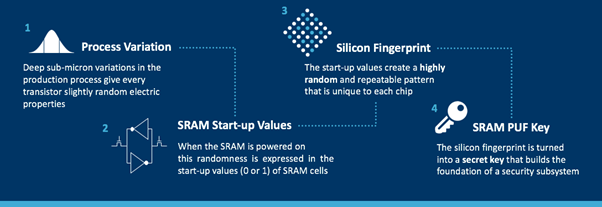
Während der Halbleiterfertigung erzeugen winzige Variationen in Transistor-Schwellenspannungen eine zufällige, aber reproduzierbare elektrische Signatur in jeder SRAM-Zelle. Beim Power-Up setzt sich jede Zelle in einen bevorzugten 0- oder 1-Zustand, was ein einzigartiges Muster erzeugt – im Wesentlichen ein Fingerabdruck für jenes Silizium.
Da dieses Muster inhärent rauschbehaftet ist, wird ein Fuzzy Extractor eingesetzt, um denselben kryptografischen Key unter variierenden Umgebungsbedingungen zuverlässig zu reproduzieren. Das Resultat ist ein Key, der nie in nicht-flüchtigem Speicher residiert, was den „Key-at-Rest“-Angriffsvektor eliminiert, der traditionelle Speichermethoden plagt.
SRAM PUFs als Root of Trust nutzen
IoT-Geräte benötigen ein sicheres Fundament für Keys, die Daten, Firmware und Kommunikation schützen. Der SRAM PUF liefert dieses Fundament, indem er einen Root Key innerhalb des Siliziums selbst generiert. OEMs können wählen, diesen Key vorzubereitstellen oder den Chip ihn während der Fertigung generieren zu lassen – beide Ansätze vermeiden kostspielige, komplexe Factory-Injektionsprozesse.
Im Gegensatz zu nicht-flüchtigem Speicher, das von Hardware-Angreifern gelesen werden kann, existiert der SRAM PUF Key nur in volatilen Registern und wird bei jedem Power-Cycle regeneriert. Kombiniert mit einem Secure Element oder den eigenen Fehlerkorrekturdaten des PUF bildet er einen robusten Key Vault, der mehrere Applikations-Keys unterstützen kann.
Einen SRAM PUF-basierten Key Vault aufbauen
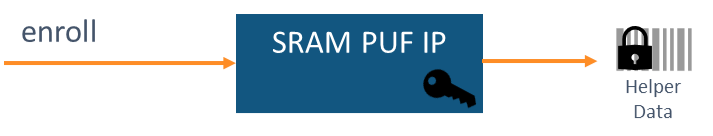
- Enroll: Einmaliger Vorgang, der den Root Key generiert und nicht-sensible Helper Data im NVM speichert. Der Root Key verlässt das Gerät nie.
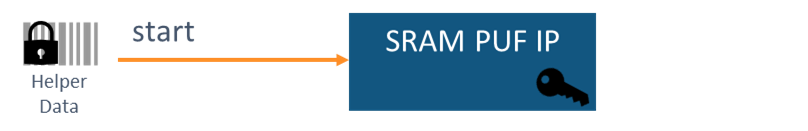
- Start: Rekonstruiert den Root Key mittels gespeicherter Helper Data und einem frischen SRAM-Snapshot. Der Prozess schlägt fehl, wenn Helper Data nicht zum Gerät passt.
- Wrap / Unwrap: Verschlüsselt externe Keys sicher in Key Codes (KCs), die ungeschützt gespeichert werden können. Der KC kann nur auf dem Ursprungsgerät unwrapped werden.
- Stop: Löscht alle sensiblen Daten aus Registern vor Sleep- oder Idle-Zuständen, minimiert die Angriffsfläche.
Mehrere Applikations-Keys ableiten
Security Best Practice diktiert, dass jede Applikation einen distincten Key nutzt. Vom einzelnen SRAM PUF Root generiert eine kryptografisch sichere Key Derivation Function (KDF) zahlreiche unabhängige Keys, sodass Kompromittierung eines die anderen nicht schwächt. Die KDF kann Keys beliebiger Länge und Struktur erzeugen, wie von verschiedenen Algorithmen oder Lebenszyklen gefordert.
SRAM PUF in Software implementieren
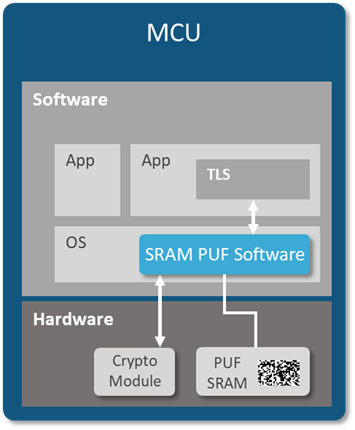
Da SRAM auf praktisch jedem digitalen Chip ubiquitär ist, kann ein SRAM PUF rein in Software instanziiert werden – kein neues Silizium erforderlich. Dieses Feature ermöglicht Remote-Brownfield-Deployment eines Hardware-Root-of-Trust und erweitert IoT-Sicherheit auf Milliarden von Geräten ohne Hardware-Redesign.
Fazit
Vertrauen ist das Fundament aller Sicherheit. SRAM PUFs liefern einen unforgebaren, geräte-einzigartigen Root Key, der vollständig innerhalb des Siliziums generiert und gespeichert wird, was Supply-Chain-Risiken und Hardware-Angriffe eliminiert. Ob als dedizierte Hardware oder Software implementiert, bildet der SRAM PUF einen resilienten Root of Trust, der sichere Key Vaults und multiple Applikations-Keys ermöglicht – und IoT-Geräte vom Grund auf schützt.
Internet der Dinge-Technologie
- Industrial IoT Security: Schlüsseltrends und Best Practices für 2020
- Wie IoT Sicherheitsrisiken in der Oil & Gas Industrie mindert
- Warum es keinen universellen IoT-Sicherheitsstandard gibt: Die komplexe Landschaft verstehen
- Fertigungsabläufe mit IoT auf KI vorbereiten
- Können Sicherheit und Privatsphäre die IoT-Revolution bremsen?
- IT-Risiko bewerten: Strategien, Frameworks und Best Practices für Business Protection
- IoT und LPWAN nutzen, um Datenerfassung in Trade Industries zu transformieren
- Automation & IoT: Revolutionierung von Gesundheitslogistik und Sicherheit
- Globales IoT sichern: Drei wesentliche Schritte
- Memphis wird smart: IoT-Sicherheit, Transparenz und Kontrolle für eine resiliente Stadt