



Autonome Fahrzeuge sichern: Insights von Charlie Miller und dem Industrial Internet Consortium
Wireds jüngster Artikel über Charlie Miller – berühmt als der Hacker, der einen Jeep ferngesteuert kapert – argumentiert, dass nur offener Dialog unter Unternehmen sichere autonome Autos bauen kann. Diese Sicht vereinfacht die kompetitive Realität eines revitalisierten Automobilsektors, verpasst aber einen entscheidenden Punkt: Security ist eine cross-industry Herausforderung, nicht auf Automotive beschränkt.
Das Industrial Internet Consortium (IIC) vereint bereits 250+ Firmen – inklusive Bosch, Denso und TTTech –, um die gleiche Balance aus Security, Safety, Performance und Cost anzugehen, der sich Autohersteller stellen. Die offene Referenzarchitektur des IIC, frei für alle, bietet eine praktische Roadmap von Business-Zielen zur Implementation. Das Industrial Internet Connectivity Framework (IICF) und Industrial Internet Security Framework (IISF) erweitern diese Foundation und bieten gezielte Guidance zum Schutz von Konnektivitäts-Endpoints und den Daten, die zwischen ihnen fließen.
Lassen Sie uns erkunden, wie ein datenzentrischer Ansatz ein vernetztes Auto vor Attacken wie Millers Jeep-Hack schützen kann. Der Exploit begann mit einer Backdoor in einer Harmon Kardon Head Unit, die ungeschützte Remote-Commands erlaubte, einen CAN-Bus-verbundenen Chip neu zu programmieren und Near-Full-Control zu gewähren. Das Entfernen dieses Interfaces ist nur der erste Schritt; das Sichern des gesamten Stacks ist essenziell.
Miller würde wahrscheinlich weiter nach Vulnerabilitäten suchen. Eine robuste Defense beginnt mit einem authentifizierten Applikation-Layer: Secure Boot, ARM TrustZone und signierte Applikations-Binaries. Dies baut einen trusted Stack, der wie folgt illustriert werden kann.
 Abbildung 1. Trusted Application Stack
Viele dieser trusted Komponenten interfacen direkt mit dem CAN Bus, was das Steuerungssystem des Fahrzeugs unautorisierten Reads und Writes aussetzt. In autonomen Taxis wird physischer Zugriff durch böswillige Akteure zur realistischen Bedrohung, was die Notwendigkeit von Data Authenticity und granularer Access Control unterstreicht.
Während ein vollständiger Ersatz des CAN Bus kurzfristig nicht realistisch ist, empfiehlt das Industrial Internet Security Framework ein Data Distribution Service (DDS) Overlay. DDS führt eine geschichtete Architektur ein, die Legacy-Systeme isoliert, während sie neuen Komponenten sichere Kommunikation erlaubt.
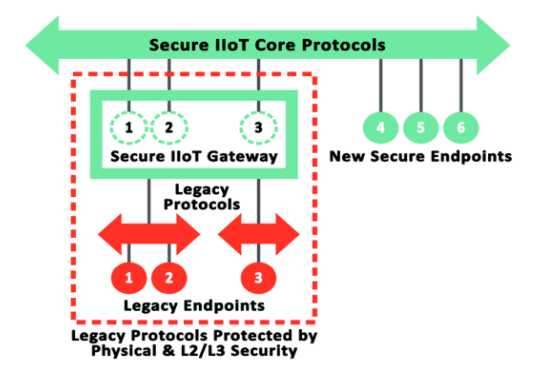 Abbildung 2. Industrial Internet Security Framework schützt Legacy Endpoints
DDS ermöglicht Peer-to-Peer-Kommunikation, wo Teilnehmer sich gegenseitig authentifizieren und nur die Daten teilen, die sie benötigen. Security kann maßgeschneidert werden – TLS-style Encryption für kritische Topics, selektive Authentifizierung und feingranulare Access Control – ohne Performance-Overhead eines zentralen Brokers.
Zurück zum IICF: Es mapped offene Standards auf Systemfunktionen, und seine Empfehlungen für industrielle IoT-Systeme extendieren natürlich zu autonomen Fahrzeugen. Die Object Management Groups DDS-Spezifikationen bieten genau jenes datenzentrische Publish/Subscribe-Modell.
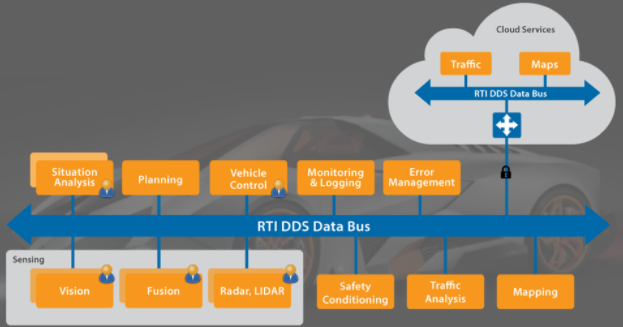 Abbildung 3. Autonomous Vehicle Data-Centric Architecture
Mit DDS Security können Architekten Security-Module pluggen, die Performance und Schutz balancieren: Nur die Topics authentifizieren, die zählen, sensitive Daten verschlüsseln und verteilte Access Control erzwingen. Dieser Ansatz verhindert unautorisierte Publisher – wie Millers rogue Applikation – davon, Lenk- oder Bremsbefehle zu senden, und erlaubt Subscribern, manipulierte Messages basierend auf kryptografischen Signaturen abzulehnen.
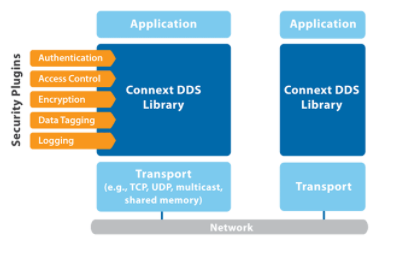 Abbildung 4. Connext DDS Secure Pluggable Architecture
Kurz gesagt: Während Millers Demonstration alarmierend war, hebt sie auch hervor, dass ein kollaborativer, cross-industry Ansatz – verwurzelt in IICs Frameworks und DDS Security – die Flexibilität bietet, zukünftige autonome Systeme zu sichern. Wir laden Branchenführer, einschließlich Charlie Miller und Chris Valasek, ein, sich uns bei RTI für tiefere Diskussionen zu Autonomie, Industrial IoT, Safety und Security anzuschließen.
Internet der Dinge-Technologie
- Datengestützte Einblicke: Wie sich Wartung 2024 entwickelt
- Autonome Fahrzeuge: Neue Grenze für Telekom-Betreiber im Passenger Entertainment
- Voice-Driven Tech in Manufacturing: Effizienz, Accuracy und Real-Time Insight treiben
- Warum Industrieunternehmen KI annehmen müssen – auch kleine und mittlere Firmen
- Edge Computing & IIoT: Transformation der industriellen Datenstrategie
- KI-Blindspots aufdecken für mehr Sicherheit bei autonomen Fahrzeugen
- Partner effektiv zu Supply-Chain-Sicherheitsrisiken einbinden
- Edge Computing transformiert die Automobilindustrie: Vom vernetzten Auto zur autonomen Fertigung
- IoT-Investitionen werden Cloud-Ausgaben überholen, neue Studie findet
- Daten nutzen: Wie Smart Factories Effizienz in Industrie 4.0 treiben