



Fuzz Testing: Ein Schlüsselinstrument zur Absicherung von IoT-Geräten
Fuzz Testing ist eine bewährte Technik, die Ingenieure nutzen, um versteckte Schwachstellen in eingebetteten Systemen aufzudecken, was es zu einem essenziellen Bestandteil jeder IoT-Sicherheitsstrategie macht.
Mit wachsender Zahl vernetzter Geräte expandiert die Angriffsfläche. Serielle Ports, Funkinterfaces und sogar Programmier-/Debug-Ports können von Angreifern genutzt werden. Doch viele Embedded-Entwickler vernachlässigen historisch Device-Layer-Sicherheit und verpassen kritische Bugs, die das gesamte Produkt kompromittieren können.
Was ist Fuzz Testing?
Denken Sie an Fuzz Testing als systematisches, hochvolumiges „Million-Monkey“-Experiment – nur dass wir eine große Vielfalt zufälliger Byte-Strings, sogenannte Fuzz-Vektoren, in ein Target-Interface injizieren und die Systemantwort überwachen. Wenn ein Vektor abnormales Verhalten triggert – wie Crash, Reset oder Memory Corruption – wird eine potenzielle Vulnerability zur Review flagged.
Zahlreiche kommerzielle und Open-Source-Fuzzer existieren. Sie generieren Tausende Vektoren, submittieren sie mit hoher Rate und protokollieren jede Abweichung vom erwarteten Verhalten. Da der Raum möglicher Inputs unendlich ist, ist das Ziel, Qualität und Quantität der Tests zu maximieren, während Ausführungszeit praktikabel bleibt.
Fuzzing an Embedded-Umgebungen anpassen
Viele Fuzzer wurden ursprünglich für Desktop-Applikationen designed, daher ist der einfachste Pfad, die Embedded-Firmware zu kompilieren, um als natives PC-Binary zu laufen. Das liefert einen massiven Performance-Boost, führt aber zu zwei Herausforderungen:
- PC-CPUs verhalten sich anders als Mikrocontroller, was Timing-bezogene Bugs maskieren kann.
- Hardware-spezifischer Code (z. B. Peripheral-Treiber) muss gestubbt oder simuliert werden.
Trotz dieser Trade-offs überwiegen die Vorteile schneller Testzyklen und reichhaltigerer Instrumentierung oft die Nachteile. Wenn native Execution infeasible ist, erwägen Sie, ein dediziertes Test-Image mit zusätzlichem RAM, Flash oder externem Debugging-Interface zu bauen.
Bugs jenseits von Crashes detektieren
Crashes sind die einfachsten Signale, aber viele ausnutzbare Bugs – wie Out-of-Bounds-Writes oder Dangling-Pointer-Dereferenzierungen – manifestieren sich nicht als Crash oder Reset. Moderne Compiler (GCC, Clang) bieten Memory Sanitization, um illegale Memory-Accesses zu flaggen, aber der Extra-Overhead macht es für die meisten Embedded-Runs ungeeignet. Stattdessen targeten Sie eine Teilmenge kritischer Code-Pfade, laufen Fuzzer auf einem ressourcenreichen Build, oder nutzen ein PC-Target.
Code-Coverage-Metriken helfen, Test-Effektivität zu gaugen. Coverage-Bibliotheken injizieren „Breadcrumb“-Calls in jede Funktion; wenn ein Crumb ausgeführt wird, inkrementiert ein Counter. Allerdings können Coverage-Zahlen für Embedded-Systeme irreführend sein, da große Firmware-Anteile – wie Device-Driver-Loops, die nie mit dem gefuzzten Interface interagieren – ungetestet bleiben. In der Praxis sind nur 20 %–30 % des Codes via Fuzz-Vektoren erreichbar.
Reporting und Triage
Wenn ein Fuzz-Vektor undesired Behavior produziert, sind detaillierte Diagnostik crucial: exakter Fault-Location, Stack-Snapshot (falls verfügbar), und Bug-Typ. Diese Details beschleunigen Triage und ermöglichen Ingenieuren, Fixes zu priorisieren. Embedded-Devices resetten oft stillschweigend, was State löscht, daher sind reproduzierbare Vektoren und Debugging-Sessions mandatory, um Root Cause zu pinpointen.
Da ein einzelner Bug Tausende scheinbar einzigartiger Crash-Vektoren generieren kann, ist es essenziell, sie nach zugrundeliegendem Fault zu gruppieren. Eine konsistente Crash-Adresse oder Pattern deutet meist auf dieselbe Vulnerability hin.
Kontinuierliches Fuzzing im Release-Lebenszyklus
Angesichts seiner stochastischen Natur profitiert Fuzz Testing von extended Run Times. Ein effizienter Workflow startet Fuzzing auf einem dedizierten Branch nach dem Main-Release. Neue Bugs werden in diesem Branch gefixt, was den Fuzzing-Loop ungehindert fortsetzen lässt. Bei jedem Release werden zuvor entdeckte Issues reassessed und, falls kritisch, in die nächste Version gemerged. Schließlich werden die validierten Vektoren in den Standard-QA-Pipeline integriert, um gegen Regression zu guarden.
Fuzz Tests sollten alle relevanten Device States abdecken: Device Type, Netzwerkkonnektivität, Firmware-Version, und jede andere Konfiguration, die Interface-Logik beeinflussen könnte. Während exhaustive Coverage unrealistisch ist, liefert systematisches Variieren einer Dimension zur Zeit meaningful Insights.
Fuzzing-Architekturen
Es gibt zwei dominierende Fuzzing-Paradigmen:
- Directed Fuzzing – Ingenieure definieren Input-Patterns basierend auf Protokoll-Spezifikationen vorab.
- Coverage-Guided Fuzzing – Der Fuzzer mutiert Seeds und steuert neue Vektoren zu ungetesteten Code-Pfaden.
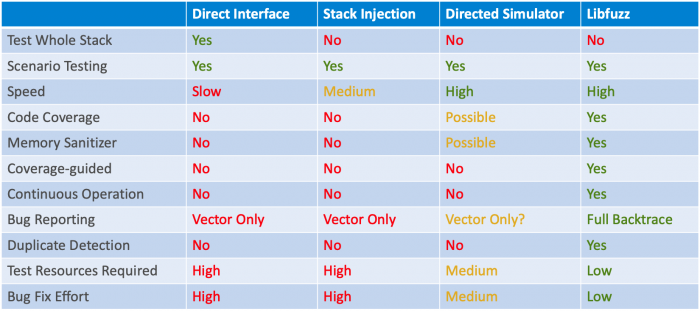
Wenn Embedded-Code nicht auf PC laufen kann, kann ein Lightweight-Simulator gebaut werden, aber das fügt Komplexität hinzu. Die folgende Tabelle fasst vier praktische Ansätze zusammen:
- Direct Interface Testing auf Production Hardware (echtes Gerät, Live Packets)
- Packet-Stack Injection (direktes Aufrufen von Packet Handlern in Host-Umgebung)
- Directed Fuzzing mit PC-Simulator (vorgefertigtes Modell der Firmware)
- Coverage-Guided Fuzzing mit Simulator (z. B. LibFuzzer auf Host Build)
Mehrere Tester nutzen
Nach Absicherung des Debug-Interfaces mit Lock und Secure Boot, exponieren Sie die öffentlichen Interfaces des Geräts einer Vielzahl von Fuzzing-Tools. Coverage-Guided Fuzzer sind ideal für Ongoing Testing, während Directed Fuzzer spezifische Protokoll-Edge-Cases auf echter Hardware schnell validieren können. Das Kombinieren mehrerer Testbeds maximiert Code Coverage und damit Security Resilience.
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EDN veröffentlicht.
Internet der Dinge-Technologie
- Wie 5G Industrial IoT transformiert: Automation, Zuverlässigkeit, Konnektivität steigern
- Wie IoT Sicherheitsrisiken in der Oil & Gas Industrie mindert
- Industrial IoT absichern: Ein praktischer Fahrplan
- Wie IoT und 5G moderne Arbeitsplätze transformieren
- IoT Provisioning skalieren: Sichere, effiziente Strategien für Device Onboarding
- IoT-Sicherheit – Wer trägt die Verantwortung?
- IoT-Sicherheit: Deployment-Barrieren überwinden
- IoT-Sicherheitslücken schließen durch Supply-Chain-Optimierung
- IoT-Risiken: Ihr Unternehmen vor Smart-Device-Schwachstellen schützen
- IoT-Zukunft sichern: Digitale Transformation vorantreiben und Risiken minimieren