



Undurchsichtige Vulnerability-Disclosure-Programme lassen IoT und industrielle Steuerungssysteme ungeschützt
Die meisten Produkt-Schwachstellen werden heute von unabhängigen Forschern und nicht von den Anbietern selbst gefunden, was ein Flickenteppich von Expositionen in der Branche schafft.
Internet of Things (IoT) und Industrial Control System (ICS) Geräte werden zu einem Hotspot für High-Severity-Fehler. Clarotys aktueller ICS Risk & Vulnerability Report stellt fest, dass in der ersten Hälfte dieses Jahres allein mehr als 600 kritische oder hochschwere Probleme offengelegt wurden. Fast ein Viertel dieser Fehler hat keinen Fix oder kann nur teilweise behoben werden, und viele können remote ausgenutzt werden, um Komponenten unbrauchbar zu machen.
Ein jüngstes Beispiel ist der BadAlloc-Cluster, entdeckt in Echtzeit-Betriebssystemen (RTOS) und zugehörigen Bibliotheken von mehreren Lieferanten. Angreifer können diese Schwachstellen für Denial-of-Service oder Remote Code Execution nutzen und die gesamte Software-Lieferkette bedrohen.
Zum Vollbild klicken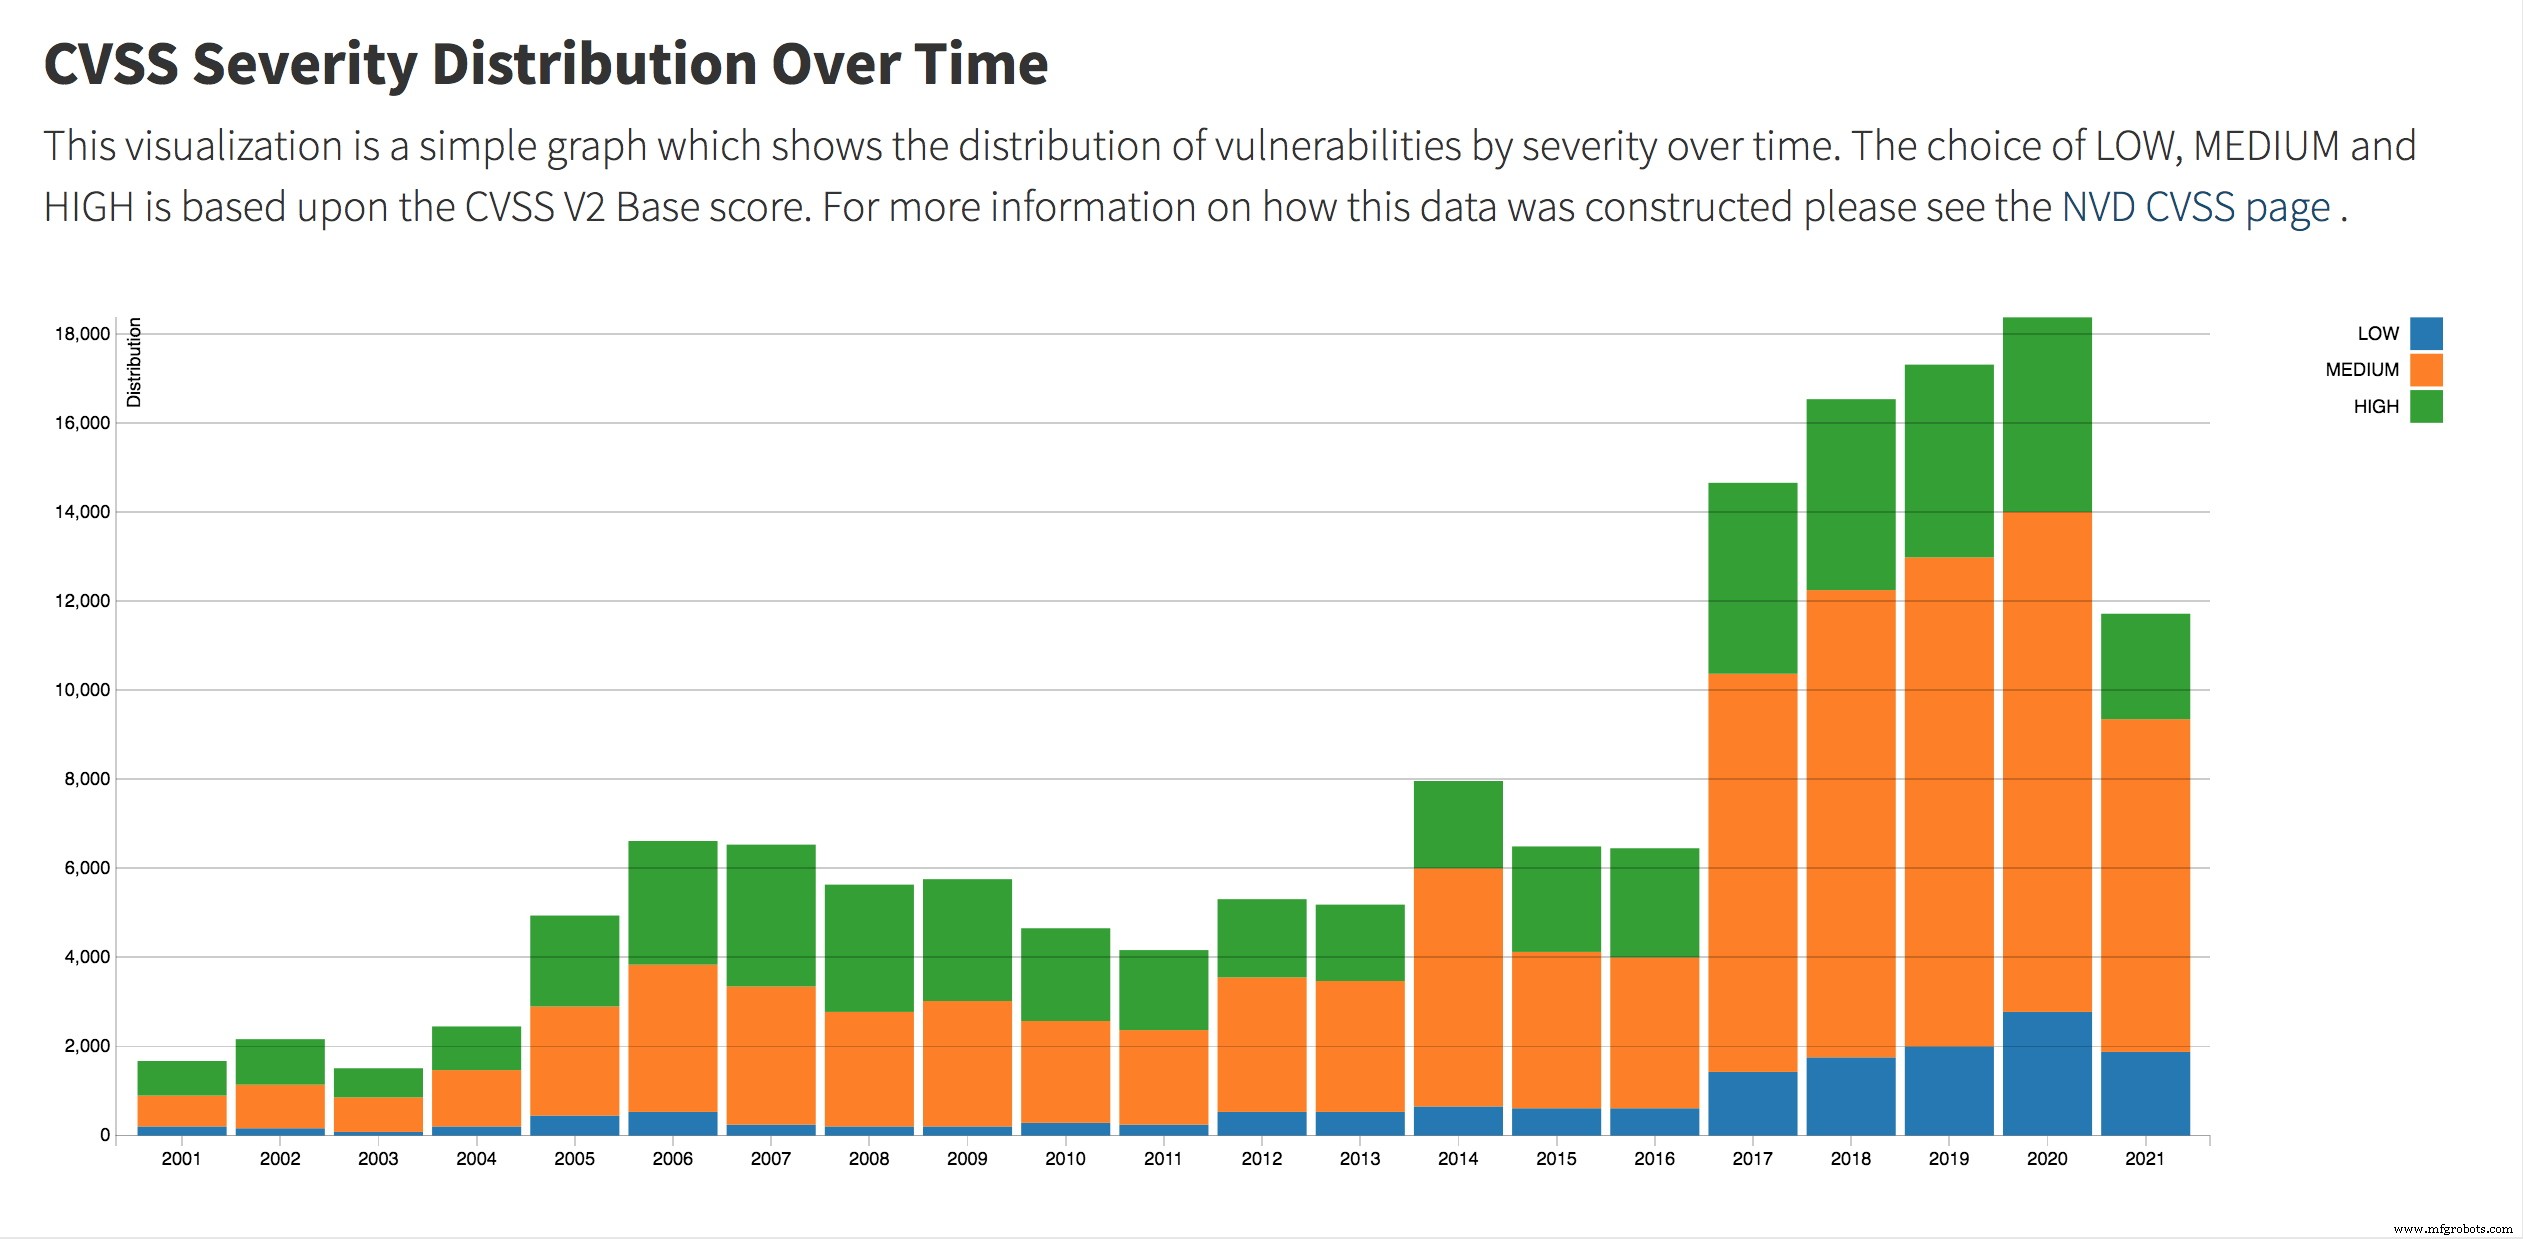
(Quelle: National Institute of Standards and Technology)
Millionen von IoT, Operational Technology (OT) Geräten – einschließlich Fahrzeugen und medizinischer Geräte – sind potenziell gefährdet. Doch viele OEMs und Asset Owner waren sich dieser Fehler nicht bewusst, bis Microsoft sie im April offengelegt hat.
Vulnerability Disclosure Programs (VDPs) wurden geschaffen, um diese Lücke zu schließen. Wie Bugcrowds 2021 Ultimate Guide erklärt, bieten VDPs „einen Mechanismus zur Identifizierung und Behebung von Schwachstellen, die außerhalb des typischen Software-Entwicklungszyklus entdeckt werden.“ Sie werden typischerweise von Bundesbehörden, Branchenverbänden oder großen Anbietern betrieben.
Keine Konsistenz über Programme hinweg
Im September 2020 erließ die Cybersecurity and Infrastructure Security Agency (CISA) eine verbindliche Anweisung, die Bundesbehörden aufforderte, ihre Vulnerability-Disclosure-Policies zu veröffentlichen – eine Initiative, die zu einer Proliferation disparater VDPs führte. CISAs VDP Platform, bereitgestellt von Bugcrowd und EnDyna, dient zivilen Bundesbehörden als zentraler Hub für Forscher, um Sicherheitsprobleme auf Agentur-Websites zu melden.
Ron Brash
Die meisten VDPs konzentrieren sich jedoch auf Produkt-Schwachstellen statt auf Prozess- oder Konfigurationsschwächen, und es gibt wenig Alignment unter ihnen. „Diese Programme sind überall verstreut: sogar US-Bundesbehörden machen ihr eigenes Ding“, sagt Ron Brash, Director of Cyber Security Insights bei Verve Industrial Protection, in EE Times. „Keines von ihnen ist für maximale Effizienz eingerichtet.“ Selbst respektierte Frameworks wie NIST und ISO/IEC leiden unter Inkonsistenzen in Reporting, Enforcement und Remediation-Workflows.
Brash hebt auch eine Transparenzlücke hervor. Bundesbehörden besitzen die Commercial-Off-The-Shelf (COTS) Produkte, die sie beschaffen, nicht, sondern fungieren als Vermittler. „Die Leute, die diese Produkte überwachen, fehlt tiefes technisches Wissen, Budgetbeschränkungen und Genehmigungsengpässe“, stellt er fest, was es schwierig macht, Anbieter zu Fixes zu zwingen oder Compliance durchzusetzen.
Eigentumsambiguität erstreckt sich auch auf Advisories. Große Anbieter beanspruchen oft Verantwortung, aber fragmentierte Geschäftseinheiten und Multi-Vendor-Produktstacks verwässern die Verantwortlichkeit weiter. „Da jedes Produkt mehrere Produkte kombinieren kann, vervielfacht sich die Anzahl der Anbieter noch mehr“, beobachtet Brash.
Limitierungen des CVE-Reporting-Systems
CISA hostet zwei zentrale US-VDPs: die National Vulnerability Database (NVD) bei NIST und das Common Vulnerabilities and Exposures (CVE) Programm, das von MITRE betrieben wird, die beide öffentlich bekannte Schwachstellen katalogisieren. CISA veröffentlicht auch ICS‑CERT Advisories, die Exploits und operative Probleme detaillieren.
„Selbst wenn wir den Disclosure-Prozess und Forschungsaspekte ignorieren, ist das CVE-System arcane und komplex“, argumentiert Brash. „Asset Owner fehlt oft die Expertise, OT/ICS-Advisories zu interpretieren, was zu Lähmung angesichts überwältigender Daten führt.“ Die Komplexität ist in Brashs YouTube-Präsentation evident, einem Primer zur Navigation von CVE-Einträgen.
Zudem erfasst die CVE-Datenbank nicht jede Schwachstelle. Laut Risk Based Security wurden im Juli 2.158 Schwachstellen veröffentlicht, von denen 670 keine CVE-ID hatten.
John Jackson, Gründer von Sakura Samurai, bemerkt, dass „CVE-Abdeckung sich auf weit verbreitete Software konzentriert; ein Fehler, der einzigartig für die Logik oder den Server eines einzelnen Unternehmens ist, wird möglicherweise nie in der Datenbank erscheinen.“
Bundes-VDPs zielen primär auf Bundesbehörden ab, mit begrenzten Ressourcen für kommerzielle Entitäten. Während einige Branchen dedizierte Regulatoren haben – wie die North American Electric Reliability Corporation (NERC) für Versorger – können diese Frameworks mit Policy-Änderungen verschoben werden.
„Einige Open-Source-Projekte managen Vulnerability Disclosures effektiv“, sagt Brash. „Bestimmte Teile des Linux-Kernels haben robuste Prozesse, andere hinken hinterher. Selbst im breiteren Linux-Ökosystem variieren Sicherheitspraktiken stark.“
Reporting- und Disclosure-Herausforderungen
Der Mangel an Standardisierung im Reporting setzt Forscher in Nachteil, besonders wenn rechtliche Risiken unter dem Computer Fraud and Abuse Act (CFAA) drohen. „Viele VDPs verlangen von Forschern, Ergebnisse nicht zu diskutieren, bieten keine Kompensation und werden von Non-Security-Personal überwacht“, warnt Jackson. „Diese Umgebung behindert Kollaboration und schwächt die gesamte Sicherheitshaltung.“
Ein NTIA-Bericht von 2016 fand, dass 92 % der Forscher an koordinierter Offenlegung teilnehmen, doch 60 % nennen rechtliche Drohungen als Abschreckung, und nur 15 % erwarten eine Belohnung – obwohl 70 % regelmäßige Kommunikation über den Bug erwarten. Bugcrowds 2021 Guide berichtet, dass 87 % der Organisationen mit VDPs eine kritische Schwachstelle über das Programm erhielten, aber nur 79 % Forscher für wirkungsvolle Funde tatsächlich entschädigen.
Angesichts der Komplexität eingebetteter, IoT- und industrieller Produkt-Schwachstellen fordert Brash ein standardisiertes Disclosure-Framework. Er visualisiert ein Register – analog zu Automobil-Rückrufsystemen – für eingebettete IoT-Geräte, das sicherstellt, dass OEMs und Systemintegratoren Asset Owner prompt informieren. „Mit einem klaren Schwachstellen-Record können Owner entscheiden, Risiko zu akzeptieren, Patches anzuwenden oder Geräte zu ersetzen, was den Auto-Rückruf-Prozess spiegelt“, behauptet er.
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EE Times veröffentlicht.
Internet der Dinge-Technologie
- Industrial IoT absichern: Ein praktischer Fahrplan
- Firmware-Sicherheit revolutionieren: Axiados TCU als Next-Gen-Abwehr
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- IoT-Sicherheit – Wer trägt die Verantwortung?
- Der Aufstieg des IoT: Warum Security vom ersten Tag an eingebaut sein muss
- IoT-Sicherheit: Deployment-Barrieren überwinden
- Cybersecurity nachrüsten: Legacy-Industriesysteme im IIoT-Zeitalter absichern
- IoT-Geräte mit Deception Technology schützen
- ICS-Sicherheits-Checkliste: 8 bewährte Schritte zum Schutz industrieller Leitsysteme
- Supply Chain Vulnerabilitäten bedrohen Industrial IoT Security