



IXON Cloud Account strukturieren: Schritt-für-Schritt-Anleitung
Eines der bedeutendsten Upgrades der IXON Cloud Plattform ist ihr erweitertes User Management System. Um Administratoren beim Design einer effektiven Struktur für ihre IIoT-Accounts – inklusive Users, Devices, Groups und Roles – zu helfen, haben wir einen umfassenden Schritt-für-Schritt-Leitfaden mit drei Best Practices zusammengestellt.
Schlüsselelemente im neuen User Management System
| Element | Definition |
|---|---|
| Roles | Eine Rolle bündelt spezifische Berechtigungen wie Admin-Rechte und Gerätezugriff und kann eine oder mehrere Zugriffskategorien umfassen. |
| Access Categories | Eine Auswahl an Seiten und Services, die Nutzer erreichen können. |
| Groups | Eine Sammlung von Geräten und Nutzern. Gruppen können in verschiedene Gruppentypen unterteilt werden. |
| Pages | Individuelle Maschinendashboards mit Daten und Servicezugriff (z. B. VPN, VNC, HTTP). Jede Seite kann einer oder mehreren Zugriffskategorien zugewiesen werden. |
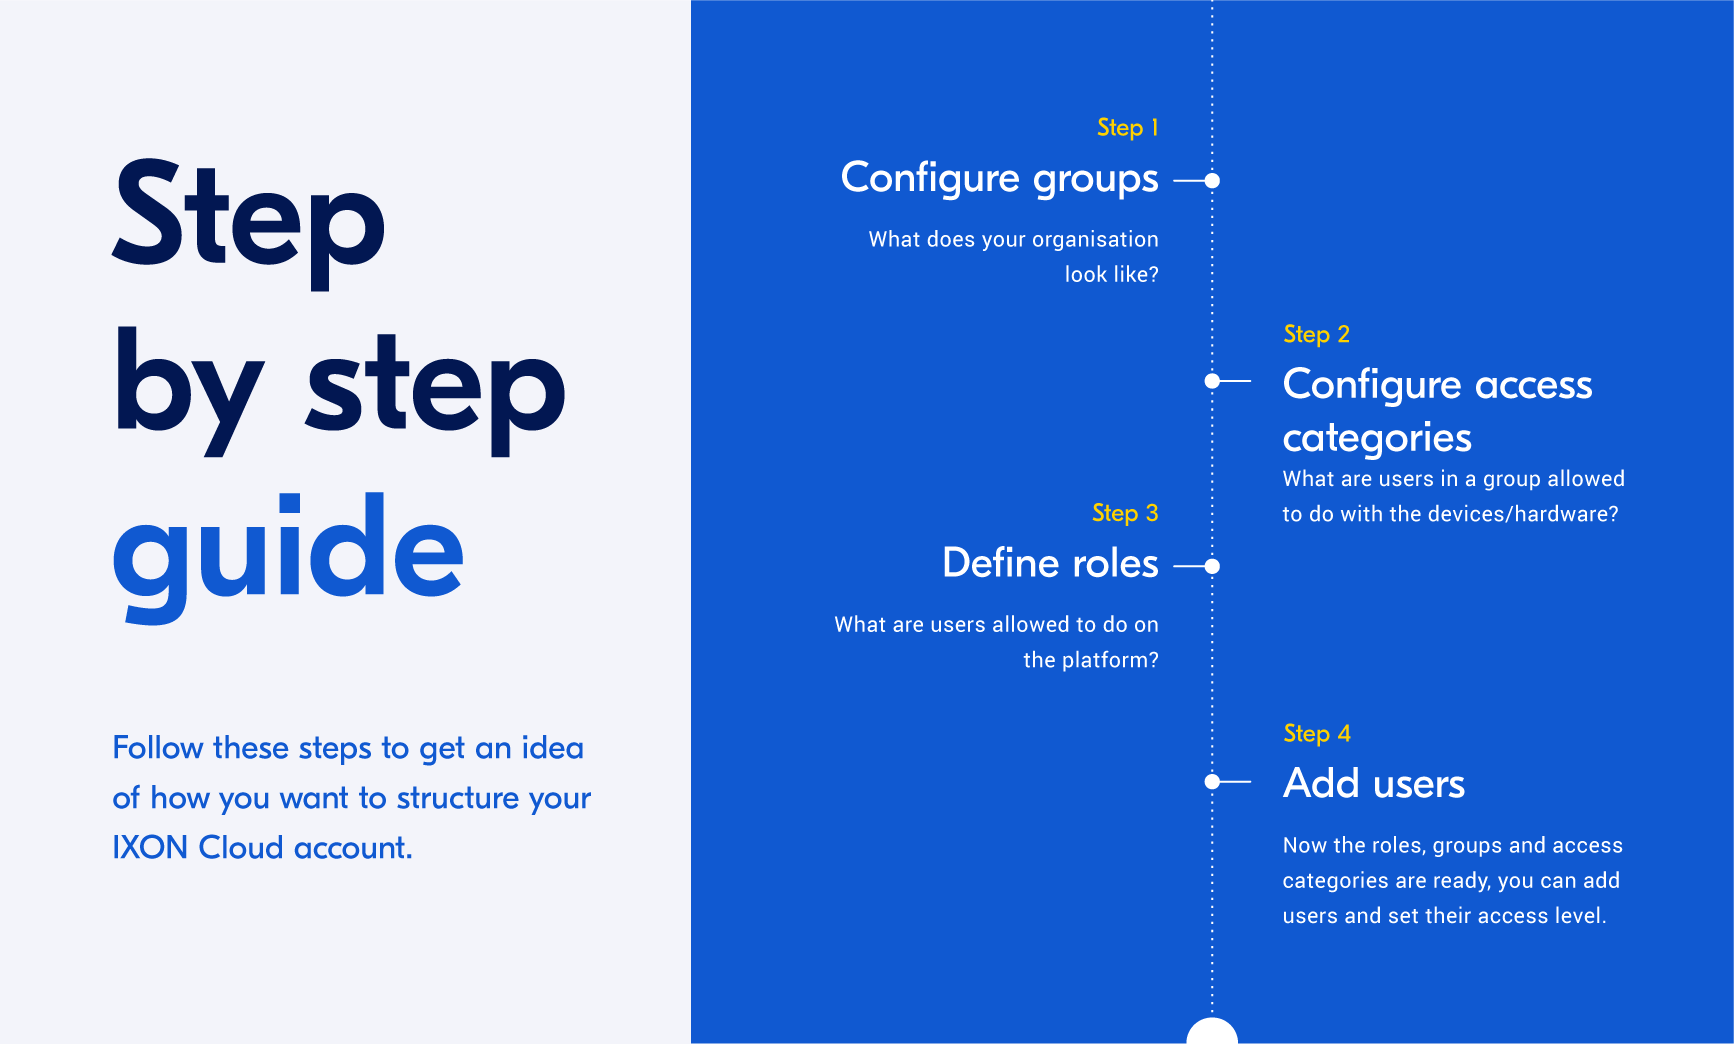
Schritt-für-Schritt-Anleitung
Folgen Sie diesen vier Schritten, um eine klare und skalierbare IXON Cloud Account-Struktur zu gestalten. Wenn Sie nur wenige Geräte und Nutzer verwalten, wird eine schlanke Konfiguration mit weniger Gruppen und Rollen empfohlen.
Zum Abschnitt springen:
- Schritt 1: Gruppen konfigurieren
- Schritt 2: Zugriffskategorien konfigurieren
- Schritt 3: Rollen definieren
- Schritt 4: Nutzer hinzufügen
- Beispiel Use Cases
Schritt 1: Gruppen konfigurieren
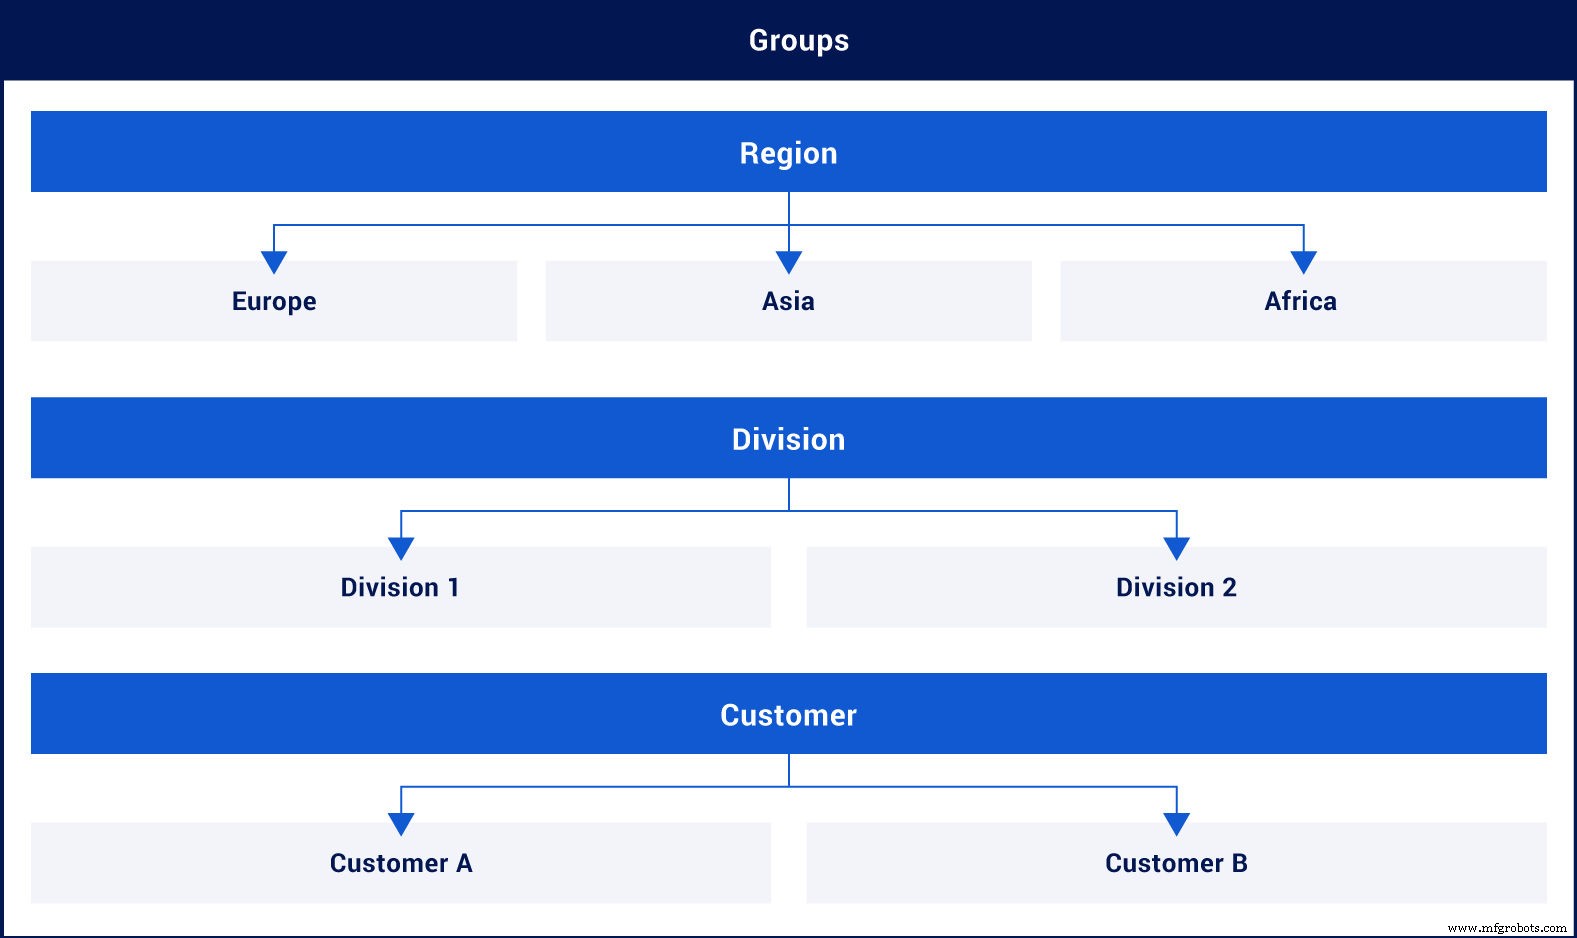
Die zentrale Frage: Wie sieht Ihre Organisation aus? Zeichnen Sie auf, wie Geräte global verteilt sind und wer intern und extern involviert ist. Erstellen Sie Gruppentypen und Gruppen im Admin-Panel für klare Übersicht.
Typische Gruppenhierarchien könnten umfassen:
- Kunden – Kunde A, Kunde B
- Regionen – Europa, Asien
- Divisionen – Benelux, Global
- Maschinentyypen – Inspektion, Verpackung, Wiegen
- Projekte – Projekt A, Projekt B
- Service Partner – Partner A, Partner B
Sobald Gruppen definiert sind, weisen Sie jedes Gerät der passenden Gruppe(n) via Fleet Manager zu. Ein Gerät wird nur für Nutzer sichtbar, die Zugriff auf die Gruppe haben, zu der es gehört.
Schritt 2: Zugriffskategorien konfigurieren
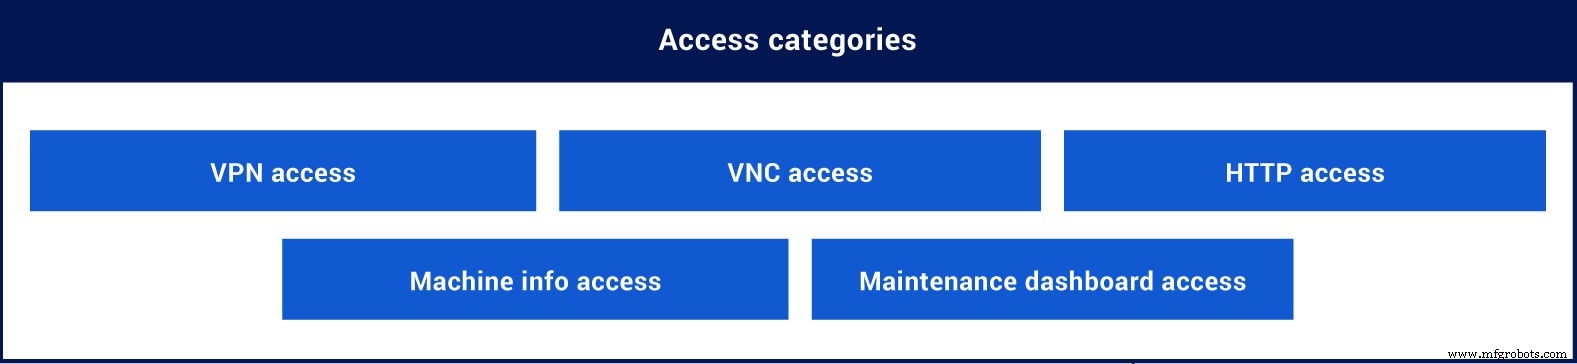
Fragen Sie sich: Welche Aktionen können Nutzer in jeder Gruppe an Geräten und Hardware ausführen? Bestimmen Sie, welche Seiten und Services VPN, VNC, HTTP oder andere Zugriffe erfordern.
Gängige Zugriffskategorie-Strukturen umfassen:
- Basierend auf Zugriffsebene – Kein Zugriff, View Access, Operator Access, Service Access, Administration Access
- Basierend auf Feature-Zugriff – VPN, HTTP, VNC, Monitoring Dashboard, Service Page
Erstellen Sie jede Zugriffskategorie im Admin-Bereich unter "Roles".weisen Sie dann Seiten und Services diesen Kategorien im Fleet Manager zu.
Beispiele für Kategorienzuweisung:
- Fügen Sie die Kategorie 'VPN' oder 'Service Access' zum VPN-Service hinzu.
- Fügen Sie 'VNC' oder 'Operator Access' zum VNC-Service hinzu.
- Weisen Sie eine 'Troubleshooting'-Seite der Kategorie 'Service Page' oder 'Service Access' zu.
- Verknüpfen Sie eine 'Machine Overview'-Seite mit der Kategorie 'View Access'.
Schritt 3: Rollen definieren
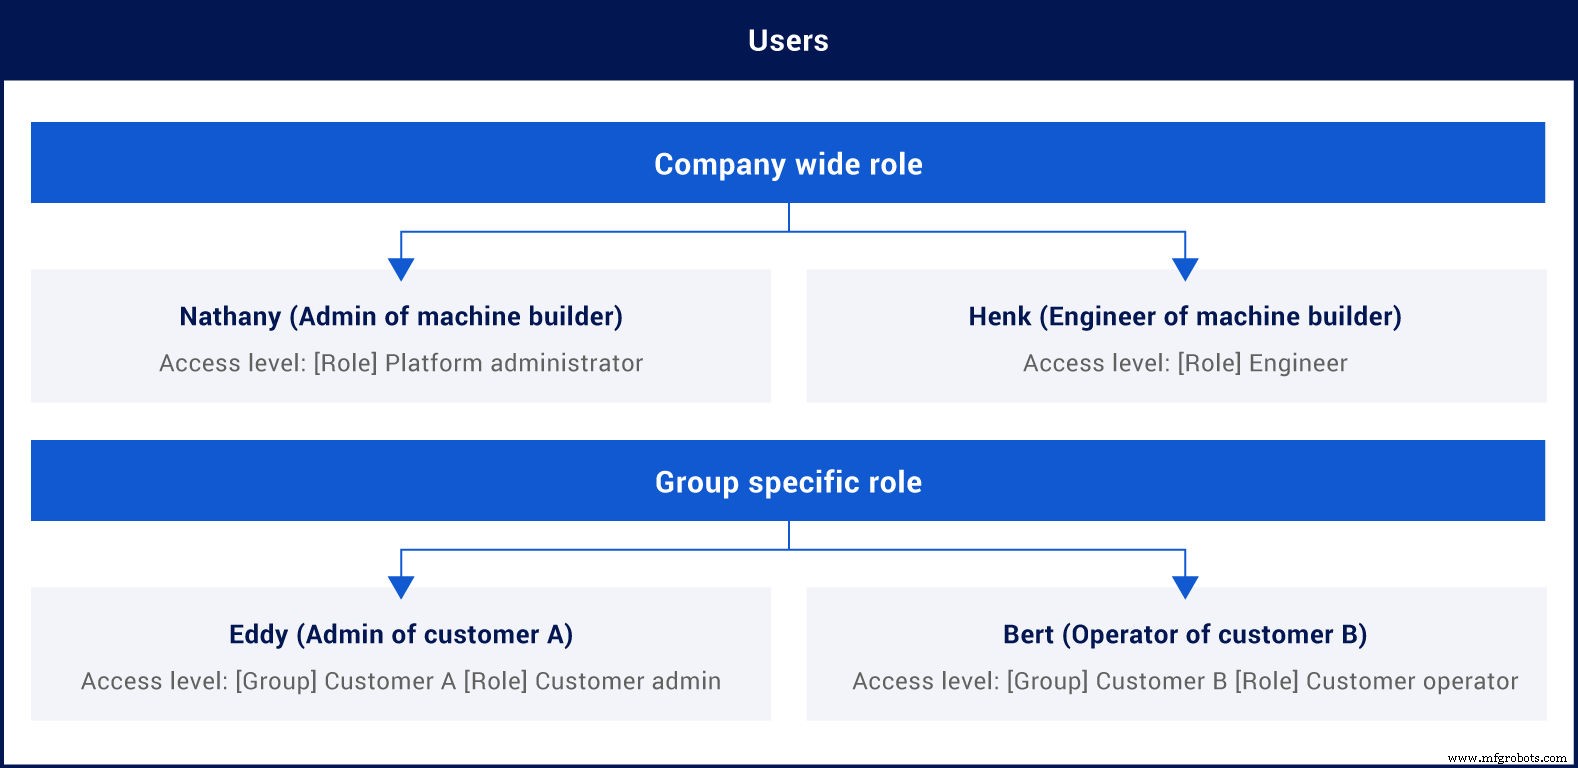
Überlegen Sie: Welche Verantwortlichkeiten sollten Nutzer auf der Plattform haben? Differenzieren Sie zwischen firmenweiten Rollen und gruppenspezifischen Rollen. Firmenweite Rollen gelten für den gesamten IXON Cloud Account, während gruppenspezifische Rollen eine Teilmenge von Geräten adressieren.
Denken Sie an die täglichen Aktivitäten jeder Rolle. Ein Customer Admin könnte z. B. nur Nutzer und Geräte innerhalb der eigenen Gruppe verwalten.
Im Admin-Bereich erstellen Sie die Rollen und weisen Zugriffsrechte zu, inklusive der Zugriffskategorien, die sie nutzen können. Typische Rollenbeispiele:
- Service Engineer
- Software Engineer
- Customer Admin
- Customer Operator
- First-Line Support
- Partner (View Only)
Schritt 4: Nutzer hinzufügen
Der finale Schritt ist, Nutzer einzuladen und ihre Berechtigungen zu konfigurieren. Mit Rollen, Gruppen und Zugriffskategorien bereits vorhanden, können Sie Nutzer spezifischen Gruppen und Rollen via Portal App zuweisen.
Beispiel-Nutzerzuweisungen:
- Nutzer A: Firmenweite Rolle als Service Engineer.
- Nutzer B: Customer Admin Rolle für Gruppe Kunde A.
- Nutzer C: First-Line Support Rolle für Gruppen Region A und Region B.
- Nutzer D: Partner Rolle für Gruppe Partner A.
Beispiel Use Cases
Im Folgenden drei illustrative Szenarien, die zeigen, wie das IXON Cloud User Management System basierend auf gängigen Organisationsmodellen strukturiert werden kann.
- Use Case 1: Hersteller, die Installationen direkt an Kunden verkaufen.
- Use Case 2: Hersteller, die über Partnerkanäle verkaufen und Support leisten.
- Use Case 3: Globale Hersteller mit mehreren Divisionen und lokalen Service-Teams.
[[Download all use cases in PDF]]
Use Case 1: Direct-to-Customer Installationen
In diesem Modell unterstützen die Ingenieure des Herstellers Kunden direkt. Alle Ingenieure haben volle Gerätekonfigurationsrechte und können via VPN und VNC troubleshooten. Jeder Kunde verwaltet seine Operatoren, die nur auf den VNC ihrer eigenen Maschine zugreifen können.
Use Case 2: Partner-Channel Installationen
Hersteller verkaufen über Partner; Ingenieure leisten weiterhin Support. Ingenieure können Geräte konfigurieren, auf alle Geräte via VPN, HTTP und VNC zugreifen und das Wartungs-Dashboard einsehen. Partner verwalten ihre eigenen Geräte und Kunden; Operatoren greifen auf VNC für ihre Maschinen zu.
Use Case 3: Globaler Hersteller mit lokalen Service-Teams
Hersteller gliedern sich in Regionen und Divisionen, kollaborieren mit lokalen Service-Teams. Jeder Divisions-Service-Manager verantwortet seine Nutzer und Geräte und weist sie Support-Ingenieuren zu. Ingenieure können zugewiesene Geräte via VPN troubleshooten und Maschinendashboards einsehen. Kunden haben noch keinen Plattformzugriff.
Loslegen
Nutzen Sie die obigen Erkenntnisse, um Ihren eigenen IXON Cloud Account zu strukturieren. Bereit zu starten?
Internet der Dinge-Technologie
- 7 leistungsstarke IXON Cloud Features entdecken, die Produktivität steigern
- IXON Cloud 2 FAQ: Wichtige Änderungen, Migration & Anpassung
- IIoT-Portal vollständig anpassen mit IXON Studio – ohne Coding
- Sichere Kollaboration mit erweiterter rollenbasierter Zugriffskontrolle in IXON Cloud 2
- IXON startet IXON Cloud 2: Next-Gen IIoT-Plattform mit erweiterten Kollaborationsfeatures
- IXON Cloud Broschüre – Neueste Edition herunterladen (Englisch, Deutsch, Niederländisch, Italienisch, Französisch, Spanisch, Portugiesisch)
- Cloud Missverständnis #3: Die Cloud ist keine unverantwortliche Geschäftsentscheidung
- Remote Access Webinar FAQs – Umfassende Antworten
- IXON Cloud Connector im PLCnext Store: Nahtloser Remote-Zugriff & Industrial IoT Integration
- Cybersecurity-Leitfaden für Cloud-Unternehmen: Daten effektiv schützen