



Sechs bewährte Schritte zur Absicherung eingebetteter IoT-Systeme
Mark Pitchford von LDRA
Sicherheit bleibt ein vorrangiges Anliegen für die riesige Palette eingebetteter Geräte, die das Internet der Dinge antreiben – von Stromnetzen und Automobilsystemen bis zu Medizinprodukten und Alltagsgeräten. Werden sie kompromittiert, können diese Systeme kritische Infrastruktur, persönliche Daten und öffentliche Sicherheit erheblichen Risiken aussetzen, sagt Mark Pitchford von LDRA.
Prävention ist die kosteneffektivste Strategie, im Einklang mit der „Shift Left“-Philosophie, die Sicherheit vom Prozessende an den ganz Anfang verschiebt. Durch Einbetten von Sicherheit in Design- und Entwicklungsphasen können Teams Vulnerabilitäten früh reduzieren und teure Nacharbeit später vermeiden.
Hier sind sechs industrieunterstützte Praktiken, die hochwertige, sichere eingebettete Software liefern.
1. Sicherheit in den Software Development Life Cycle einbauen
Traditionelle Secure-Code-Checks sind oft reaktiv – Code wird nach breiten Guidelines geschrieben und dann auf Fehler inspiziert. Ob Agile oder klassischer Waterfall: Der Schlüssel ist, Sicherheitsanforderungen als First-Class-Citizens über den gesamten Lebenszyklus zu behandeln. Integration von Threat Modeling, Secure Design Patterns und Code-Level Security Controls von Anfang an sichert ein robusteres Endprodukt.
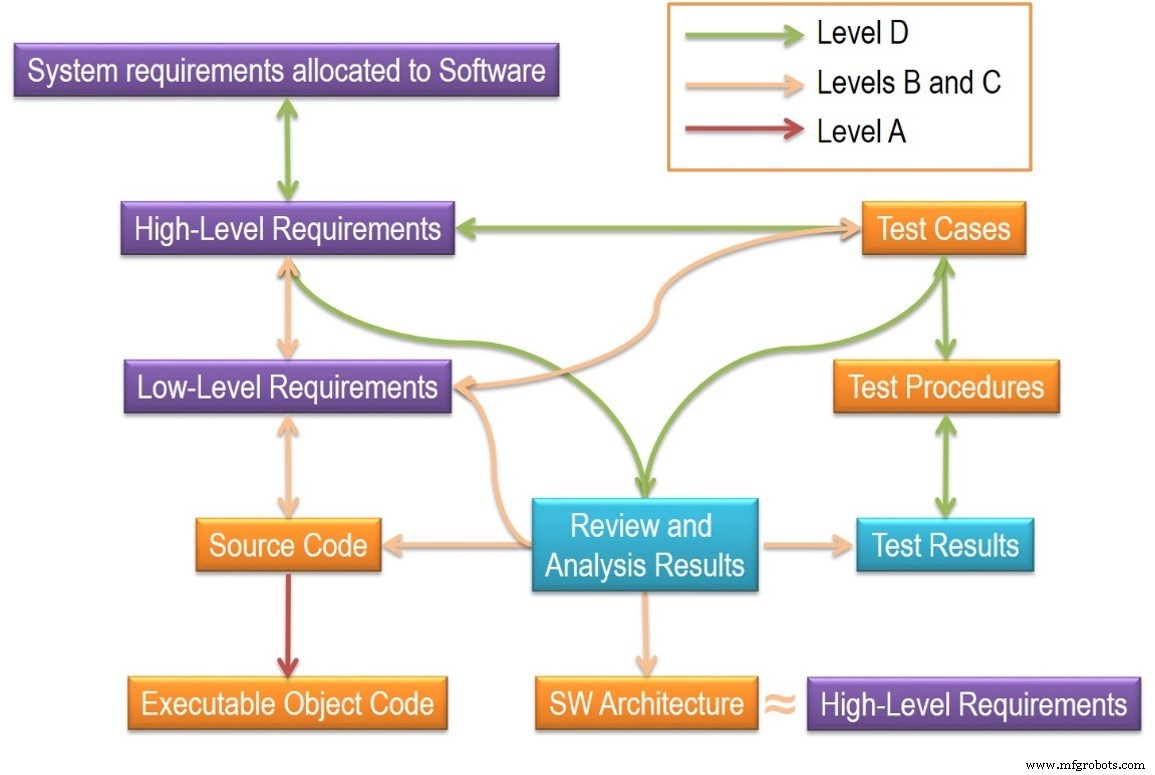
In linearen wie iterativen Modellen muss Sicherheit in jede Phase – Requirements, Design, Implementation, Testing – verwoben werden, statt als nachträgliches Add-on behandelt zu werden.
2. Bidirektionale Traceability sicherstellen
Functional-Safety-Standards fordern Evidenz bidirektionaler Traceability über alle Entwicklungsphasen. Dieselbe Rigorosität gilt für Sicherheit: Traceability garantiert, dass jede Anforderung ein entsprechendes Designelement, Code-Block und Testcase hat, und dass Änderungen korrekt propagieren. Automatisierte Tools können Compliance-Artefakte on-demand regenerieren, Audits vereinfachen und das Risiko versteckter Backdoors reduzieren.
3. Sichere Sprachsubset wählen
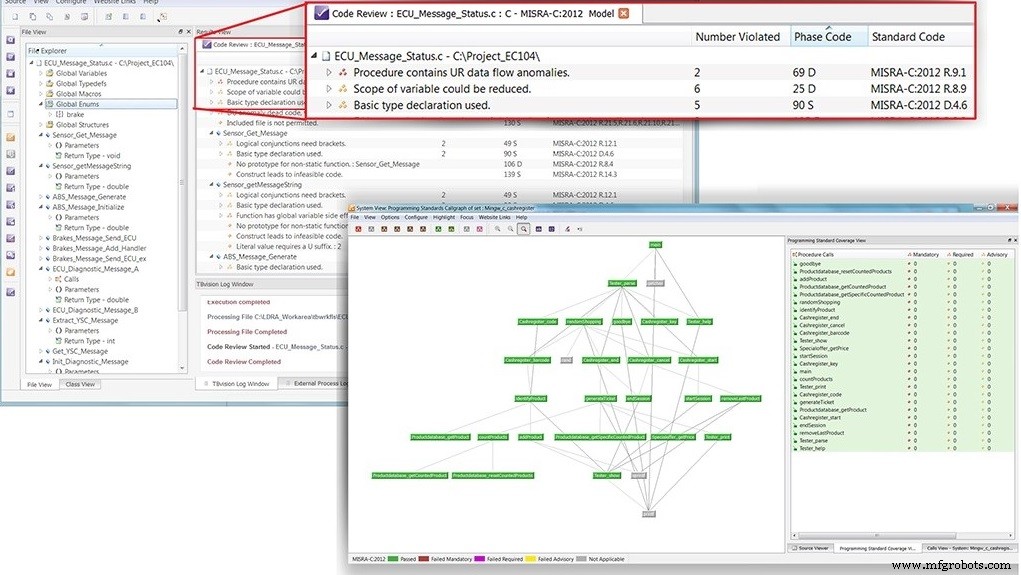
In C und C++ stammen rund 80 % der Defekte aus Missbrauch eines kleinen Teils der Sprachfeatures. Durch Restriktion der Sprache auf ein validiertes Subset – wie MISRA C oder CERT C – können Entwickler viele gängige Vulnerabilitäten zur Compile-Zeit eliminieren. Während manuelle Enforcement mühsam ist, automatisiert Integration von Static Analyzern in die Build-Pipeline Compliance und bewahrt Produktivität.
4. Sicherheitsfokussierten Prozessstandard nutzen
Obwohl Sicherheitsstandards noch evolvieren, adoptieren Branchenführer sie rasch. Beispielsweise liefert ISO/SAE 21434 „Road Vehicles Cybersecurity Engineering“ detaillierte Guidance für Automotive Connectivity, komplementär zum höherleveligen SAE J3061. Adoption solcher Standards stellt einen strukturierten, wiederholbaren Ansatz zur Threat Mitigation sicher.
5. So viel wie möglich automatisieren
Automatisierung an jeder Stufe – von Requirement Capture in Tools wie IBM Rational DOORS bis Model-Based Testing – reduziert Human Error und beschleunigt Feedback-Loops. Static Analysis Engines verifizieren Compliance mit Coding und Safety Standards, während Dynamic Analysis und Penetration Testing bestätigen, dass Software unter Angriff sicher verhält.
6. Sichere Software-Foundation wählen
Sichere eingebettete Software muss auf einer vertrauenswürdigen Plattform laufen. Domain Separation isoliert die Applikation von anderen Komponenten, begrenzt den Blast Radius eines Kompromisses. Integrierte Test Harnesses, die Requirements bis Documentation spannen, ermöglichen Entwicklern, Sicherheit throughout the Build Environment zu validieren.
Die Adoption dieser sechs Prozesse liefert eine kohärente Strategie für den Aufbau eingebetteter IoT-Systeme, die sicher, geschützt und zuverlässig sind.
Der Autor ist Mark Pitchford von LDRA.
Für mehr Informationen klicken Sie hier: Mehr über Embedded Security erfahren
Internet der Dinge-Technologie
- Industrial IoT absichern: Wie Cisco Cyber Vision die Security Landscape vervollständigt
- Industrial IoT absichern: Ein praktischer Fahrplan
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Ihr IoT-Ökosystem sichern: Expertenstrategien gegen Ransomware und Cyber-Bedrohungen
- IoT-Geräte mit Deception Technology schützen
- Warum SD-WAN das Rückgrat des IoT-Zeitalters ist
- IoT von Hardware bis Applikation sichern: Ein Layer-für-Layer-Blaupause
- Wie man den idealen CISO für ein IoT-getriebenes Unternehmen einstellt
- Globales IoT sichern: Drei wesentliche Schritte