



Dell-Umfrage deckt weitverbreitete Sicherheitslücken in Großunternehmen auf
Dell führte kürzlich eine Umfrage unter 2.608 globalen Professionals durch, die für Unternehmen mit 250 oder mehr Mitarbeitern arbeiten. Die Ergebnisse sind alarmierend und haben Implikationen für jede Organisation, die private oder Unternehmensdaten verarbeitet.
Heute vertrauen wir Unternehmen unsere sensibelsten Informationen an. Ob es Google ist, das unsere Suchanfragen schützt, Cloud-Services, die unsere Gesundheitsdaten überwachen, oder E-Commerce-Seiten, die unsere Finanzen bewachen – die Einsätze sind hoch.
Phishing von Mitarbeitern für Unternehmensinformationen
Datensicherheit ist nur so stark wie die Prozesse, die sie schützen. Viele hochkarätige Verstöße stammen von Phishing-Angriffen, die Mitarbeiter dazu bringen, Anmeldedaten oder vertrauliche Daten preiszugeben. Verizons Bericht 2023 hob Phishing als Top-Bedrohung für Unternehmenssicherheit hervor.
Phishing ist eine Form von Social Engineering, bei der ein Angreifer einen Mitarbeiter überzeugt, Informationen preiszugeben, die er nicht sollte. Gängige Taktiken umfassen:
- Vortäuschung eines vertrauenswürdigen Anbieters oder IT-Technikers am Telefon, um Passwörter anzufordern.
- Versand von E-Mails mit gespooften Links, die legitime Portale nachahmen und Nutzer zur Eingabe von Anmeldedaten auffordern.
Siehe auch: Werden diese chinesischen Satelliten hackproof Datensicherheit bieten?
Was Dells Umfrage enthüllte
In Dells End-User Security Survey gaben 72 % der Befragten zu, dass sie unter bestimmten Umständen sensible, vertrauliche oder regulierte Unternehmensdaten teilen würden. Die Gründe variierten:
- Anweisung durch das Management – 43 %
- Teilen mit einem autorisierten Empfänger – 37 %
- Gering wahrgenommenes Risiko und hoher wahrgenommener Nutzen – 23 %
- Verbesserung der eigenen Arbeitsleistung – 22 %
- Verbesserung der Arbeitsleistung des Empfängers – 13 %
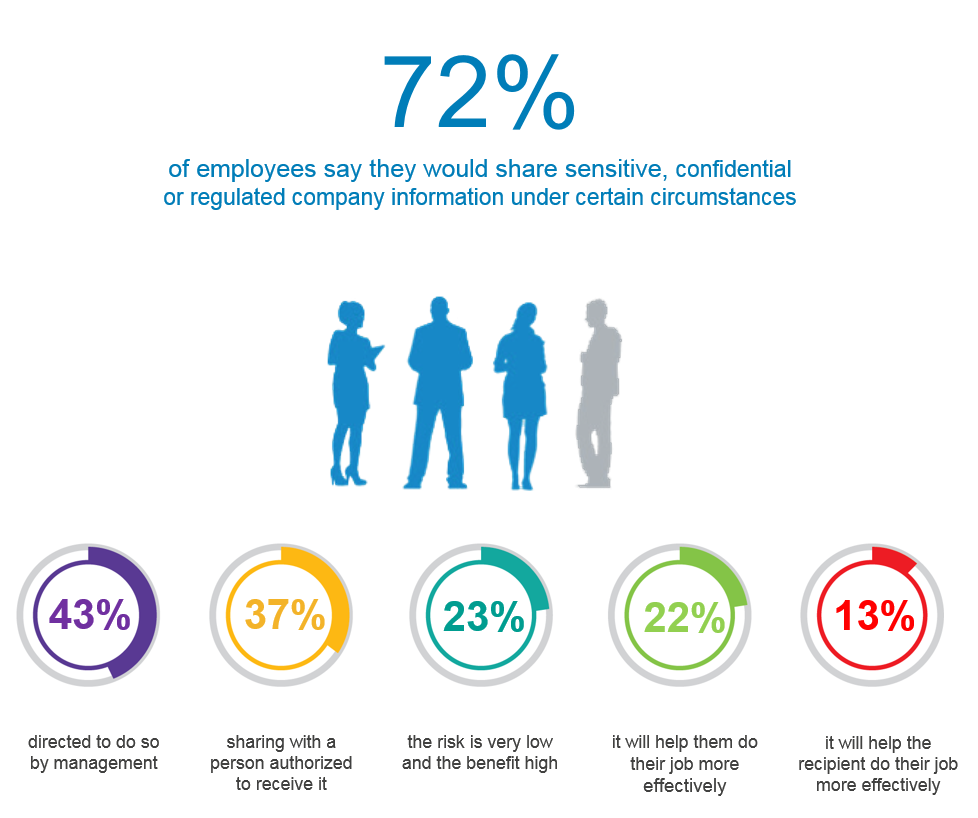
Die Daten offenbaren einen allgemeinen Mangel an Vorsicht. Mitarbeiter nehmen oft Abkürzungen, wenn sie glauben, dass es ihnen hilft, effizienter zu arbeiten, und betrachten strenge Sicherheitsprotokolle als Hindernisse.
Unsichere Praktiken sind weit verbreitet
Unsichere Datenteilungs-Gewohnheiten gehen über direkte Offenlegung hinaus. 45 % der Teilnehmer gaben zu, Verhaltensweisen an den Tag zu legen, die viele Organisationen verbieten würden.
- 46 % verbanden sich mit öffentlichem WLAN, während sie auf vertrauliche Informationen zugriffen, selbst als VPNs oder sichere Remote-Zugriffe verfügbar waren.
- 49 % nutzten private E-Mail-Accounts für arbeitsbezogene Kommunikation – eine Praxis, die mehrere hochrangige US-Regierungsbeamte Datenleck-Risiken aussetzte.
Beispielsweise wurde im Januar enthüllt, dass der offizielle Twitter-Account des US-Präsidenten durch eine Gmail-Adresse geschützt war. Solche Vorfälle unterstreichen die Risiken der Nutzung privater E-Mails für sensible Kommunikation.
Diese Ergebnisse illustrieren, wie gutmeinende Mitarbeiter unbeabsichtigt die Unternehmenssicherheit kompromittieren können. Die Hoffnung ist, dass Erkenntnisse wie diese IT-Leiter und Geschäftsführer motivieren, Sicherheitsprotokolle zu verfeinern und eine Compliance-Kultur zu fördern.
Internet der Dinge-Technologie
- 5 essenzielle Security-Praktiken zum Schutz von Daten mit AWS Backup
- IT-Risiko bewerten: Strategien, Frameworks und Best Practices für Business Protection
- Legacy-Infrastruktur für IoT-Erfolg sichern
- Sicherheitsherausforderungen in Next-Gen 5G- und IPv6-Netzwerken meistern
- Ist Ihre Fertigungsstätte bereit für IoT? Ein praktischer Leitfaden
- IoT-Daten in Business Value verwandeln: Ein praktischer Leitfaden
- IoT-Daten für Manufacturing Excellence nutzen
- Tableau: Rohdaten in strategische Insights verwandeln
- Investment-Wert durch strategische Security Automation freisetzen
- Organisationsvorteil maximieren: Daten in strategische Insights verwandeln