



US-Stromnetz mit physikbasierter Cybersicherheit schützen
Die Modernisierung des veralteten US-Stromnetzes für die Energiebedürfnisse des 21. Jahrhunderts bedeutet, das riesige, komplexe Netzwerk mit „intelligenter“ Technologie auszustatten, um die Automatisierung, Konnektivität und erneuerbare Energieressourcen zu nutzen, die für eine zuverlässigere und effizientere Stromversorgung notwendig sind.
Während ein intelligenteres und vernetzteres Stromnetz die Resilienz gegen Bedrohungen wie extreme Wetterereignisse erhöht, vergrößert die wachsende Größe und Komplexität des Netzes die Anfälligkeit für Cyberangriffe. Ein zunehmend digitalisiertes Stromnetz kann zahlreiche Einfallstore für böswillige Akteure schaffen, die die Stromversorgung des Landes stören wollen.
Der Schutz des US-Stromnetzes – eines massiven, vernetzten, länderübergreifenden Netzwerks, das Strom erzeugt, überträgt und verteilt – ist entscheidend für die nationale Sicherheit.
Doch da das Netz komplexer wird und Hacker raffinierter agieren, reicht der traditionelle IT-Ansatz zur Cybersicherheit nicht mehr aus, so Wissenschaftler am Argonne National Laboratory des US-Energieministeriums (DOE), die daran arbeiten, das elektrische Stromnetz widerstandsfähiger gegen Cyberangriffe zu machen.
„Da das traditionelle Versorgungsnetz physisch vom öffentlichen Netz isoliert war, war ein IT-Ansatz für die meisten Bedrohungen ausreichend“, sagt Bo Chen, Computational Engineer bei Argonne. „Heutige Versorgungsnetze schaffen mehr Schwachstellen, da neue Technologien integriert werden. Viele raffinierte Angriffe können sich so verstecken, dass ein IT-Ansatz sie nicht erkennen kann.“
Neue Schutzmaßnahmen sind nötig, um das Stromnetz vor Angreifern zu bewahren, sagt Chen, der mit der Argonne-Computational-Scientistin Hyekyung (Clarisse) Kim einen physikbasierten, regelbasierten Ansatz zur Cybersicherheit entwickelte, der eine zusätzliche Sicherheitsebene gegen Angriffe bietet, die den IT-Perimeter bereits durchdrungen haben.
„Physikbasierte Methoden sind attraktive Lösungen, da sie die Fähigkeit bieten, Datenintegrität zu prüfen und Systemstabilität aufrechtzuerhalten, selbst bei bösartigen Signalen und Befehlen“, erklärt Kim.
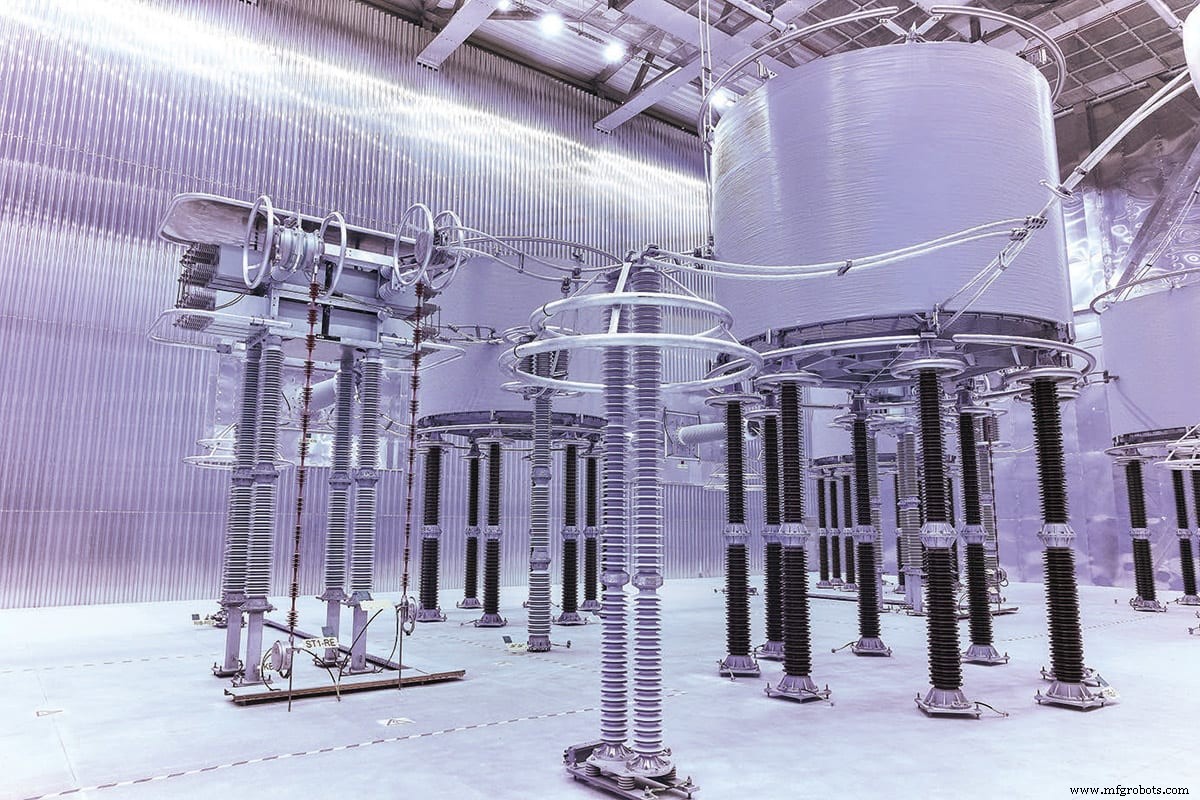
Chen und Kim halfen kürzlich Ingenieuren von Hitachi ABB Power Grids, einem weltweit führenden Technologieunternehmen, eine neue Sicherheitsebene und ein Entscheidungs-Framework hinzuzufügen, um Cyberbedrohungen zu erkennen und zu stoppen und den Netzbetrieb auch bei einem Angriff aufrechtzuerhalten. Ihre Arbeit erschien im Journal IEEE Transactions on Power Systems.
Die Arbeit des Argonne-Teams ist Teil eines größeren Projekts, das von Hitachi ABB Power Grids für das DOE Office of Cybersecurity, Energy Security, and Emergency Response (CESER) verwaltet wird, um Hochspannungs-Gleichstrom-Übertragungsleitungen (HVDC) zu sichern.
HVDC-Systeme vor Cyberangriffen schützen
Das US-Stromnetz besteht aus etwa 700.000 Stromkreis-Meilen Leitungen, die hauptsächlich mit Wechselstrom (AC) arbeiten. Während das Netz modernisiert wird, haben HVDC-Systeme ihren ursprünglichen Zweck als Ergänzung zur AC-Übertragung überschritten und entwickeln sich zu einem effizienten, flexiblen Energietransmissionssystem.
Neben der Fähigkeit, große Strommengen über sehr lange Strecken mit geringen elektrischen Verlusten zu übertragen, können HVDC-Systeme erneuerbare Energien wie Wind- und Solarstrom leichter in das Netz integrieren und die Netzwerkleistung verbessern.
Da sie direkten Einfluss auf die Systemstabilität haben, ist der Schutz von HVDC-Systemen vor Cyberangriffen kritisch, betont Chen. Ein Cyberangriff könnte beispielsweise einen „kaskadierenden Ausfall“ verursachen, bei dem der Ausfall eines oder weniger Teile eines Stromsystems den Ausfall weiterer Teile auslöst, was potenziell zu großflächigen Stromausfällen oder sogar Totalausfällen führen kann.
„Während die zunehmende Anzahl an Remote- und lokalen Zugangspunkten zu HVDC-Stationen verschiedene HVDC-Anwendungen stark erleichtert, vergrößern diese Zugangspunkte auch die Angriffsfläche erheblich, die potenziell von böswilligen Angreifern innen und außen genutzt werden kann“, warnt Chen.
Viele HVDC-Anwendungen basieren auf Echtzeitdaten, die über die Wide Area Monitoring, Protection, and Control (WAMPAC)-Plattform gesammelt werden, die zur Analyse und Fernsteuerung der HVDC-System-Leistungsabgabe dient. Obwohl vorteilhaft, kann die WAMPAC-Plattform Hackern Tür und Tor öffnen.
„Da Phasormessgeräte an verschiedenen Standorten installiert sind, gibt es ein Kommunikations-Framework zur Unterstützung von Datenerfassung und Fernsteuerung, was Schwachstellen für Cyberangriffe schafft“, erklärt Chen.
Mit einem regelbasierten Ansatz zur Cybersicherheit entwickelten Chen und Kim einen Algorithmus, der physikalische Gesetze nutzt, um die über WAMPAC-Plattformen gesammelten Daten zu verifizieren und False-Data-Injection-Angriffe zu erkennen. Bei einem solchen Angriff versuchen Angreifer, die Stromversorgung zu stören, indem sie falsche Daten injizieren, um das Energiemanagementsystem zu täuschen oder in die Irre zu führen.
Netzbetreiber behalten die Lageübersicht durch ein massives Netzwerk elektronischer Geräte, die Echtzeit-Netzwerkinformationen mit sehr hoher Auflösung erfassen und verarbeiten, so Kim.
„Unsere Erkennungstechnologie nutzt die Gesetze der Physik, um False-Data-Injection-Angriffe auf diese Geräte zu erkennen und dabei strenge Zeit-Leistungs-Anforderungen zu erfüllen“, erläutert Kim. „Die Funktionsweise: Wir generieren Regeln basierend auf inhärenten Interdependenzen zwischen Daten, die von diesen Geräten empfangen werden, um zu bestimmen, ob sie mit erwarteten Werten übereinstimmen oder möglicherweise gefälschte Datensamples sind.
„Unser Tool warnt den Operator vor einem Angriffsstatus, identifiziert das kompromittierte Gerät und ersetzt die korrupten Daten durch korrekte Werte, sodass der Netzbetrieb auch während eines laufenden Angriffs ununterbrochen fortgesetzt werden kann“, fährt Kim fort.
Chen beschreibt den Erkennungsalgorithmus im Wesentlichen als digitalen Zwilling des tatsächlichen Systems.
„Wir können das tatsächliche System kontinuierlich simulieren und Daten bereitstellen, die den wahren Status des Systems repräsentieren“, sagt Chen. „Wir können abnormale Signale oder Verhaltensweisen identifizieren und auch unterscheiden, ob es sich um einen echten Ausfall oder einen Cyber-Hack handelt.“
Der Algorithmus verfügt über eine grafische Benutzeroberfläche, die Operatoren über einen laufenden Angriff informiert, das kompromittierte Gerät identifiziert und Ergebnisse zur weiteren Analyse anzeigt.
Erkennungsalgorithmus beweist Erfolg
Nach der Entwicklung eines Simulationsmodells testete das Team den Algorithmus unter verschiedenen Betriebsbedingungen bei Argonne mit einer großen Anzahl von Fällen. Die Ergebnisse zeigen, dass der Algorithmus den ersten bösartigen Angriff immer erkennt und bei der Unterscheidung zwischen kompromittierten und nicht kompromittierten Daten fast 100-prozentig genau war.
Der Erkennungsalgorithmus wurde anschließend im ABB U.S. Corporate Research Center in North Carolina getestet. Die Argonne-Technologie wurde in Hitachi ABBs eigenen Echtzeit-Digital-Simulator-Teststand integriert. Ein Angriff wurde auf dem Teststand simuliert und erfolgreich erkannt.
Eine finale Demonstration fand bei der Bonneville Power Administration (BPA) in Oregon statt, wo der Erkennungsalgorithmus an einer BPA-Replikatstation eingesetzt wurde. Diese erfolgreiche Demonstration zeigte eine Reihe potenzieller Schutzmaßnahmen, die für HVDC-Systeme verfügbar gemacht werden könnten.
„Dies ist ein allgemeiner, regelbasierter Ansatz, der für andere physische Systeme und Produkte verwendet werden kann, sodass er als funktionales Modul integriert oder als separates Gerät entwickelt werden kann, das an bestehende Systeme angeschlossen wird“, sagt Chen, der den Algorithmus weiter erforscht.
Zukunft des Stromnetzes
Während sich das US-Stromnetz weiterentwickelt und Cyberbedrohungen wachsen und raffinierter werden, ist die Sicherung von HVDC-Stationen entscheidend für den zuverlässigen Betrieb, Schutz und die Kontrolle von Großstromsystemen. Mit Blick in die Zukunft bedeutet die sich verändernde Cyber-Landschaft, dass IT-Schutzmaßnahmen nicht mehr ausreichen.
„Obwohl zahlreiche Erkennungsmethoden existieren, um Netzwerkverkehr aus IT-Perspektive zu überwachen, bestehen weiterhin Lücken in der Verwundbarkeit von Energielieferungssystemen“, sagt Chen. „Beispielsweise können Firmware-Angriffe das Betriebssystem und Malware-Erkennungssoftware umgehen, selbst wenn IT-Abteilungen die besten Cybersicherheitspraktiken befolgen. Daher ist es essenziell, Energielieferungssysteme aus einer Perspektive jenseits der IT zu schützen.“
Dieser Artikel wurde von Beth Burmahl, beitragende Autorin am Argonne National Laboratory, verfasst. Für weitere Informationen kontaktieren Sie media@anl.gov oder besuchen Sie hier .
Sensor
- Leistung in elektrischen Schaltungen: Messung und Bedeutung verstehen
- Daten im Internet of Reliability nutzen: Strategien für effektives Management
- Global IoT Network Grid: Konnektivität für Industrie-Transformation befähigen
- Warum die Cloud der Evolution des Stromnetzes gleicht
- Cybersicherheit vereinfacht: Mit dem Ende im Sinn beginnen für Hersteller
- Globale Lieferkette sichern: Grenzüberschreitende Daten für Cyber-Abwehr nutzen
- Teslas Virtual Power Plant: Transformation des globalen Energienetzes
- Der Finger-Wrap: Berührung in Energie für kleine Elektronik umwandeln
- RF-Funkstrom treibt universelle Sensornetzwerk-Adoption voran
- Verbesserung der Arbeitsplatzergonomie durch intelligente elektrische Aktuatoren