



Proaktive Strategien zur Verhinderung von Cyberangriffen in der Fertigung
Hersteller müssen sich mit den „Black Hats“ der Cyberwelt auseinandersetzen, um Prozesse sicher zu halten
Es ist nicht die Frage, ob, sondern wann Sie gehackt werden.
So sagen Cybersicherheitsexperten und verweisen auf die jüngste Welle von Ransomware-Angriffen, einschließlich der berüchtigten „WannaCry“-Malware, die im vergangenen Frühjahr weltweit explodierte und Benutzerdaten verschlüsselte, bis sie bezahlten – oder einen Weg fanden, ihre Systeme zu entsperren.
Um immer raffinierteren Cyberkriminellen zu begegnen, müssen Fertigungsbetriebe auf eine starke Kombination aus Cybersicherheits-Softwarelösungen und „gehärteter“ Hardware in ihren Fabrikautomationssteuerungen und Netzwerkgeräten setzen und auch neuere Cybersicherheitsstandards und Best Practices einsetzen. Mit diesen Werkzeugen haben Hersteller eine bessere Chance, Angriffe zu verhindern oder sie nach ihrem Eintreten zu beheben.
„Die Angriffe sind weit verbreitet und konstant“, sagte Timothy Crosby, Senior Security Consultant bei Spohn Security Solutions (Austin, TX), einem Cybersicherheitsberatungsunternehmen. Er merkte an, dass viele Industriesysteme anfällig sind, weil sie ältere, eingebettete Betriebssysteme verwenden, einschließlich Windows XP, Windows 2003 und Windows 2000. „Viele eingebettete Systeme können nicht gepatcht werden, und weil diese Systeme nicht gepatcht werden können und Exploits leicht verfügbar sind, werden sie regelmäßig angegriffen“, sagte er. „Es braucht einen ganzheitlichen Ansatz – es gibt keine Silberne Kugel.“
Datenschutzverletzungen nahmen 2016 um 40 % zu, laut einem im Januar veröffentlichten Bericht des Identity Theft Resource Center (Scottsdale, AZ) und CyberScout (San Diego). Die Anzahl der Verstöße erreichte 2016 einen Rekordhöchststand von 1083 und übertraf den fast rekordverdächtigen Wert von 780 Verstößen im Jahr 2015 bei weitem, wobei Diebstähle eine breite Palette von Unternehmen, Bildungseinrichtungen, Regierungs-/Militär-, Gesundheits-/Medizin- und Banken-/Finanzinstituten betrafen. Zum achten Mal in Folge waren Hacking, Skimming und Phishing die Hauptursache für Datenschutzverletzungen und machten 55,5 % der Gesamtverletzungen aus, ein Anstieg von 17,7 % gegenüber 2015, so der Bericht.
Der ganzheitliche Ansatz
Jüngste Angriffe wie WannaCry oder die große Störung in der Ukraine durch die Petya-Malware, die 2016 auftauchte, zielten auf kritische Infrastruktur ab, einschließlich Versorgungsunternehmen und anderen Regierungseinrichtungen. „Wenn Angriffe passieren, sickern sie typischerweise von der Quelle aus“, sagte Ken Modeste, Principal Engineer bei UL LLC (Northbrook, IL). Im Vergleich zu denen in der Ukraine haben Installationen in den USA und dem Rest Nordamerikas mehr Unterstützung vom FBI und anderen Regierungsbehörden, um kritische Operationen wieder hochzufahren, fügte er hinzu.
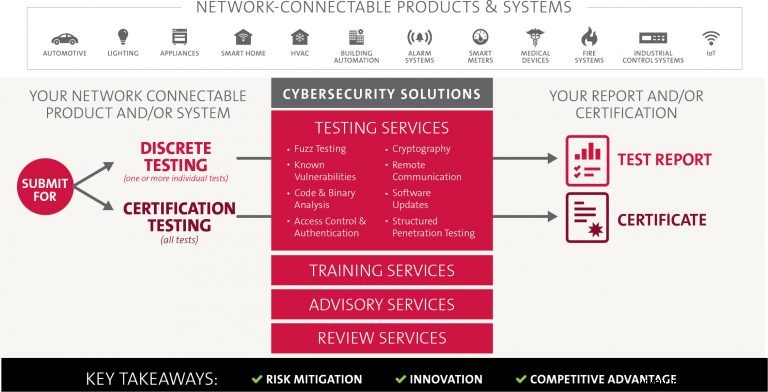
Im vergangenen Jahr veröffentlichte UL das UL Global Cybersecurity Assurance Program (UL CAP), das hilft, Sicherheits- und Leistungsrisiken zu mindern, die mit der Verbreitung vernetzter Geräte im Industrial Internet of Things (IIoT) einhergehen. UL CAP hilft Unternehmen, Sicherheitsrisiken gemäß der UL 2900-Serie von Cybersicherheitsstandards zu identifizieren und Methoden zur Risikominimierung in Industriesteuerungssystemen, Medizinprodukten, Automobil, Gebäudeautomation und anderen Bereichen vorzuschlagen.
„Standards, die wir in unseren Tests entwickelt haben, basieren auf [Best Practices von Unternehmen]“, sagte Modeste. Die Verwendung von fest codierten Passwörtern – also solchen, die in Geräten eingebettet sind und nicht geändert werden können – ist ein Beispiel dafür, was man nicht tun sollte, fügte er hinzu. „Das ist ein fundamentaler Fehler“, sagte er. „Ransomware gelangt über Phishing-Methoden in Organisationen. Sie klicken darauf, und die Malware beginnt sich zu verbreiten. So gelangt Ransomware meistens hinein.“
Mitarbeiter in Cybersicherheit zu schulen, ist ein großer Schlüssel zur Abwehr von Cyberangriffen. „Schulung ist ein monumentaler Weg, dieses Problem zu lösen. Phishing ist ein großes Problem. Die Bösen machen physische Aufklärung“, sagte Modeste. „Die Chancen stehen zu ihren Gunsten.“
Jüngste Ransomware-Angriffe haben die Verwundbarkeiten industrieller Umgebungen gezeigt, erklärte Henning Rudoff, Leiter Plant Security Services bei Siemens PLM Software (Plano, TX). „Um Anlagen, Systeme, Maschinen und Netze vor Cyberbedrohungen zu schützen, ist es notwendig, ein ganzheitliches, state-of-the-art Industriesicherheitskonzept zu implementieren – und kontinuierlich zu warten –, wie es beispielsweise durch IEC 62443 beschrieben wird“, sagte Rudoff. „Mit zunehmender Digitalisierung wird Industriesicherheit immer wichtiger.
„Industriesicherheit ist ein Kernelement der Digital Enterprise, dem Siemens-Ansatz auf dem Weg zur Industrie 4.0“, merkte Rudoff an. „Im Gegensatz zu früheren gezielten Angriffen auf fokussierte Ziele sind aktuelle Ransomware-Angriffe breit und können jeden Betreiber industrieller Netze betreffen.“
Siemens geht Cyberbedrohungen an vielen Fronten an, einschließlich der Schaffung seiner CSOC (Cyber Security Operations Centers) weltweit mit Sicherheitsoperationen in München, Lissabon und Milford, OH, wo Industriesicherheitsspezialisten weltweit Einrichtungen auf Sicherheitsvorfälle überwachen und mit geeigneten Gegenmaßnahmen reagieren (siehe „Securing Manufacturing Data in the Cloud“, Manufacturing Engineering, Juli 2016).
Was können Unternehmen noch tun, um Hacker daran zu hindern, Fertigungsbetriebe zu stören oder Regierungseinrichtungen und Versorgungsinfrastruktur zu infiltrieren? „Alle Ebenen müssen gleichzeitig und unabhängig geschützt werden – von der Werksebene bis zur Feldebene und von Zugangskontrolle bis Kopierschutz“, sagte Rudoff. „Deshalb bietet der Siemens-Ansatz zum umfassenden Schutz Verteidigung auf allen Ebenen – Defense in Depth.“ Dies basiert auf den Empfehlungen von ISA99/IEC 62443, dem führenden Standard für Sicherheit in industriellen Anwendungen.
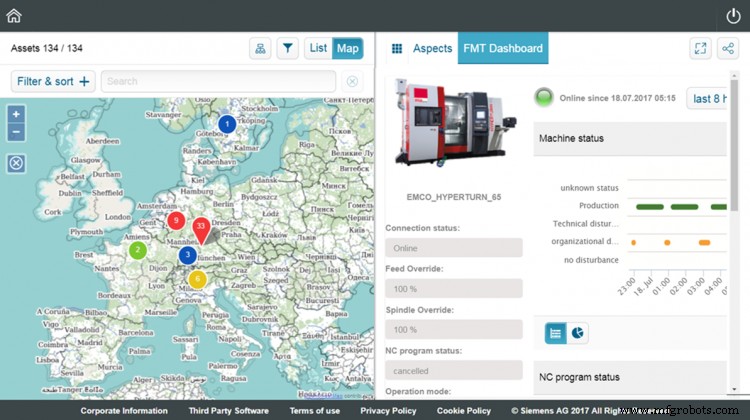
Dafür werden Siemens-Produkte und -Lösungen kontinuierlich weiterentwickelt, um sie sicherer zu machen, fügte Rudoff hinzu. Für seine eigenen Industrieprodukte hat Siemens ein ganzheitliches industrielles Sicherheitskonzept (HSC) definiert, basierend auf IEC 62443. „Das HSC schützt Integrität und bewahrt Vertraulichkeit der Entwicklungs- und Fertigungsumgebung. HSC-Maßnahmen werden in Entwicklungs- und Produktionsabteilungen entlang des Lebenszyklus von Produkten, Lösungen und Dienstleistungen definiert und überwacht.“
Siemens HSC hat fünf Hebel: Bewusstsein, state-of-the-art Funktionalität, Prozessverbesserung, Incident Handling und Sicherheit der Produkte, Lösungen, Dienstleistungen und der umgebenden IT-Infrastruktur, fügte Rudoff hinzu. „Siemens hat eine IEC 62443-Zertifizierung vom deutschen TÜV [Technischer Überwachungsverein] für seine Entwicklungsprozesse in den Divisionen Digital Factory und Process and Drives erhalten, was sein Engagement zum Schutz der eigenen Entwicklungsprozesse demonstriert. Zusätzlich wurden Industriesysteme wie PCS 7 gemäß IEC 62443-Standards zertifiziert.“
Das Anwenden von Produktupdates so schnell wie möglich und die Verwendung der neuesten Produktversionen werden dringend empfohlen, sagte Rudoff. „Zusätzlich dazu, unsere eigenen Industrieprodukte sicherer zu machen, bietet Siemens erweiterte Sicherheitsfunktionen für unsere Automatisierungsprodukte sowie unsere eigenen Netzwerksicherheitsprodukte und Sicherheitsdienstleistungen. Sicherheitsfunktionen von S7-Controllern umfassen beispielsweise Know-how-Schutz von SPS-Programmblöcken, Kopierschutz, Zugriffsschutz und Kommunikationsintegrität. Netzwerksicherheitsprodukte von Siemens [wie die Scalance- und Ruggedcom-Linien] unterstützen Anwendungsfälle für Remote-Zugriff, demilitarisierte Zonen, sichere Redundanz und Zellenschutz“, sagte Rudoff.
Siemens Plant Security Services repräsentiert einen ganzheitlichen Ansatz, sagte er. Bedrohungen und Malware werden frühzeitig erkannt, Schwachstellen analysiert und umfassende Sicherheitsmaßnahmen eingeleitet. „Kontinuierliche Überwachung gibt Anlagenbetreibern Transparenz bezüglich der Sicherheit ihrer Industrieanlage.“
Sicherheit mit Cybersicherheit integrieren
Die globale Bedrohung durch Ransomware hat das Gefühl der Selbstzufriedenheit der Industrie beendet. „NotPetya zielte erfolgreich auf die kritische Infrastruktur der Ukraine ab und betraf über 80 andere Länder; am härtesten getroffen waren Deutschland, Russland und das Vereinigte Königreich“, merkte Crosby von Spohn Security Solutions an, der sagte, 49 % der US-Unternehmen hätten dedizierte IT/Datensicherheitsprogramme. „In Europa waren die höchsten Prozentsätze, die ich gesehen habe, 37 % für das Vereinigte Königreich und 34 % für Deutschland. Angesichts der Funktionsweise von NotPetya besteht die Möglichkeit, dass weitere Angriffe mit während der Mimikatz-Phase [ein von Hackern genutztes Tool] erbeuteten Zugangsdaten auftreten. Basierend auf einer Tripwire-Umfrage werden die meisten Organisationen nicht viel besser vorbereitet sein, wenn das passiert, als sie vor WannaCry und NotPetya im Mai und Juni waren.“
Bei den Petya/NotPetya-Angriffen wurde weit verbreitete Verschlüsselungsmalware auf Distributed Denial of Service (DDoS) gegen die betroffenen Unternehmen gerichtet, merkte Lee Lane, Chief Product Security Officer bei Rockwell Automation Inc. (Milwaukee) an. „Das hat Unternehmen wie Maersk, FedEx und ein paar Life-Science-Unternehmen wirklich geschadet. Mit Denial of Service bringen sie eine Menge Server dazu, gleichzeitig Ziele anzugreifen. Das wäre ein anderer Angriffsstil, aber er hätte enorme Auswirkungen“, sagte Lane. „Sie kommen herein und verhindern, dass das Endziel operieren kann.“
Solche Abschaltungen behindern nicht nur die direkt betroffenen Unternehmen, sondern haben auch einen Kettenreaktionseffekt, sagte er. „Denken Sie daran, was [passieren würde] ohne Ihre Fertigungs-ERP [Enterprise Resource Planning]-Software“, sagte Lane. „Es würde alle Aufträge, alle Fertigungspläne und Informationen darüber, wohin Sie versenden, wegnehmen.“
Der bösartige Code – sei es Ransomware, DDoS oder Zero-Day-Malware wie der Stuxnet-Code, der ruht und in verzögertem Zustand liegt, bis er aktiviert wird – wird von einer breiten Palette von Cyberangreifern eingesetzt. „Es gibt viele sogenannte ‚bad actors‘, alles von Nationalstaaten, die Lockheed oder andere Rüstungsunternehmen angreifen wollen, bis hin zu einem, den viele übersehen: Insidern, Mitarbeitern innerhalb eines Unternehmens“, sagte Lane.
Terrorgruppen wie ISIS und Hacktivisten zielen auch auf kritische Infrastruktur wie Stromnetze und Versorgungsunternehmen ab, sagte er. „Ein aktueller IBM-Sicherheitsbericht stellte fest, dass von 2015 bis 2016 ein Anstieg von 110 % bei der Anzahl der Angriffe verzeichnet wurde, und das ist nur das, was gemeldet wurde“, fügte Lane hinzu.
Rockwell Automation, ausschließlich auf industrielle Automatisierung fokussiert, entwickelt nicht nur die Hardware und Software, die mit der Integration von Sicherheit und Security verbunden sind, sondern bietet Kunden auch Beratung zu Industriesicherheit, Automatisierung und Cybersicherheit. „Sie brauchen die richtigen Leute, Prozesse und die richtigen Werkzeuge“, sagte Lane, „und das Gleiche gilt für Cybersicherheit. Sie müssen Leute haben, die Ihre Netze verteidigen können.“
Die Identifizierung und Dokumentation von Assets ist ein wichtiger Ausgangspunkt, sagte er. „Cyberbedrohungen sind real, nehmen zu und können materiellen Schaden anrichten“, merkte Lane an. „Sie müssen die Kritikalität des Assets identifizieren und bewerten.“ Die Verwendung des Cybersecurity Frameworks des National Institute of Standards and Technology ist auch ein guter Startpunkt, fügte Lane hinzu.
Rockwell bietet seine FactoryTalk Asset Manager Software zusammen mit Sicherheitsfunktionen und Härtung für Cybersicherheitsschutz an. „Bevor Sie ein Automatisierungssystem erwerben, sprechen Sie mit einem Unternehmen und prüfen Sie, ob es ein Sicherheitsprogramm hat. Planen Sie, wie Sicherheitsfunktionen und Härtung im Unternehmen umgesetzt werden“, sagte Lane. „Suchen Sie nach Produkten mit Härtungsfunktionen, die besser in der Lage sind, einem Cyberangriff standzuhalten. Zum Beispiel: Wenn Sie von einem Datensturm getroffen wird, fährt Ihr Kommunikationssystem einfach herunter oder geht in den Ruhezustand?“
Einige Schutzmaßnahmen umfassen die Fähigkeit, Änderungen an Hardware wie Rockwells ControlLogix-Steuerungssystemen zu erkennen, die Bediener auf das Vorhandensein von Malware aufmerksam machen können, sodass sie das System herunterfahren und/oder das Problem beheben können. „Sie können die SPS per Passwort schützen“, sagte Lane. „Es gibt einen Schlüsselschalter an der Steuerung. Jede SPS hat einen Port sowie einen Keyport-Schalter.“ Das System gibt Benutzern auch eine Archivfunktion, die bei der Wiederherstellung hilft. Automatische oder kontrollierte Wiederherstellung aus solchen Situationen ist ein Schlüsselfeature fortschrittlicher Cybersicherheitstools.
„Heute haben wir Sicherheitssysteme, die seit Jahren in der Fertigung sind. Wenn Sie einen Cyberbruch haben, können Sie sich nicht auf viele dieser Sicherheitssysteme verlassen“, sagte Lane. „Beides zusammenzuführen ist kritisch. Es ist die richtige Praxis. Sicherheit und Security waren traditionell getrennt.“
Das UL CAP-Programm gibt Nutzern Richtlinien und Werkzeuge zur Bekämpfung von Cyberbedrohungen. Im vergangenen Jahr veröffentlichte UL die erste Ausgabe seines UL CAP-Standards, und UL testet heute 35 Produkte, merkte Modeste an. „Sie haben Anti-Malware-Tools und fangen an, mehr Ransomware-Tools hinzuzufügen“, sagte er. Betriebssystemkontrollen wie das Verhindern des Überschreibens des Boot-Rekords oder der Administration des Dateisystems sind wichtig, sagte er. „Immer mehr Tools kommen, und es gibt Sensoren, die in vielen verschiedenen Produkten eingesetzt werden.“
Im Verborgenen lauern
In einigen Fällen werden Cyberangriffe erst lange nach dem Eindringen entdeckt, was die Lösung noch schwieriger macht. Cyberangreifer installierten 2015 erfolgreich Malware auf der Firmware von Cisco-Routern, auf Systemen der National Security Agency (NSA) und sogar in elektronischen Komponenten, die in militärischen Anwendungen verbaut waren, merkte Steve Chen, Mitgründer und CEO von PFP Cybersecurity (Vienna, VA), ehemals Power Fingerprinting Inc., an.
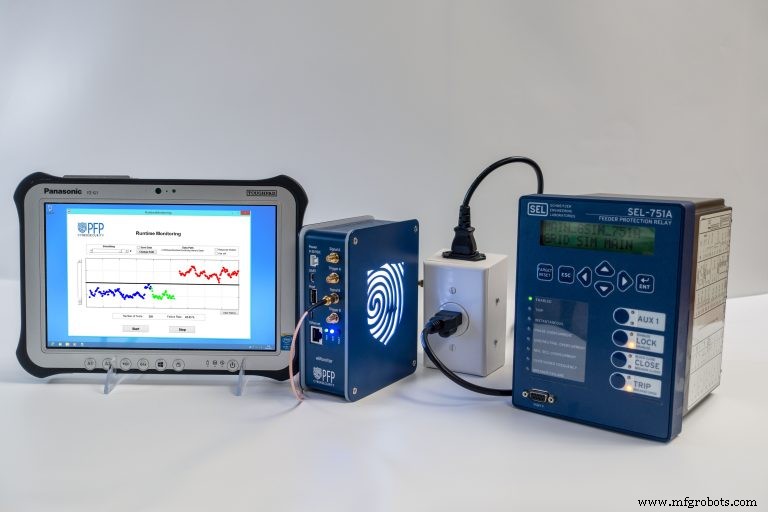
PFP's Cybersicherheitssystem nutzt Geräteüberwachung, Signalverarbeitung mit Radiofrequenz (RF), Big-Data-Analysen und Laufzeit-Erkennungs- und Behebungstools. Mit Technologie, die von Virginia Tech lizenziert wurde, begann PFP Cyber, einige Regierungsaufträge zu erhalten, und erhielt letztes Jahr vier neue Patente zusätzlich zu zwei zuvor lizenzierten Patente für sein Cybersicherheitssystem, sagte Chen.
„Wir nutzen Anomalieerkennung statt Signaturerkennung“, sagte Chen. „Die nächste Herausforderung ist, wie man Malware schneller erkennt. Die sogenannte Erkennungslücke beträgt typischerweise etwa 200 Tage. Unser Glaube ist, dass wir einen Angriff erkennen und beheben können, und wir haben das demonstriert.“
PFP zeigte sein System auf der Black Hat USA Konferenz, die im Juli in Las Vegas stattfand. „Sie können einen Angriff nicht verhindern“, sagte Chen. „Sie müssen davon ausgehen, dass Sie angegriffen werden.“ Das Unternehmen hat zwei Bereitstellungsmodelle: eines intern im Gerät und andere extern, fügte er hinzu.
„Wenn wir innen sind, können wir [Anomalien] erkennen und automatisch beheben“, sagte Chen.
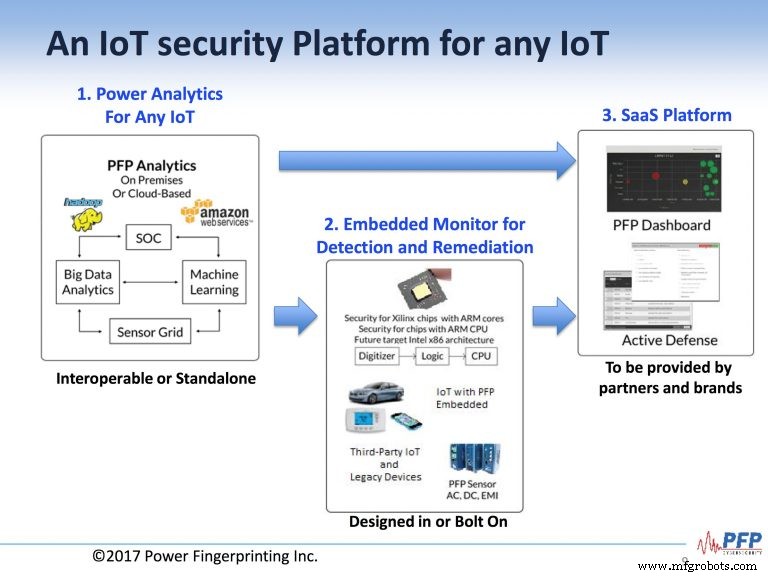
PFP zielt darauf ab, eine Sicherheitsplattform für IoT-Geräte anzubieten, die cloudbasierte Software und Dienste oder On-Premises-Software nutzt, mit ihrer RF-Scanning-Technologie zur Erkennung und Behebung von Malware. Das PFP Dashboard des Unternehmens wird in einer SaaS-Plattform (Software-as-a-Service) verwendet, die von seinen Partnern bereitgestellt wird.
„Wir versuchen zu emulieren, was der Stuxnet ist“, sagte Chen. „Er kann nicht gesehen werden.“
Zusätzlich zur Malware-Erkennung könnte das System für die Erkennung gefälschter Chips ohne Öffnen der Versandboxen verwendet werden, sagte Chen. „In diesem Fall kann der Kunde sie blind testen. Es macht einen weichen Scan des Speicherchips.“ Das könnte Unternehmen, die ihre Produkte in großen Mengen aus dem Ausland beziehen, potenziell viel Geld sparen, fügte er hinzu.
„Wir haben ein Patent darauf angemeldet. Wir verwenden denselben Prozess, dieselbe Mathematik, dieselbe Lösung“, sagte Chen. „In diesem Fall geben wir einfach Energie, Radiofrequenz, in ein Gerät, das nicht eingeschaltet ist.“
Chen hofft, die Technologie von PFP schließlich an Halbleiterhersteller zu lizenzieren. Das Cybersicherheitskit des Unternehmens zielt derzeit auf Unternehmens- und Regierungsanwendungen ab, aber das Ziel ist, eine Antenne für Cisco-Router herauszubringen, die Ziel von Firmware-Implantat-Angriffen waren.
„Für den Heimanwender war unser Plan, einen tragbaren Scanner herauszubringen“, sagte Chen. „Die Welt wird sicherer. Im Moment gibt es bei all den IoT-Geräten keine Sicherheit.“
Automatisierungssteuerung System
- Industrieller 3D-Druck treibt Massenfertigung hin zu additiven Technologien
- IoT absichern: Ihr Netzwerk vor Cyber Attacken schützen
- Beschleunigte Adoption des Internet of Robotic Things (IoRT)
- Industrial IoT absichern: Praktische Strategien für Cyber-Physische Systeme
- Die wachsende Bedrohung durch Kill-Chain-Angriffe auf IoT-Geräte – Was Unternehmen wissen müssen
- Nordamerikanische Versorger: Sind sie sicher gegen fortschrittliche Cyber-Angriffe?
- Bessere Leben für globale Lieferkettenarbeiter sichern: Jenseits von Technologie und Compliance
- Ransomware-as-a-Service: Wie cloud-basierte Lieferketten leicht angegriffen werden
- Accelerate-Projekt startet mit strategischem Outsourcing
- MEP optimiert Luftfahrtfertigung: Grate und scharfe Kanten eliminieren