



IoT-Gerätesicherheit: Selber bauen oder kaufen? Ihr Unternehmen vor Cyberbedrohungen schützen
Das Internet der Dinge (IoT) bietet kleinen und mittleren Herstellern (SMMs) viele Chancen: IoT in Anlagen und Prozesse zu integrieren oder mit innovativen Produkten in den IoT-Markt einzusteigen. Das Spektrum verfügbarer IoT-Produkte ist breit und wächst stetig. Beim Einstieg in die IoT-Welt hilft es, auf potenzielle Cybersicherheitsfallen vorbereitet zu sein – sei es im Risikomanagement bei der Einführung von IoT in die eigene Umgebung oder bei Produktdesign und Support als Anbieter. Das NIST-Programm Cybersecurity for the Internet of Things liefert die Informationen, die SMMs brauchen, um diese potenziell turbulenten Gewässer zu navigieren.
IoT und Risikomanagement
Bevor Sie smarte Thermostate für Mitarbeiterkomfort installieren, smarte Kaffeemaschinen in Pausenräumen aufstellen oder neueste Industrial Control System (ICS)-Technologie in der Produktion einsetzen: Erkennen Sie die Implikationen. Sie haben vielleicht ein robustes Informationssicherheitsprogramm für Ihre klassische IT – aber diese Tools, Prozesse und Verfahren werden bei IoT-Einführung wahrscheinlich angepasst werden müssen. Wesentliche Unterschiede:
- Interaktion mit der physischen Welt. IoT-Geräte besitzen Sensoren (Umgebungsdaten erfassen) oder Aktoren (reale Objekte bewegen/verändern). Sensoren generieren potenziell sensible Daten – wissen, was wohin fließt, ist kritisch. Ein kompromittierter Aktor könnte einem Angreifer erhebliche Störungen ermöglichen – denken Sie an smarte Türschlösser, deren Steuerung unklar ist.
- Herausforderung für konventionelles IT-Management. IoT-Geräte sind oft „Black Boxes“, die interne Prozesse verbergen und sich nicht wie Server, Desktops oder Firewalls mit Agenten ausstatten oder abfragen lassen. Gängige IT-Management-Praktiken versagen hier – besonders bei Skalierung („at scale“).
- Fehlende gängige Cybersecurity- und Datenschutzfunktionen. IoT-Geräte unterstützen oft kein Logging/Monitoring, keine sicheren Updates für neu entdeckte Schwachstellen, keine kryptografischen Fähigkeiten zum Schutz sensibler Daten. Man kann nicht davon ausgehen, dass sie dieselben Sicherheitsfähigkeiten wie IT-Geräte im selben Netz besitzen.
SMMs, die IoT einführen, müssen diese Herausforderungen adressieren. Als Anbieter am IoT-Markt kann das Verständnis dieser Herausforderungen eine Chance sein, Produkte mit besserer Kundenerfahrung zu entwickeln.
IoT-Sicherheitsrisiko managen
Bei der Einführung von IoT-Technologie sollten SMMs drei Ziele verfolgen:
- IoT-Gerätesicherheit schützen – Gerät vollständig unter Kontrolle des Eigentümers, nicht ausnutzbar für Netzwerkzugriff oder Botnet-Teilnahme.
- Datensicherheit schützen – Von IoT-Geräten generierte Daten nicht preisgeben oder verändern, weder auf dem Gerät, noch bei Übertragung im Netzwerk oder an Cloud-Dienste.
- Privatsphäre von Einzelpersonen schützen – Sensible Informationen, die IoT-Produkte erfassen/erzeugen, im Blick behalten und nachvollziehen, wohin diese Daten fließen.
Diese Ziele sind in NISTIR 8228, Considerations for Managing Internet of Things (IoT) Cybersecurity and Privacy Risks formuliert und mit aktuellen IoT-Produkten oft schwer zu erreichen. Organisationen, die das NIST Cybersecurity Framework (CSF) anwenden oder Sicherheitsanforderungen per NIST SP 800‑53 definieren, finden in NISTIR 8228 eine Reihe von Herausforderungen, die IoT-Geräte beim Erreichen der CSF- und SP-800‑53-Ziele darstellen. Beispiel: Control SI-2 (Flaw Remediation) aus SP 800‑53 kann nicht von IoT-Geräten erfüllt werden, die keine sicheren Software/Firmware-Updates unterstützen. Ebenso können viele IoT-Geräte nicht so analysiert werden, wie es der CSF-Unterkategorie DE.CM-8 (Vulnerability Scans) erfordert.
Die drei Ziele sollten in die Auswahl und das Management von IoT-Produkten einfließen, da deren Sicherheitsfähigkeiten zur Erfüllung der Gesamtsicherheitsanforderungen der integrierten Systeme beitragen.
Sicherheitslage Ihrer IoT-Produkte verbessern
Wenn Sie IoT-Produkte entwickeln, hilft Bewusstsein für Cybersicherheitsherausforderungen bei Design, Entwicklung und Support. Die drei Ziele gelten auch hier. Ein durchdachter Ansatz führt zu besser handhabbaren, sichereren Produkten – sowohl in der Design-/Entwicklungsphase als auch im Support nach Markteinführung, wie in NISTIR 8259, Foundational Cybersecurity Activities for IoT Device Manufacturers illustriert.
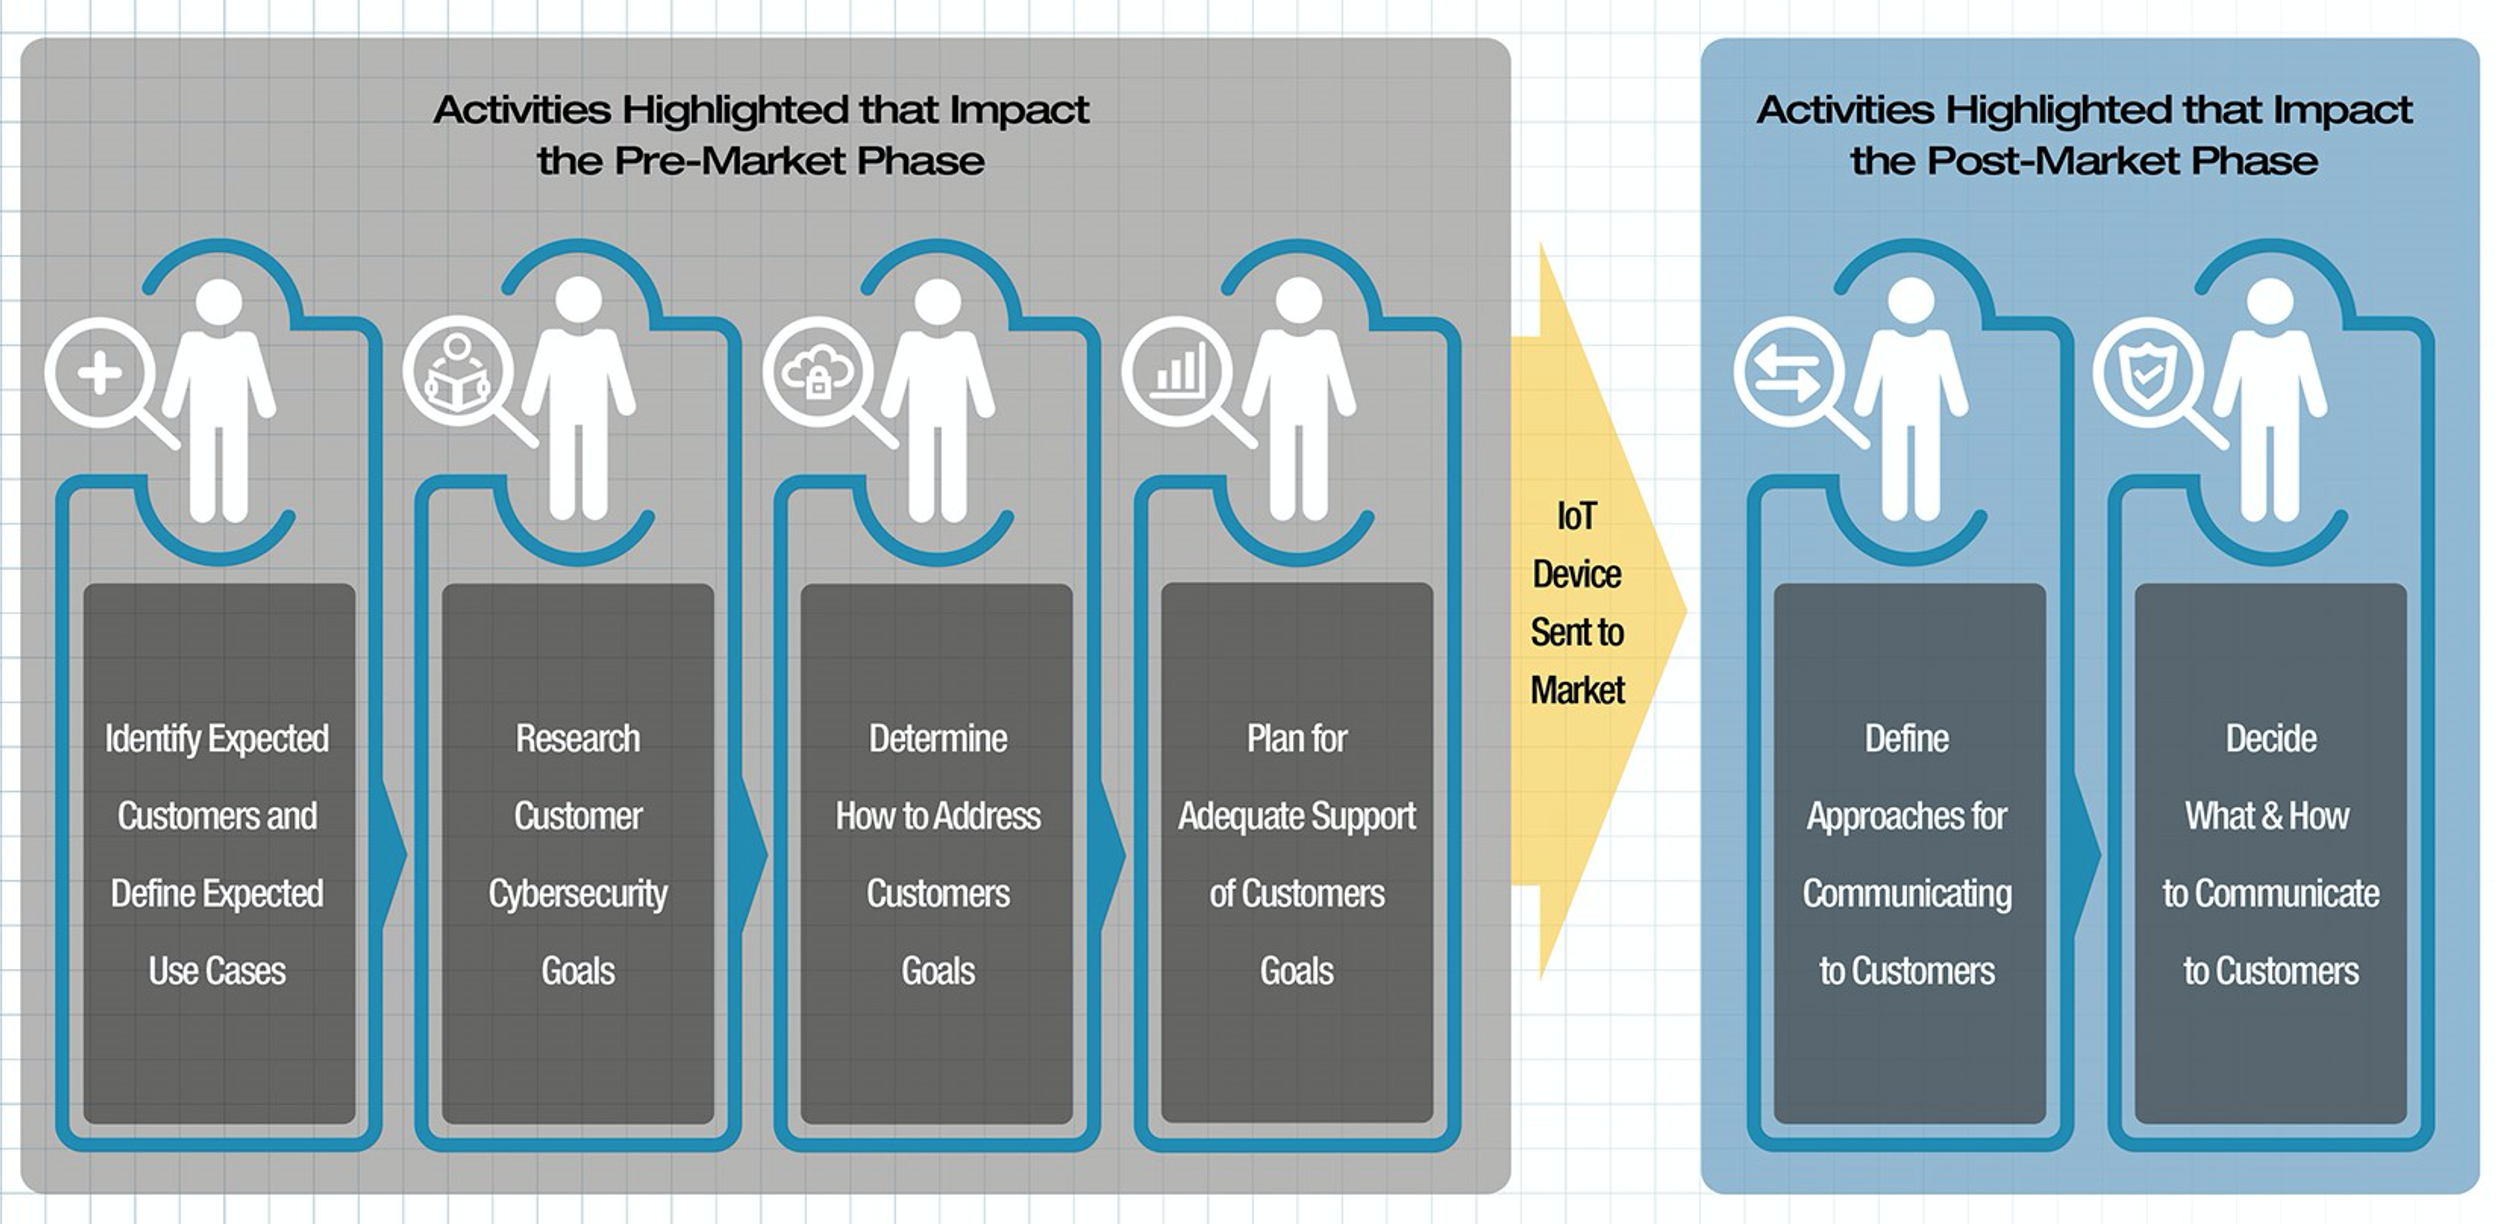
Die Kern-Baselines definieren Gerätefähigkeiten und unterstützende Maßnahmen über ein Bedarfsspektrum:
Technische Cybersecurity-Fähigkeiten
| Fähigkeit | Beschreibung |
|---|---|
| Geräteidentifikation | Das IoT-Gerät kann logisch und physisch eindeutig identifiziert werden. |
| Gerätekonfiguration | Die Softwarekonfiguration kann geändert werden – nur durch autorisierte Entitäten. |
| Datenschutz | Das Gerät schützt gespeicherte und übertragene Daten vor unbefugtem Zugriff und Manipulation. |
| Logischer Zugriff auf Schnittstellen | Lokale und Netzwerkschnittstellen, Protokolle und Dienste sind auf autorisierte Entitäten beschränkt. |
| Software-Update | Software kann nur durch autorisierte Entitäten über einen sicheren, konfigurierbaren Mechanismus aktualisiert werden. |
| Cybersecurity-Status-Bewusstsein | Das Gerät kann über seinen Sicherheitsstatus berichten – zugänglich nur für autorisierte Entitäten. |
Nicht-technische Unterstützungsfähigkeiten
| Fähigkeit | Beschreibung |
|---|---|
| Dokumentation | Fähigkeit des Herstellers/Unterstützers, cybersecurity-relevante Informationen über den gesamten Gerätelebenszyklus zu erstellen, sammeln, speichern. |
| Informations- und Abfrageempfang | Fähigkeit, kundenseitige Informationen und Anfragen zur Gerätesicherheit entgegenzunehmen. |
| Informationsverbreitung | Fähigkeit, Sicherheitsinformationen zum Gerät zu verbreiten und zu verteilen. |
| Bildung und Sensibilisierung | Fähigkeit, Kunden für sicherheitsrelevante Aspekte, Überlegungen und Features des Geräts zu sensibilisieren und zu schulen. |
Planungsaktivitäten in Kombination mit technischen und nicht-technischen Baselines helfen SMMs, Produkte zu entwickeln, die sowohl sicherer als auch besser unterstützt sind – damit Kunden Ihre IoT-Innovationen nutzen können, während ihre Risikomanagement-Herausforderungen begrenzt bleiben.
Hilfreiche Informationen
Das NIST-Programm Cybersecurity for the Internet of Things hat sich in den letzten Jahren intensiv mit der Community ausgetauscht und eine umfangreiche Leitfadensammlung zu IoT-Cybersicherheitsherausforderungen erstellt. Ob Sie als SMM Ihre Abläufe durch IoT-Integration verbessern oder mit neuen Produkten in den Markt eintreten – zahlreiche Ressourcen und Publikationen unterstützen Sie.
NISTs Cybersecurity for IoT freut sich über Hersteller-Feedback: iotsec@nist.gov.
Industrietechnik
- IoT-Sicherheits-Alarm: Umfrage zeigt 84 % erwarten Breach
- IoT-Geräte-Schwachstellen machen Smart Home angreifbar: Die Credential-Compromise-Bedrohung
- Embedded Hardware Hacking für IoT-Geräte: Tools, Techniken und Business-Implikationen
- Industrial IoT Security: Steigende Bedrohungen und die Notwendigkeit integrierter IT/OT-Schutz – Teil 1
- Wie 5G-Adoption IoT-Sicherheit erhöht: Was Sie wissen müssen
- Zero Trust: Die ultimative Verteidigung für IoT-Gerätesicherheit
- IoT-Sicherheit entmystifiziert: Ihre vernetzten Geräte schützen
- Top 5 IoT-Entwicklungsherausforderungen & wie man sie meistert
- Industrial IoT Security: Herausforderungen meistern und robuste Lösungen implementieren
- Edge-Geräte: Brücken zwischen lokalen Netzwerken und Cloud für nahtlosen IoT-Datenfluss