



Industrial IoT Security: Herausforderungen meistern und robuste Lösungen implementieren
Das exponentielle Wachstum des Industrial IoT verläuft gemäß aktuellen Prognosen. Auf dem Weg zu einer Welt mit über 75 Milliarden vernetzten Geräten bis 2025 werden fast ein Drittel in industriellen Anwendungen innerhalb der Fertigung eingesetzt. Doch während die Chancen in diesem Markt – besonders bei cloudbasierten Drittanbieter-Services – weiter wachsen, sticht ein Thema weniger als Wachstumsbarriere denn als nicht zu ignorierende Warnflagge hervor: die allgegenwärtige Sicherheitsanforderung.
Wöchentlich gibt es neue Berichte über Datenschutzverletzungen in größeren Datenbanken als je zuvor und bei Unternehmen, die als sicher vor solchen Eingriffen galten. Ebenso beunruhigend sind Fälle, in denen Unternehmen gesammelte Daten auf Arten speicherten oder nutzten, die nie von den Personen und Unternehmen beabsichtigt waren, die ihnen die Daten anvertraut hatten. Mit der beschleunigten Geräteverbreitung könnte das Problem schlimmer werden, bevor es sich bessert.
In diesem Artikel diskutieren wir gängige Schwachstellen in Industrial-IoT-Netzwerke sowie deren Behebung, um die Sicherheit Ihres Netzwerks und Unternehmens zu gewährleisten.
Wie wir hierher kamen
Es gibt zwei grundlegende Gründe, die erklären, wie Industrial IoT in dieses Dilemma geriet. Einer basiert auf einfacher Mathematik: Mit der exponentiell steigenden Anzahl eingesetzter Geräte und dem Druck auf Dienstanbieter, sowohl Geräte als auch Plattformen zügig bereitzustellen, riskierte die Branche, sich selbst zu überholen und mehr zu tun, als Sicherheitsinitiativen und -protokolle absorbieren und darauf reagieren konnten.
Der zweite Grund ist ein Problem, das andere neue und wild erfolgreiche Technologien in der Vergangenheit plagte: Sicherheit musste bisher nie auf Maschinenebene adressiert werden. Daher waren keine Standards oder Protokolle entwickelt worden. In vielerlei Hinsicht bedeutete dies, dass Anbieter sie ad hoc adressierten, wenn sie darauf stießen, den vom Kunden gewählten Drittanbieter-Sicherheitsdienst nutzten oder sich sogar ausschließlich auf die internen Sicherheitsmaßnahmen des Kunden verließen – die oft selbst unzureichend waren.
Hinzu kommt, dass viele Dienstanbieter Firmware-Upgrades langsam oder unregelmäßig einspielen, da der Drang nach neuer und verbesserter Kernfunktionalität oft Vorrang hat. Unabhängig davon, wie das Problem entstanden ist: Es ist eines der heißesten Themen der Branche heute und eines, mit dem viele zu kämpfen haben.
Standorte von Sicherheitsbedenken
Da Hacker im Umgang mit denselben Datentools und KI-Technologien wie die Erbauer von IoT-Systemen immer raffinierter werden, wächst das Risiko von Datenschutzverletzungen. Innerhalb einer Fabrik und ihrer vernetzten Systeme gibt es mehrere Orte, an denen ein Einbruch erfolgen kann:
- Unsichere Web-Interfaces: Der Ort, an dem Nutzer mit IoT-Geräten interagieren, leidet unter Problemen wie unzureichenden Standardpasswörtern, Sperr- und Sitzungsmanagement-Problemen sowie Anmeldedaten-Exposition im Netzwerk.
- Unsichere Netzwerkdienste: Hier können Angreifer über offene Ports, Pufferüberläufe und Denial-of-Service-Angriffe Zugriff auf das Netzwerk selbst erlangen.
- Schwache Verschlüsselung: Schwache oder gar keine Verschlüsselung ermöglicht Eindringlingen, Daten während des Austauschs zwischen Geräten abzufangen.
- Unsichere mobile Interfaces: Da viele Unternehmen Field Service als Erweiterung ihres Fertigungsbetriebs für Reparatur und Wartung anbieten, leiden mobile Schnittstellen unter denselben Verschlüsselungs- und Authentifizierungsproblemen.
Herausforderungen der IIoT-Sicherheit
Viele Unternehmen haben bereits schwache oder unzureichende Sicherheit, was die IoT-Anbieter, die sowohl Services als auch Geräte liefern, unter Druck setzt. Mehr als 50 % aller kritischen Infrastrukturbetriebe nutzen veraltete Microsoft-Software, und ganze 40 % aller Industriestandorte nutzen das öffentliche Internet.
Dies macht Maschineninfiltration zu einem Schlüsselrisiko, da sich Geräte vermehren: Raffinierte Hacker könnten theoretisch Zugriff auf eine gesamte Fabrik erlangen und die Produktionskapazitäten über längere Zeit schwerwiegend stören oder beschädigen. Es könnte auch physisch gefährliche Bedingungen als direkte oder indirekte Folge eines Einbruchs schaffen.
Legacy-Sicherheit ist ebenfalls ein Thema. Ein zentrales Wertversprechen der Industrial-IoT-Implementierung ist, dass Bestandsanlagen mit IoT-Geräten nachgerüstet werden können. Dies ermöglicht längere Gerätelebenszyklen und volle Integration für den Aufbau einer Smart Factory, ohne teure Kapitalausgaben für neue Anlagen auszulösen. Doch die Entscheidung muss mit sorgfältiger Prüfung einhergehen, welche Geräte für den Einsatz im System ordnungsgemäß gesichert werden können – ein Kompetenzbereich, den ein Unternehmen möglicherweise nicht hat und nicht einmal erkennt, dass es ihn braucht.
Fehlende Standards und Protokolle in einer Branche, die noch in den Kinderschuhen steckt, aber astronomisch wächst, behindern auch den kohärenten Sicherheitsfortschritt. Die Erwartung ist, dass IoT-Dienstanbieter als Geschäftsgemeinschaft zusammenkommen und sich selbst regulieren, um Standards und Protokolle für alle Entwicklungen zu etablieren.
Dies würde die Chance konkurrierender oder sich überlappender "lokaler" Protokolle eliminieren und für den Kunden am kosteneffektivsten sein. Bis dahin macht der Mangel an Standards ad-hoc-Sicherheit zur Norm und belastet die Fähigkeiten des bestehenden Sicherheitssystems des Kunden, das möglicherweise ohnehin eigene Schwächen hat.
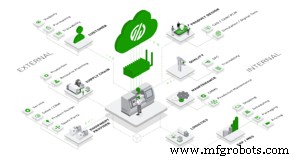
Industrial IoT Sicherheitslösungen
Über 40 % aller Verstöße bestehen aus Malware- oder Brute-Force-Angriffen. Es gibt jedoch zahlreiche weitere Eindringformen. Aufgrund der vielen Wege, auf denen Geräte und Systeme eines Unternehmens angegriffen werden können, wird Sicherheit als vierstufig betrachtet: Gerät, Kommunikation, Cloud und Lebenszyklusmanagement. Aufgrund des Tempos, mit dem die Branche gewachsen ist, verkompliziert dies Sicherheitslösungen, da es keine End-to-End-Out-of-the-Box-Sicherheitslösung gibt.
Doch es gibt Schritte, die Anbieter und Unternehmen in der Zwischenzeit unternehmen können, während End-to-End-Lösungen entwickelt werden.
Ein solcher Schritt wäre die Segmentierung des IT-Netzwerks, sodass alles, was Anlagen steuert, in einem separaten Netzwerk vom Rest der IT-Infrastruktur des Unternehmens gehalten wird.
Ein zweiter Schritt, den Dienstanbieter unternehmen können, ist die Sicherstellung der "Basics": Grundlegende Strukturen wie Anmeldesperre nach wenigen Versuchen und Standardzugangsdaten, die bei der Aktivierung geändert werden müssen, helfen, den Zugriff am Web-Interface abzusichern. Ebenso begrenzen strenge Passwortregeln und Zwei-Faktor-Authentifizierung unbefugten Zugriff.
Auf IT-Ebene sorgt die Gewährleistung, dass Dienste nicht anfällig für Pufferüberläufe sind und Ports bei Nichtgebrauch geschlossen sind, für das Schließen von Einfallstoren. Dieselbe Vorsicht kann in mobile Geräte-Interfaces für Passwort-, Sperr- und Standardpasswort-Regeln eingebaut werden. Und natürlich hilft bessere Disziplin bei der Erstellung und Bereitstellung von Firmware-Upgrades, Systemdegradation zu reduzieren.
Vielleicht der größte Schritt, um Sicherheitsbedenken proaktiv zu begegnen, wäre die branchenweite Zusammenarbeit hin zu Selbstregulierung bei der Entwicklung von Industriestandards und -protokollen. Durch die Definition einer Basisarchitektur für viele der oben genannten Themen und die Standardisierung und Verpflichtung ihrer Einhaltung würden Dienstanbieter und ihre Entwicklungsteams von kleineren Sicherheitsfragen befreit und könnten sich auf größere, intensivere Sicherheitsfragen konzentrieren, sobald diese sich entwickeln.
Das Setzen grundlegender Standards würde ein minimales Sicherheits-"Fundament" unter alle Systeme legen, um sowohl die Unternehmen, die die Dienste erwerben, als auch die Anbieter beim Einsatz von Systemen in Unternehmen mit unzureichenden oder schwachen Sicherheitssystemen zu schützen.
Sicherheitsherausforderungen wachsen mit IoT weiter
Die Sicherheitsherausforderungen für Industrial-IoT-Dienstanbieter und ihre Kundenunternehmen wachsen. Viele betonen die Sicherheitsseite der Gleichung nicht stark genug, verpassen dadurch aber Chancen. Viele Führungskräfte haben angekündigt, sie wären bereit, mehr für IoT-Geräte und -Services zu zahlen, wenn Sicherheitslösungen Teil des Pakets wären. Doch während die Branche weiter wächst, werden neue Services, die Sicherheit als Teil der Plattform beinhalten, oder starke Partnerschaften mit Drittanbieter-Sicherheitsanbietern eine stärkere Marktposition gewinnen.
Industrietechnik
- Industrial IoT absichern: Ein praktischer Fahrplan
- Swissbit präsentiert Cutting-Edge Hardware Security für IoT Devices auf it-sa
- Hardware Security Leads IIoT mit Tamper-Resistance, Faster Market Entry und Strong Protection für Manufacturing, Transport und Utilities
- Die 6-Billionen-Dollar-Zukunft sichern: Warum IoT-Standards und Regulierung entscheidend sind
- Cyber-Risiken von IoT mindern: Strategien und Versicherungslösungen
- Industrial IoT Security: Steigende Bedrohungen und die Notwendigkeit integrierter IT/OT-Schutz – Teil 1
- Industrielle Steuerungssystem-Sicherheit, Medizinprodukte und verborgene Cyber-Bedrohungen
- Software-Tests für IoT-Geräte: Zentrale Herausforderungen & Lösungen
- 5G & IoT: Treiber für Next-Gen Supply Chain Resilienz
- 5 wesentliche Unterschiede zwischen Industrial IoT und Consumer IoT