



Entwicklung einer robusten Cloud Security Policy
Was ist eine Cloud Security Policy?
Jedes Unternehmen, das Cloud Assets schützen will, braucht eine Cloud Security Policy. Policy hält Cloud Data sicher & ermöglicht schnelle Response auf Threats & Challenges.
Dieser Artikel erklärt den Wert von Cloud Security Policies. Erfahren Sie, was sie abdecken, welche Benefits sie bieten & wie man eine für das eigene Business schreibt.
Definition
Formale Guideline für Company Operations in der Cloud. Definiert Security Strategy & leitet alle Entscheidungen zur Sicherheit von Cloud Assets. Spezifiziert:
- Data Types die in die Cloud dürfen (und welche nicht)
- Wie Teams Risiken pro Data Type adressieren
- Wer entscheidet über Workload Shifts zur Cloud
- Wer authorized ist für Data Access/Migration
- Regulation Terms & Current Compliance Status
- Proper Responses auf Threats, Hacking Attempts, Data Breaches
- Rules um Risk Prioritization
Vitaler Bestandteil des Security Programs. Policies gewährleisten Integrity & Privacy von Information & helfen Teams, schnelle richtige Entscheidungen zu treffen.
Notwendigkeit einer Cloud Security Policy
Cloud Computing bietet viele Benefits, aber Safety Concerns:
- Fehlende Security Controls in Third-Party Setups
- Poor Visibility in Multi-Cloud Environments
- Ample Room für Data Theft & Misuse
- Clouds = Common Targets für DDoS Attacks
- Attacks verbreiten schnell von Environment zu Environment
Risiken betreffen jede Department & Device im Network. Protection muss robust, diverse, inclusive sein. Reliable Cloud Security Policy liefert alle Qualitäten. Bei Cloud Services Reliance: Outlined Practices grant Visibility & Control für Cloud Data Protection.
Cloud Security Policies vs. Standards
Cloud Security Standards definieren Processes supporting Security Policy Execution. Policies & Standards arbeiten in Tandem, complement each other.
Standards decken ab:
- Cloud Platforms für Hosting Workloads
- DevOps Models & Inclusion von Cloud Applications, APIs, Services in Development
- Segmentation Strategies
- Asset Tagging & Classifying
- Processes für Evaluating Asset Configuration & Security Levels
Policy Rules = typischerweise statisch. Standards = dynamisch, regelmäßig revidieren für Latest Technologies & Cyber Threats.
Siehe auch: Security vs Compliance für In-Depth Analysis der Kernunterschiede.
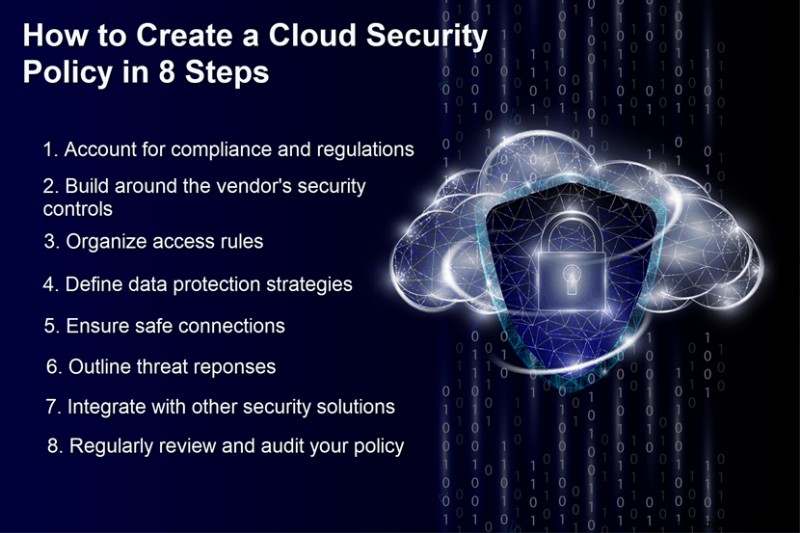
Cloud Security Policy erstellen (8 Steps)
Vor Start: Cloud Operations fully grasp. Systems kennen vor Policy Writing spart Unnecessary Revisions.
Step 1: Relevante Gesetze berücksichtigen
Privacy/Compliance Regulation Adherence → Impact auf Cloud Security Policy. Alle Cloud-based Activities müssen Legal Obligations conformen.
Step 2: Security Controls des Cloud Vendors assessen
Verschiedene Provider = Different Security Control Levels. Partner Security Practices inspizieren & Solutions formen, die mit Offering alignen.
Step 3: Roles & Access Rights zuweisen
Klare Roles für Personnel, Access zu Applications & Data setzen. Employees → Access nur zu Assets für ihre Tasks. Define: Logging & Reviewing von Access.
Step 4: Daten schützen
Determine Company Data Protection. Meisten: Encrypt All Sensitive Data moving through Cloud & Internet. Security Rules für Internal & External Data Stores dokumentieren.
Provider bieten oft APIs als Service. API für Enforcement von Encryption & Data Loss Prevention (DLP) Policies nutzen.
Step 5: Endpoints verteidigen
Single Infected Endpoint → Data Breaches in Multiple Clouds. Clear Rules für Cloud Connections vermeiden Issue. Inkludiert: SSLs, Network Traffic Scanning, Monitoring Rules.
Step 6: Responses definieren
Policy nicht nur Prevention. Ideal Ways für Teams: Data Breaches Handling, Reporting Processes Outline, Forensic Functions spezifizieren. Disaster Recovery Protocols etablieren.
Step 7: Gute Integrationen sicherstellen
Multiple Safety Solutions → Proper Integration. Poorly Combined = Vulnerabilities. Way finden zu Integrate & Leverage Company Security Devices.
Step 8: Security Audits performen
Regular Reviews & Component Upgrades für Stay Ahead Latest Threats. Routine Checks Vendor SLAs → No Blindside durch Problematic Updates.
Cloud Security Policy Principles
Keep it Simple
All Employees müssen Policy verstehen. Avoid Overcomplicating → Clear & Concise Guideline. Simple hält Workers Compliant & Training Costs Down. Start every Policy mit Definition of Intent. Intent klar outlines Rule Purpose → Workers verstehen & navigieren Regulations.
Make Rules Transparent
All Teams (Enforcing & Complying) → Full Access zu Guidelines. Record etablieren: Involved haben gelesen, verstanden, agreed to abide.
Strategically Limit Access
Internal Control Regulations verhindern Unauthorized Access zu Cloud Assets. Zero Trust Model: Only Access für Individuals mit Real Need für Resources. Some Workers: Read-Only (Reports). Others: Ops Tasks (Restart VMs), aber No Reason für Modify VMs/Resources.
Monthly Data Encryption Updates
Schedule Monthly Data Encryption Updates. Regular Updates → Cloud Resources Safety, Peace of Mind alles Up-to-Date.
Monitor Cloud Environments
Monitoring = Major Aspect der Policy. Cloud Monitoring Tools → Easy Way Spot Activity Patterns & Potential Vulnerabilities.
Make Policy Employee-Friendly
Nicht Company Workflows disrupten mit Cloud Security Policy. Rules alignen mit Culture & Help Employees Work Smoother. Policies interferieren mit Day-to-Day → Shortcuts Risk.
Gather Input Across Company
Policy nicht Single Team Responsibility. Best Guidelines von Multiple Departments Working Together.
Advice von Stakeholders Across Business Units. Clear Picture Current Security Levels & Right Steps für Improved Protection.
Do Not Outsource Your Policy
Delegating Policy Building zu Third Party = Mistake. Cloud Service Provider CAN handle Task, aber Safest Policies kommen von In-House Efforts.
Go With Group Instead of Individual Access
Administrative Groups erstellen & Rights zuweisen statt Individual. Group Access → Daily Tasks Easier ohne Security Compromise.
Consider Two-Factor Authentication
Major Cloud Provider erlauben 2FA. Use 2FA für New Deployments Protection & Further Defense gegen Malicious Login Attempts.
Strict Restrictions
Einige Workloads servieren nur Customers/Clients in Single Geographic Region. Access Restriction in solchen Scenarios. Restricting Access zu Specific Area/IP Address → Limits Exposure zu Hackers, Worms, Other Threats.
Use Keys Instead of Passwords
Public Key Infrastructure (PKI) Teil der Cloud Security Policy machen. PKI Protocols: Public & Private Key für User Identity Verification vor Data Exchange. Switch zu PKI → Removes Danger Stolen Passwords & Prevents Brute Force Attacks.
Cloud Security Policy = Must für jedes sorgfältige Unternehmen
Cost of Fixing Data Breach weit outweighs Price Proper Precautions. Cloud Security Policy provides Appropriate Cautionary Steps beim Cloud Operating. Leveraged Cloud Advantages ohne Unnecessary Risks.
Cloud Computing
- Top 3 Faktoren, die Sie vor der Datenmigration in die Cloud bewerten müssen
- Durchdachte Cloud-Einführung: Warum langsame, strategische Bereitstellung übereilte Migration übertrifft
- SaaS- und Cloud-Sicherheit durch automatisiertes Testing und Performance-Monitoring erhöhen
- Warum Cloud-Meisterschaft 2017 der einzige Weg nach vorne ist
- Cloud Security verstehen: Warum Ihr Business es braucht
- Kritische Cloud-Sicherheitsbedrohungen, die jedes Business adressieren muss
- Cloud Management meistern mit robuster Resource Tagging Policy
- Warum Cloud Security der Eckpfeiler moderner Cyber Defense ist
- Pfad zum Cloud Security Engineer: Skills, Verantwortlichkeiten, Zertifizierungen
- Cloud Security Engineer: Rollen, Verantwortlichkeiten und Karrierepfad