



Multi-Cloud-Sicherheit: Bewährte Best Practices zum Schutz Ihrer Daten
Multi-Cloud gewinnt an Beliebtheit, da Unternehmen zunehmend die Vorteile der Zusammenarbeit mit mehreren Providern erkunden. Während Multi-Cloud zahlreiche Vorteile bietet, vergrößert die Abhängigkeit von mehreren Vendors und Clouds auch die Angriffsfläche und das Gesamtrisiko. Wenn ein Unternehmen Assets und Daten schützen will, darf Multi-Cloud-Sicherheit kein nachträglicher Gedanke sein.
Dieser Artikel ist eine Einführung in Multi-Cloud-Sicherheit und die einzigartigen Herausforderungen dieses Cloud-Computing-Ansatzes. Wir stellen zudem eine Liste von Best Practices vor, die Sie anwenden können, um ein sicheres Multi-Cloud-Setup zu designen und zu warten.
Was ist Multi-Cloud-Sicherheit?
Multi-Cloud-Sicherheit ist ein Satz von Richtlinien, Strategien und Lösungen, auf die ein Unternehmen setzt, um Sicherheit in einer Multi-Cloud-Umgebung zu gewährleisten. Diese Art der Sicherheit ermöglicht es einem Business, die Vorteile von Multi-Cloud zu genießen, ohne Daten und Assets Cyber-Bedrohungen auszusetzen.
Die größte Herausforderung der Multi-Cloud-Sicherheit ist das Verwalten und Schützen von Umgebungen verschiedener Cloud-Provider. Mehrere Anbieter mit unterschiedlichen Features und Regeln verkomplizieren Cloud-Sicherheitsaufgaben, einschließlich:
- Gewährleistung konsistenter Sicherheitskontrollen
- Einrichtung zuverlässiger Zugriffsverwaltung
- Identifikation und Reaktion auf Schwachstellen
- Aufrechterhaltung eines ganzheitlichen Sicherheitsüberblicks
Typischerweise sind Cloud-Provider für die Sicherheit ihrer Clouds verantwortlich, während der Kunde für die Sicherheit in der Cloud zuständig ist. Die Aufgabe des Providers ist es,:
- Sicherzustellen, dass die Cloud-Infrastruktur sicher, zuverlässig und aktuell ist
- Hosts und Rechenzentren zu schützen
- Kunden Fähigkeiten zum Datenschutz bereitzustellen (Multi-Faktor-Verifizierung, Zugriffsmanagement-Software, Verschlüsselungstools etc.)
Ein Unternehmen, das eine Multi-Cloud bereitstellt, ist verantwortlich dafür, wie das Team Daten in jeder Cloud-Infrastruktur nutzt und aufbewahrt. Das Inhouse-Team muss:
- Die generelle Sicherheitsarchitektur entwerfen
- Sicherstellen, dass Operationen relevanten Gesetzen und Vorschriften entsprechen
- Zugriffsregeln und -privilegien definieren
- Cloud-Monitoring betreiben
- Backups einrichten
- Sicherheitsvorfälle identifizieren und darauf reagieren
- Sichere Deploy-Prozesse gestalten
- Drittanbieter-Tools aktuell halten
- Data Loss Prevention (DLP) einrichten
- Schritte für Cloud Disaster Recovery definieren
Die meisten Unternehmen verteilen diese Aufgaben auf mehrere Rollen – typischerweise CISO, DevOps-Team und Security Operations Center (SOC).
Multi-Cloud-Sicherheitsrisiken
Die Hauptgefahren bei fehlender Multi-Cloud-Sicherheit sind:
- Verlust sensibler Daten durch mangelnden Schutz oder menschliches Versagen
- Geldstrafen durch gescheiterte Compliance-Prüfungen
- Beeinträchtigung der Customer Experience durch längere Ausfallzeiten oder schlechte App-Performance
- Malware-Befall, der zu Datenlecks führt
- Unautorisierter Zugriff auf interne Daten
- Reputationsschaden durch Verlust privater Nutzerdaten
Diese Gefahren sind generelle Risiken beim Cloud Computing – egal ob Single- oder Multi-Cloud. In einer Multi-Cloud muss ein Unternehmen jedoch eine größere Angriffsfläche schützen, und die schiere Komplexität macht Probleme wahrscheinlicher. Hier sind die Hauptfaktoren, die Multi-Cloud riskanter machen als eine Single Cloud:
- Das Team muss mehr als eine Infrastruktur konfigurieren, sichern und verwalten
- Jede Plattform erfordert laufende Wartung
- Jeder Provider hat einzigartige Sicherheitsrichtlinien, Kontrollen und Granularität
- Ein Angreifer hat mehr Wege, in das Setup einzudringen
- Das Monitoring muss den vollen Umfang der Cloud-Deployment abdecken
- Das Team muss verschiedene Services verschiedener Vendors verbinden und integrieren
Best Practices für Multi-Cloud-Datensicherheit
Unternehmen benötigen eine solide Sicherheitsstrategie, um sicherzustellen, dass Multi-Cloud nicht zu Schwachstellen führt. Im Folgenden 11 Multi-Cloud-Sicherheits-Best-Practices, die Ihnen helfen, Workloads sicher über mehrere Provider und Umgebungen zu verteilen.
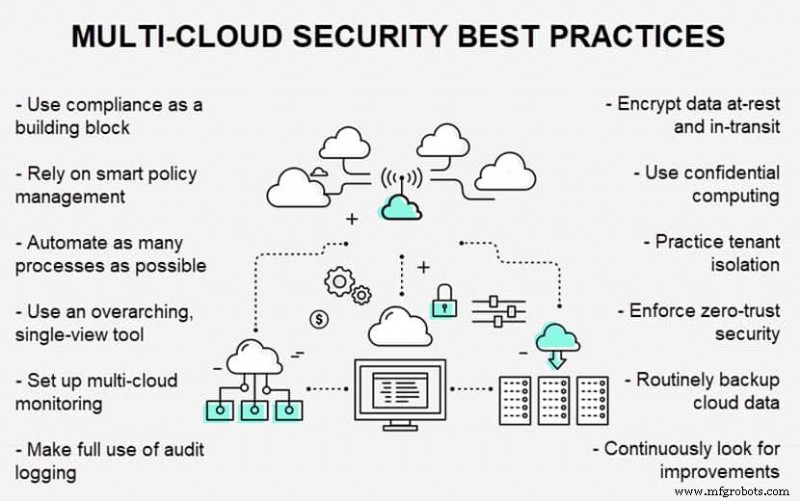
Sicherheitsstrategie an Compliance ausrichten
Der erste Schritt zur Compliance in einer Multi-Cloud ist das Kennen der Standards und Vorschriften, die für Ihr Business gelten. Häufige Beispiele sind Datenschutzgesetze (nämlich GDPR und CCPA), HIPAA und PCI.
Vorschriften gelten für spezifische Branchen und Standorte – wissen Sie, woran sich Ihre Multi-Cloud halten muss, bevor Sie mit dem Deployment beginnen. Sobald Sie die Anforderungen kennen, nutzen Sie die rechtlichen Vorgaben, um:
- Den Lebenszyklus relevanter Daten zu skizzieren
- Sicherheitskontrollen zu definieren
- Zugriffsmanagement einzurichten
- Alle Cloud-Daten zu klassifizieren
- Angemessene Speicher zu organisieren
Beachten Sie, dass jede Cloud-Plattform unterschiedliche Compliance-Features und Zertifizierungen hat. Sie könnten sogar separate Workloads mit unterschiedlichen Compliance-Regeln auf einer einzigen Cloud betreiben. Ziehen Sie ein automatisiertes Tool in Betracht, das Compliance kontinuierlich über alle Clouds auditiert und Berichte über potenzielle Verstöße erstellt.
Intelligentes Policy-Management
Unternehmen sollten einen Satz von Sicherheitsrichtlinien entwickeln, die auf allen Cloud-Umgebungen durchgesetzt werden, um Sicherheitsoperationen zu vereinfachen. Eine Policy definiert:
- Akzeptable Datentypen
- Cloud-Ownership
- Authentifizierungs- und Zugriffsregeln
- Cloud-Workload-Sicherheit und Gateways
- Sicherheitsanalytik
- Regelungsvorschriften und aktuellen Compliance-Status
- Cloud-Migrationsprotokolle
- Threat Modeling, Priorisierung und Intelligence
- Einen Reaktionsplan für jeden Angriffsart
Während einige Inkompatibilitäten zwischen Umgebungen üblich sind, wird die Verwendung einer standardisierten Policy als Ausgangspunkt:
- Konfiguration und Deployment beschleunigen
- Das Risiko von Übersehen und menschlichem Versagen reduzieren
- Konsistenz über die Multi-Cloud hinweg sicherstellen
Führen Sie dieselben Operationen in mehreren Clouds aus, sollten Sie Policies synchronisieren. Beispiel: Beim Einsatz von Multi-Cloud für Hochverfügbarkeit sollten beide Clouds dieselben Sicherheitseinstellungen haben. Das Team sollte ein Tool nutzen, um Einstellungen zwischen den beiden Providern zu synchronisieren und eine Policy mit generischen Definitionen zu erstellen, die auf beide Clouds anwendbar sind.
Automatisierung nutzen
Ein signifikanter Risikofaktor in der Multi-Cloud-Sicherheit ist menschliches Versagen. Durch Automatisierung so vieler Aufgaben wie möglich kann ein Business:
- Die Wahrscheinlichkeit von Mitarbeiterfehlern reduzieren
- Dem Team Agilität verleihen
- Cloud-bezogene Prozesse beschleunigen
- Konsistenz über Umgebungen hinweg sicherstellen
Automatisierung sollte eine zentrale Rolle in der Multi-Cloud-Sicherheit spielen. Beispielsweise kann jeder neue Container oder jede neue VM automatische Security-Scans durchlaufen. Ein weiterer Weg: kontinuierliche Checks, die Sicherheitskontrollen testen.
Die Einführung von DevSecOps ist ein hervorragender Weg für ein Unternehmen, über die Rolle von Automatisierung in der Cloud-Computing-Sicherheit nachzudenken. DevSecOps behandelt Sicherheit als Kernbetrachtung statt als Nachgedanke – ein idealer Ansatz, um Multi-Cloud sicher zu halten.
Multi-Cloud-Tool-Stack vereinfachen
Statt auf einen Mix aus nativen Provider-Tools und Drittanbieter-Lösungen zu setzen, sollten Sie in ein einzelnes, übergreifendes Tool investieren, das nahtlose Sicherheit über die Multi-Cloud bietet. Andernfalls riskieren Sie:
- Schlechte Integrationen, die Sicherheitslücken erzeugen
- Höhere Wahrscheinlichkeit menschlichen Versagens
- Mehr Personal einstellen als nötig
- Das Team mit zu viel Wartung belasten
Stellen Sie sicher, dass Ihr Tool der Wahl kann:
- Nahtlos mit verschiedenen Cloud-Services integrieren
- Neben Ihren Apps und Workloads skalieren
- Echtzeit-Updates zu Datenaktivitäten liefern
Zudem sollte Ihr Security-Tool ein Single Pane of Glass bieten, von dem Admins Apps und Daten über alle Clouds verwalten können. Ein Single-View-Tool vereinfacht den Sprawl und macht das Security-Team effektiver.
Multi-Cloud-Monitoring einrichten
Eine Multi-Cloud erfordert robustes Monitoring, das Events, Logs, Notifications und Alerts von verschiedenen Plattformen an einem Ort konsolidiert. Ein weiteres wichtiges Feature: ein Tool, das Probleme entweder automatisch löst oder während der Behebung Anleitung bietet.
Neben Konsolidierung und automatischen Fixes sollte Ihr Monitoring-Tool auch:
- Skalierbar sein, um wachsende Cloud-Infrastruktur und Datenvolumen zu bewältigen
- Kontinuierliches Echtzeit-Monitoring bieten
- Kontext zu allen Alerts liefern
- Dem Team erlauben, benutzerdefinierte Benachrichtigungen zu erstellen
Audit-Logging vollständig nutzen
Audit-Logging dokumentiert alle Änderungen im Zusammenhang mit Cloud-Tenants, einschließlich:
- Hinzufügen neuer Nutzer
- Gewährung von Zugriffsrechten
- Login-Dauer
- Nutzeraktivität während des Logins
Audit-Logs sind entscheidend für Multi-Cloud-Sicherheit, da diese Aktivität hilft:
- Bösartiges Verhalten zu identifizieren
- Den Bruch vor Beginn eines Cyberangriffs zu entdecken
- Code- oder Cloud-bezogene Probleme aufzudecken
- Operational Troubleshooting durchzuführen
Zusätzlich sind Audit-Logs in manchen Branchen offizielle Aufzeichnungen, und Unternehmen können Logs nutzen, um Compliance gegenüber einem Auditor nachzuweisen.
Auf Datenverschlüsselung und Confidential Computing setzen
Verschlüsselung ist eine effektive Methode zum Schutz von Daten – sowohl On-Premises als auch in der Cloud. Eine Multi-Cloud-Sicherheitsstrategie sollte Daten sowohl at Rest als auch in Transit verschlüsseln:
- Verschlüsselung at Rest schützt gespeicherte Daten, die sich nicht durch das Netzwerk bewegen. Wenn ein Eindringling die Datenbank kompromittiert, ist das Entschlüsseln der Daten ohne den Entschlüsselungsschlüssel unmöglich.
- Verschlüsselung in Transit schützt Daten, während sie sich durch das Netzwerk bewegen. Wenn ein Eindringling die Daten via Man-in-the-Middle-Angriff oder Abhören abfängt, bleiben die Daten sicher.
Zusätzlich zur Sicherung sowohl ruhender als auch bewegter Daten sollten Sie auch alle Scheduling-, Monitoring- und Routing-Kommunikation verschlüsseln. Gründliche Verschlüsselung stellt sicher, dass Informationen über Ihre Infrastruktur und Apps geheim bleiben.
Neben der Verschlüsselung at Rest und in Transit sollte eine Multi-Cloud-Sicherheitsstrategie auch Confidential Computing umfassen, um sicherzustellen, dass Daten nicht während der Nutzung verwundbar werden. In-Use-Verschlüsselung bietet Gesamtschutz von Cloud-Daten, indem Workloads während der Verarbeitung verschlüsselt werden.
Tenant-Isolation praktizieren
Tenant-Isolation ist eine einfache und effektive Methode zur Verbesserung der Multi-Cloud-Sicherheit. Tenant-Isolation erfordert, dass das Team sicherstellt:
- Jede App läuft in einem separaten Tenant
- Alle Umgebungen (Development, Testing, Staging, Production etc.) laufen in individuellen Tenants
Für zusätzliche Sicherheit und Agilität können Sie auch Landing Zones nutzen. Eine Landing Zone erlaubt dem Team, schnell eine Multi-Tenant-Umgebung mit einer vordefinierten Baseline aus Zugriffsmanagement, Datensicherheit, Governance und Logging-Regeln aufzusetzen.
Prinzip der geringsten Privilegien durchsetzen
Jeder Mitarbeiter sollte nur Zugriff auf die Ressourcen haben, die für die Ausführung seiner Rolle notwendig sind. Dieses Prinzip der geringsten Privilegien dient mehreren Zwecken:
- Isolierung missionskritischer und sensibler Daten
- Reduzierung der Fähigkeit von Angreifern, sich lateral durch das System zu bewegen, wenn sie einen Account hacken
- Unterstützung der Compliance mit Datenschutz- und Sicherheitsgesetzen
Die Nutzung der nativen Tools des Cloud-Providers zur Zugriffskontrolle ist in einer Multi-Cloud keine gute Idee. Lösungen verschiedener Vendors funktionieren schlecht zusammen und erzeugen Silos, die das Risiko erhöhen. Stattdessen sollten Sie ein ganzheitliches Tool nutzen, das Zugriffskontrollen über alle Clouds zentralisiert.
Achten Sie darauf, das Team nicht durch fehlende Zugriffsrechte oder langsame Genehmigungsprozesse zu behindern. Erstellen Sie stattdessen einen einfachen, transparenten Prozess für die Zuweisung von Zugriffsrechten, der die Multi-Cloud schützt, ohne Operationen zu verlangsamen.
Cloud-Daten regelmäßig sichern
Führen Sie regelmäßig Cloud-Backups von Daten und Systemen durch. Ob Sie Backups Inhouse oder in der Cloud speichern – Sie sollten folgende Good Practices beachten:
- Immutable Backups nutzen, um sicherzustellen, dass Angreifer Daten weder verschlüsseln noch löschen können, selbst wenn sie die Multi-Cloud kompromittieren
- Daten mehrmals täglich sichern
- Ein separates Backup für jede Cloud führen, um Recoveries zu vereinfachen
- Zero-Trust-Strategien für Backup-Sicherheit einsetzen
- Ein Tool nutzen, das Backups kontinuierlich auf bösartige Daten scannt
Zusätzlich zu Backups erfordert eine Multi-Cloud-Sicherheitsstrategie auch einen Disaster-Recovery-Plan. Entwerfen Sie einen Plan, der sowohl Daten schnell wiederherstellt als auch Services auf einer Reserve-Cloud verfügbar hält.
Kultur der kontinuierlichen Verbesserung aufbauen
Jede Multi-Cloud-Sicherheitsstrategie muss regelmäßigen Assessments unterzogen werden, um sicherzustellen, dass die Abwehr mit den neuesten Standards Schritt hält. Um zu gewährleisten, dass Sicherheit nicht zu weit zurückfällt, sollte ein Team:
- Regelmäßig nach Software-Updates suchen
- Aktuelle Cybersecurity-Trends im Blick behalten – sowohl wie Unternehmen Daten schützen als auch wie Kriminelle Systeme brechen
- Regelmäßige Vulnerability Assessments durchführen – sowohl mit externen Experten als auch intern
- Sicherstellen, dass alle Drittanbieter-Tools mit den neuesten Updates aktuell sind
- Ständig nach neuen Wegen suchen, Sicherheit automatisierter und effizienter zu gestalten
Sicherheit als Baustein Ihrer Multi-Cloud-Strategie nutzen
Jedes vorsichtige Unternehmen muss Sicherheitsbedürfnisse berücksichtigen und einplanen, bevor die Multi-Cloud-Reise beginnt. Stellen Sie sicher, dass Sicherheit das Fundament Ihrer Strategie ist, und schaffen Sie eine Multi-Cloud, die Ihre Flexibilität erhöht, ohne Sie Cyber-Bedrohungen auszusetzen.
Cloud Computing
- Synthetisches Monitoring meistern: Bewährte Best Practices für zuverlässige SaaS & Web Performance
- 9 bewährte Best Practices für DevOps-Deployment in der Cloud
- Warum Cloud Security der Eckpfeiler moderner Cyber Defense ist
- Cybersecurity in der Cloud: Zentrale Bedrohungen im Multi-Cloud-Zeitalter meistern
- Pfad zum Cloud Security Engineer: Skills, Verantwortlichkeiten, Zertifizierungen
- Bewährte Cloud-native Strategien für Business-Agilität und Kosteneinsparungen
- 5 essenzielle Security-Praktiken zum Schutz von Daten mit AWS Backup
- Top Cloud-Speicherdienste 2020: Sicherheit, Preise und Features
- 11 bewährte Cloud-basierte Functional-Testing-Best-Practices für Web-Apps
- Cybersecurity im Multi-Cloud-Zeitalter: Wichtige Herausforderungen meistern