



IoT-Netzwerke skalieren: Skalierbarkeits-Herausforderung mit Cisco DNA Center Automation meistern
Das Internet of Things (IoT) stellt Network Engineers vor diverse Herausforderungen. In meinem vorherigen Post erkundete ich, wie Cisco das paramounte Thema Security adressiert. Heute tackle wir die nächste Hürde: Skalierbarkeit.
Wie unten illustriert, sollen in den nächsten Jahren zig Milliarden Geräte online gehen, was signifikante Skalierbarkeits-Bedenken für IoT-Deployments aufwirft.
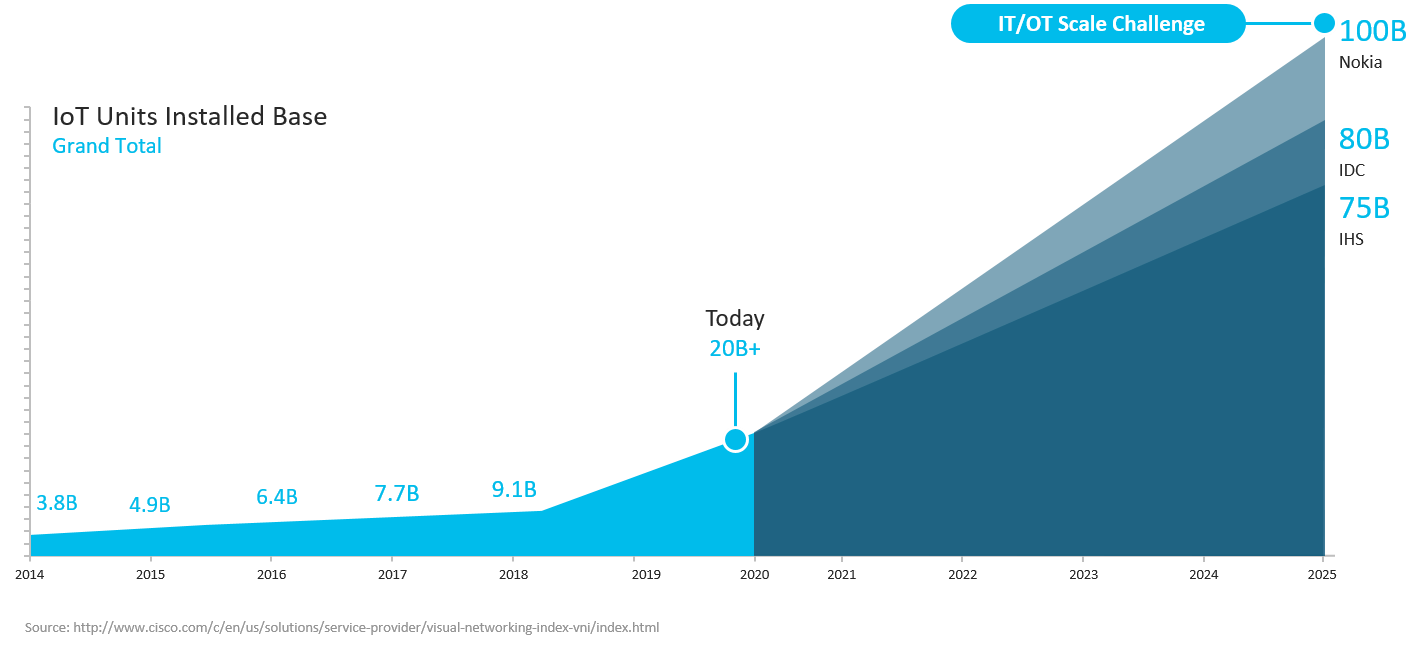
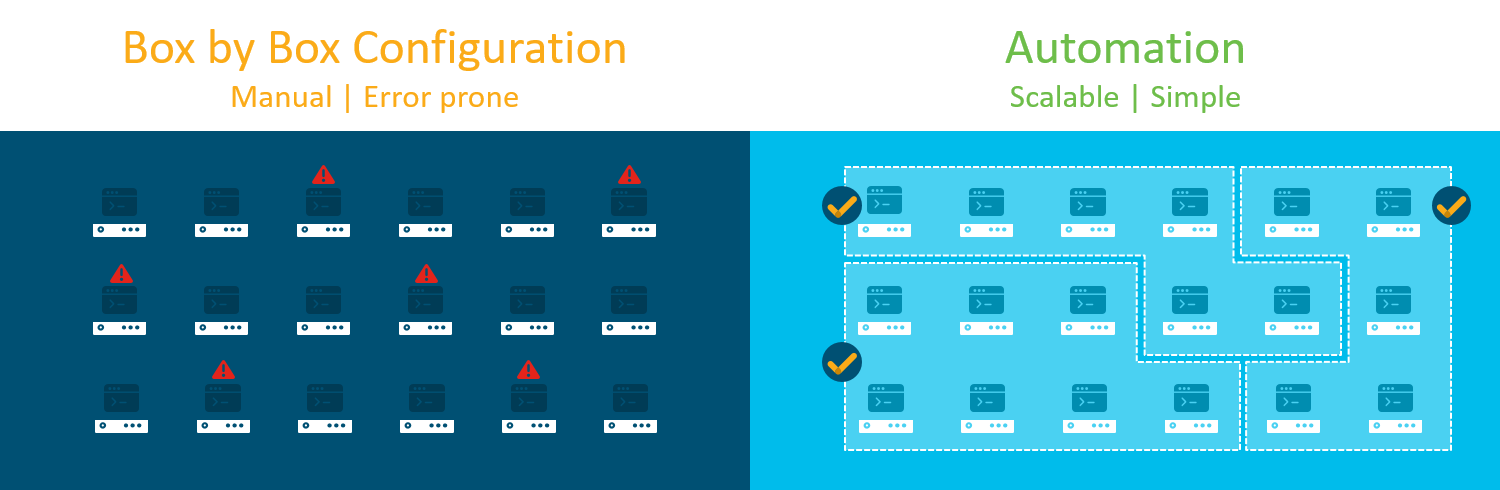
Wie können Organisationen Security und Network Policies skalieren, um eine so massive Device-Flotte zu accommodieren? Jedes IoT-Gerät wie traditionelles Network Gear zu konfigurieren – eins nach dem anderen – kann den Skalierbarkeits-Anforderungen moderner IoT-Umgebungen schlicht nicht gerecht werden. Manuelle, Box-by-Box-Konfiguration ist langsam und fehleranfällig.
Die Lösung liegt in Automation. Policies im großen Maßstab durch Automation zu deployen, beschleunigt Provisioning und vereinfacht Software-Management. Erreicht wird dies durch Software-Defined Access.
IoT mit Cisco DNA Center skalieren
Angenommen, Sie müssen eine Network Policy auf Ihre IoT-Geräte anwenden. Jedes Device sollte in seinem eigenen VLAN residieren, isoliert vom Rest des Enterprise-Netzwerks, um laterale Bewegung von Angreifern zu verhindern.
Mit Cisco DNA Center ist das Erstellen eines neuen virtuellen Netzwerks so straightforward wie das Benennen des Netzwerks und Auswählen der User-, Device- oder Applikations-Gruppen, die darauf gehören – bekannt als Scalable Groups. Durch Drag-and-Drop der relevanten Icons und Klick auf Save segmentiert die Plattform die IoT-Geräte automatisch so, dass sie nur mit den im virtuellen Netzwerk spezifizierten Geräten kommunizieren können. Kein manuelles Konfigurieren von VLANs, DHCP Scopes oder ACLs nötig; der Operator kann Policies anwenden ohne tiefes Networking-Expertise.
Der Scalable Group Tag (SGT) ist der Schlüssel-Enabler. Ein SGT ist ein logisches Policy-Objekt, das die Endpoints, User oder Applikationen identifiziert, auf die eine Policy angewendet wird. SGTs unterstützen IP-Adress-unabhängige Group-Based Policies, erlauben Operatoren, Rules auf ganze Gruppen anstatt einzelne IP-Adressen anzuwenden – eine Methode, die bei Skalierung unhandlich wird.
Dieser Ansatz spiegelt den Prozess für traditionelle Enterprise Devices wider. Allerdings fehlen IoT Endpoints typischerweise die Rechenleistung und Hardware-Ressourcen von Data-Center-Switches – sie sind kleiner, leichter, energieeffizienter.
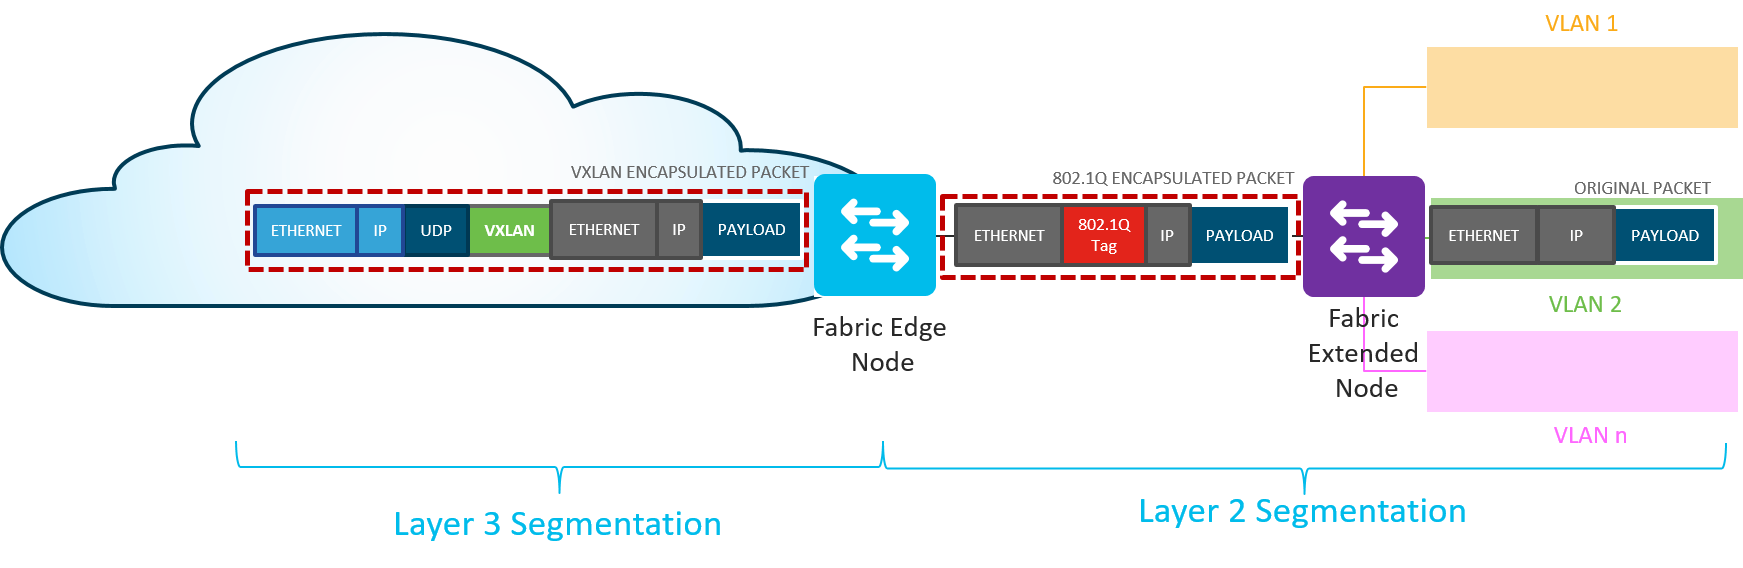
Um den Bedarf an Segmentierung mit Hardware-Constraints von IoT zu versöhnen, führte Cisco Software-Defined Access Extended Nodes ein. Diese Nodes ermöglichen folgenden Workflow:
- Der Extended Node verbindet sich mit einem einzelnen Edge Node via 802.1Q Trunk Port, unterstützt ein oder multiple VLANs mit statischer Zuordnung.
- Switch Ports auf dem Extended Node werden statisch einem IP Pool zugewiesen, der in Cisco DNA Center gemanaged wird.
- SGT Mapping erfolgt durch Pool-to-Group Mapping in Cisco DNA Center auf dem verbundenen Edge Node.
- Traffic Policy Enforcement basierend auf Scalable Group ACLs wird am Edge Node ausgeführt.
Skalierung traditioneller Enterprise-Netze war herausfordernd, als Operatoren jedes Device manuell konfigurieren mussten. Für Milliarden IoT Endpoints ist dies nahezu unmöglich. Ciscos Software-Defined Access und Automation Capabilities lösen dieses Problem, ermöglichen dasselbe Management Interface für Enterprise Devices auch für IoT Deployments effizient und effektiv zu governen.
Interessiert an mehr? Sehen Sie unser On-Demand Webinar „Cisco IoT: Drive Transformation in the Public Safety, Oil and Gas, and Manufacturing Sectors.“ Kehren Sie zum Cisco IoT Blog zurück für zusätzliche Insights in die Top-Herausforderungen für Enterprise IoT, einschließlich Security.
Internet der Dinge-Technologie
- IoT-Sicherheit: Die größte Herausforderung und wie man sie meistert
- IXON Cloud FAQs: Preise, Funktionen, Sicherheit & mehr
- Instandhaltung neu beleben: Von Obsoleszenz zu nachhaltiger Exzellenz
- Wie ehrenamtliche Führung Fortschritt in Wartung & Zuverlässigkeit antreibt
- IoT-Sicherheits-Essentials: Ihre Geräte vor modernen Cyber-Bedrohungen schützen
- Pilot Purgatory im Industrial IoT verstehen und überwinden
- Wie Drohnen, IoT-Analytik und KI das Vegetationsmanagement für Versorger revolutionieren
- SolarWinds-Hack deckt IoT- und Supply-Chain-Sicherheitslücken auf
- Überformen meistern: Wichtige Einblicke, Materialien und Anwendungen
- Kältetrockner erklärt: Feuchtekontrolle & Umweltvorteile