



UART in IoT-Geräten sichern: Vom RSA-Schlüsselaustausch zur AES-Verschlüsselung
Mit kryptografischen Blöcken, die in moderne Mikrocontroller integriert sind, können Entwickler nun jeden Kommunikationskanal schützen, sogar Legacy-Schnittstellen wie UART, die traditionell keine eingebaute Sicherheit aufweisen.
Hochprofilierte Datenlecks in IoT-Systemen haben deutlich gemacht, dass ein großartiges Produkt allein nicht mehr ausreicht – Geräte müssen Ende-zu-Ende-Verschlüsselung liefern, um wettbewerbsfähig zu bleiben.
Während viele Protokolle Sicherheit nativ einbetten, bleibt UART eine schlichte, keine-ACK-Schnittstelle, die gelesen oder manipuliert werden kann, wenn die Baudrate bekannt ist. Um Abhören und Injection zu verhindern, müssen die Endpunkte selbst die Daten verschlüsseln und authentifizieren.
Symmetrische und asymmetrische Sicherheit
Kryptografischer Schutz wird üblicherweise in zwei Kategorien unterteilt: symmetrische und asymmetrische Algorithmen. Symmetrische Schlüssel – von Sender und Empfänger geteilt – bieten schnelle Verschlüsselung, aber der Schlüssel muss sicher ausgetauscht werden. Asymmetrische Schlüsselpaare lösen dies, indem sie einer Seite erlauben, einen symmetrischen Schlüssel mit einem öffentlichen Schlüssel zu verschlüsseln; nur der Inhaber des entsprechenden privaten Schlüssels kann ihn entschlüsseln.
RSA ist das gängigste asymmetrische Schema für Schlüsselaustausch, während AES das Arbeitstier für Datenverschlüsselung aufgrund seiner Effizienz und geringem Ressourcen-Footprint ist.
Öffentlicher und privater Schlüssel Verschlüsselung
RSA’s mathematische Komplexität gewährleistet starke Sicherheit, erfordert aber erhebliche Rechenleistung, was in eingebetteten Echtzeitsystemen kostspielig sein kann. Für die meisten IoT-Geräte bietet ein hybrider Ansatz – RSA zum Austausch eines AES-Schlüssels, dann AES für Massendaten – die beste Balance aus Geschwindigkeit und Sicherheit.
In der Praxis generiert der Empfänger ein RSA-Schlüsselpaar und veröffentlicht seinen öffentlichen Schlüssel. Der Sender erstellt einen zufälligen AES-Schlüssel, verschlüsselt ihn mit dem öffentlichen Schlüssel des Empfängers und sendet ihn zurück. Der Empfänger entschlüsselt den AES-Schlüssel mit seinem privaten Schlüssel, und alle nachfolgenden Nachrichten werden mit diesem Schlüssel verschlüsselt.
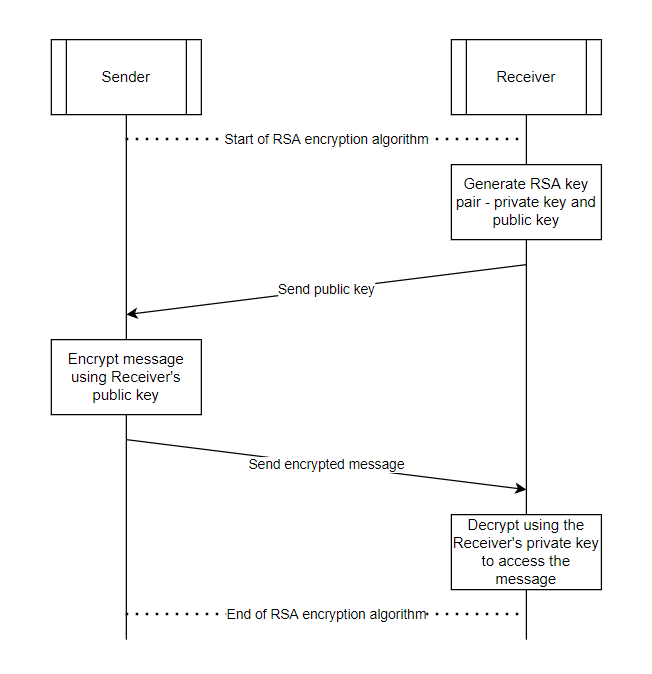
Abbildung 1: Sicherer Austausch von AES-Schlüssel mittels RSA. (Quelle: Infineon)
Da nur der beabsichtigte Empfänger den privaten Schlüssel besitzt, kann ein Angreifer den AES-Schlüssel nicht wiederherstellen, selbst wenn er den Kanal abfängt. Alle weitere Kommunikation ist dann vor Abhören und Manipulation geschützt.
Firmware vs. Hardware-Implementierung
Die Implementierung kryptografischer Algorithmen rein in Firmware ist ressourcenintensiv: sie verbraucht CPU-Zyklen, erhöht Latenz und steigert Stromverbrauch. Moderne MCUs mildern dies mit dedizierten kryptografischen Beschleunigern, die schwere Operationen auf spezialisierte Hardware-Blöcke auslagern, was Footprint und Kosten drastisch reduziert.
Infineons PSoC 6 MCU exemplifiziert diesen Ansatz. Seine eingebaute kryptografische Engine unterstützt AES, DES, TDES, RSA, SHA und CRC, was Entwicklern ermöglicht, robuste Sicherheit ohne leistungsstärkeren Prozessor zu deployen.
Echte Zufallszahlen
Zufälligkeit ist kritisch für Schlüsselerzeugung. Deterministische Firmware kann vorhersagbare Schlüssel erzeugen, was Brute-Force-Angriffe machbar macht. Ein True Random Number Generator (TRNG), wie die sechs Ringoszillatoren im PSoC 6, führt physikalisches Rauschen ein, um unvorhersagbare Schlüssel zu erzeugen.
Für einen 16-Byte AES-Schlüssel generiert der TRNG 128 zufällige Bits – was 2^128 mögliche Schlüssel ergibt, weit jenseits der Brute-Force-Reichweite. Zusätzlich begrenzt die Neugenerierung des Schlüssels bei jedem Reboot das Expositionsfenster für jeden kompromittierten Schlüssel.
Integrität und Authentizität sicherstellen
UARTs Fehlen von ACK bedeutet, dass es keine inhärente Garantie gibt, dass eine Nachricht vollständig oder unverfälscht ist. Um dem entgegenzuwirken, wird ein kryptografischer Hash (SHA) an jede Nachricht angehängt, bevor sie verschlüsselt wird. Der Empfänger berechnet nach Entschlüsselung den Hash neu und vergleicht ihn mit dem empfangenen Wert. Eine Abweichung deutet auf Manipulation oder Übertragungsfehler hin, wodurch die Nachricht verworfen wird.
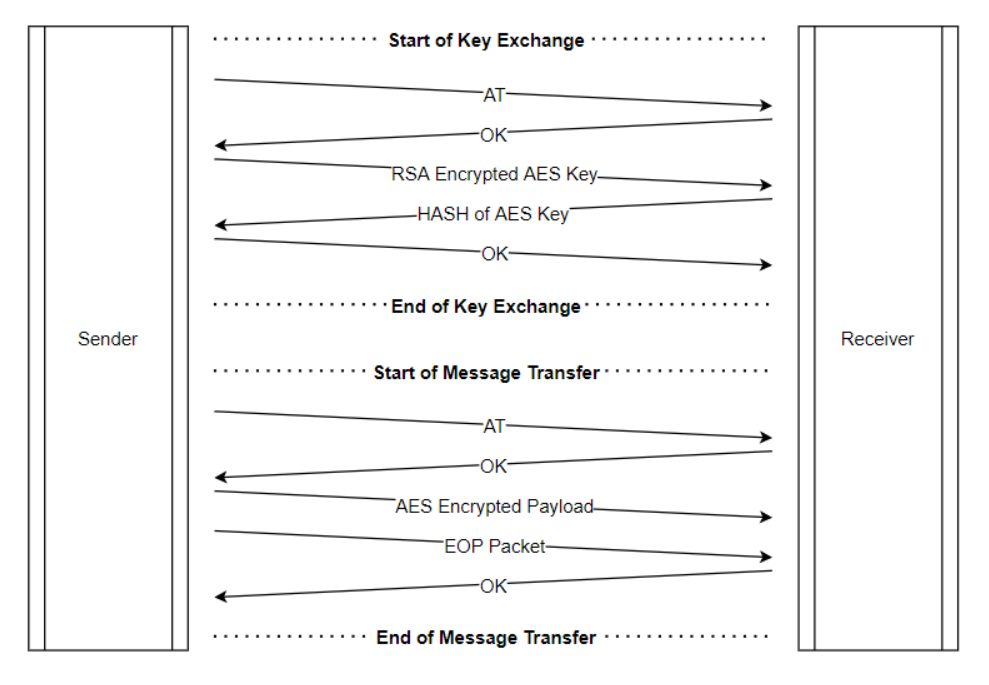
Abbildung 2: Hash sichert Nachrichtenintegrität während sicherer Austausche. (Quelle: Infineon)
Für zusätzliche Authentizität kann der Sender die Nachricht mit seinem privaten Schlüssel signieren; der Empfänger verifiziert die Signatur mit dem öffentlichen Schlüssel des Absenders, was garantiert, dass die Nachricht von der legitimen Quelle stammt.
Durch Integration von RSA, AES, TRNG und SHA in den kryptografischen Block des MCUs können Entwickler UART – eine traditionell ungeschützte Schnittstelle – sichern, ohne Leistung oder Kosten zu beeinträchtigen.
—Harigovind A und Rakshith M B, Senior Application Engineers, Infineon Technologies
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EDN veröffentlicht.
Internet der Dinge-Technologie
- Wie 5G Industrial IoT transformiert: Automation, Zuverlässigkeit, Konnektivität steigern
- Wie IoT und 5G moderne Arbeitsplätze transformieren
- IoTs globale Wirkung: Wirtschaftswachstum, Naturschutz, Gesundheit & Bildung
- Wie IoT Enterprise Mobility für moderne Unternehmen transformiert
- 7 wesentliche Schritte zur Sicherung Ihres Heim-IoT-Netzwerks
- Wie man ein profitables IoT-Geschäftsmodell aufbaut
- Milliarden IoT-Geräte mit Cyber-Resilienz sichern: Ein Blueprint für die Zukunft
- Die wachsende Bedrohung durch Kill-Chain-Angriffe auf IoT-Geräte – Was Unternehmen wissen müssen
- Wie IoT die Arbeitssicherheit transformiert: Echtzeit-Monitoring und Risikoreduktion
- Kundenerlebnis mit IoT transformieren: Smarte Lösungen für überlegene Zufriedenheit