



Datenschutzrisiken in eingebetteten Systemen identifizieren und mindern
Eingebettete Geräte sind allgegenwärtig, doch jedes neue internetverbundene Produkt bringt frische Datenschutzbedenken. Glücklicherweise kann ein wachsendes Portfolio an Off-the-Shelf-Silizium und Software-Services Designer dabei unterstützen, Widerstand gegen Eindringen und unbefugte Datenexposition aufzubauen. Der erste Schritt ist, die exakten Bedrohungen zu identifizieren, die gemindert werden müssen.
In der Praxis bedeutet Privatsphäre, jede Partei – außer einem autorisierten Owner – vom Zugriff auf spezifische Informationen abzuhalten. Während Privatsphäre eine Teilmenge von Sicherheit ist, sind die beiden Konzepte distinct. Sicherheit schützt auch vor böswilliger Modifikation oder Zerstörung von Daten. Ein System kann sicher sein ohne privat zu sein, aber ein privates System muss sicher sein.
Regulatorische Frameworks weltweit – wie GDPR, CCPA und zahlreiche nationale Gesetze – fordern den Schutz personenbezogener Informationen (PII). Klassische PII umfasst Namen, Adressen, Kontonummern, Standorte, Gesundheitsdaten, Bilder und Aktivitäten. Doch nicht alle sensiblen Daten sind offensichtliche PII. Beispielsweise ist eine Thermostateinstellung allein harmlos, aber kombiniert mit dem Gerätestandort wird sie personenbezogen. Zu wissen, dass ein bestimmtes Zuhause 13 °C (55 °F) anzeigt, könnte signalisieren, dass Bewohner abwesend sind – ein Einbruchsrisiko.
Eingebettete Produkte speichern und übertragen riesige Datenmengen – sowohl at rest (in Speicher oder Flash) als auch in transit (über Busse, Netzwerke, sogar PCB-Traces). Der Schutz erfordert typischerweise Verschlüsselung, was wiederum den Schutz der Verschlüsselungsschlüssel mandatiert. Zusätzlich müssen Firmware und Betriebssysteme gegen Manipulation gehärtet werden; andernfalls könnte ein kompromittierter Mikrocontroller absichtlich sensible Informationen leaken.
Angriffsvektoren sind divers. Remote-Angreifer können Netzwerkverkehr abhören, Man-in-the-Middle (MITM) Angriffe durchführen oder bösartigen Code via Over-the-Air-Updates injizieren. Physische Angreifer oder sogar nur in Nähe befindliche Personen können Signalleitungen sondieren, Stromverbrauch oder elektromagnetische Emanationen überwachen, um Keys zu extrahieren, Speichermedien austauschen oder Schutzverpackung für Die-Level-Inspektion entfernen.
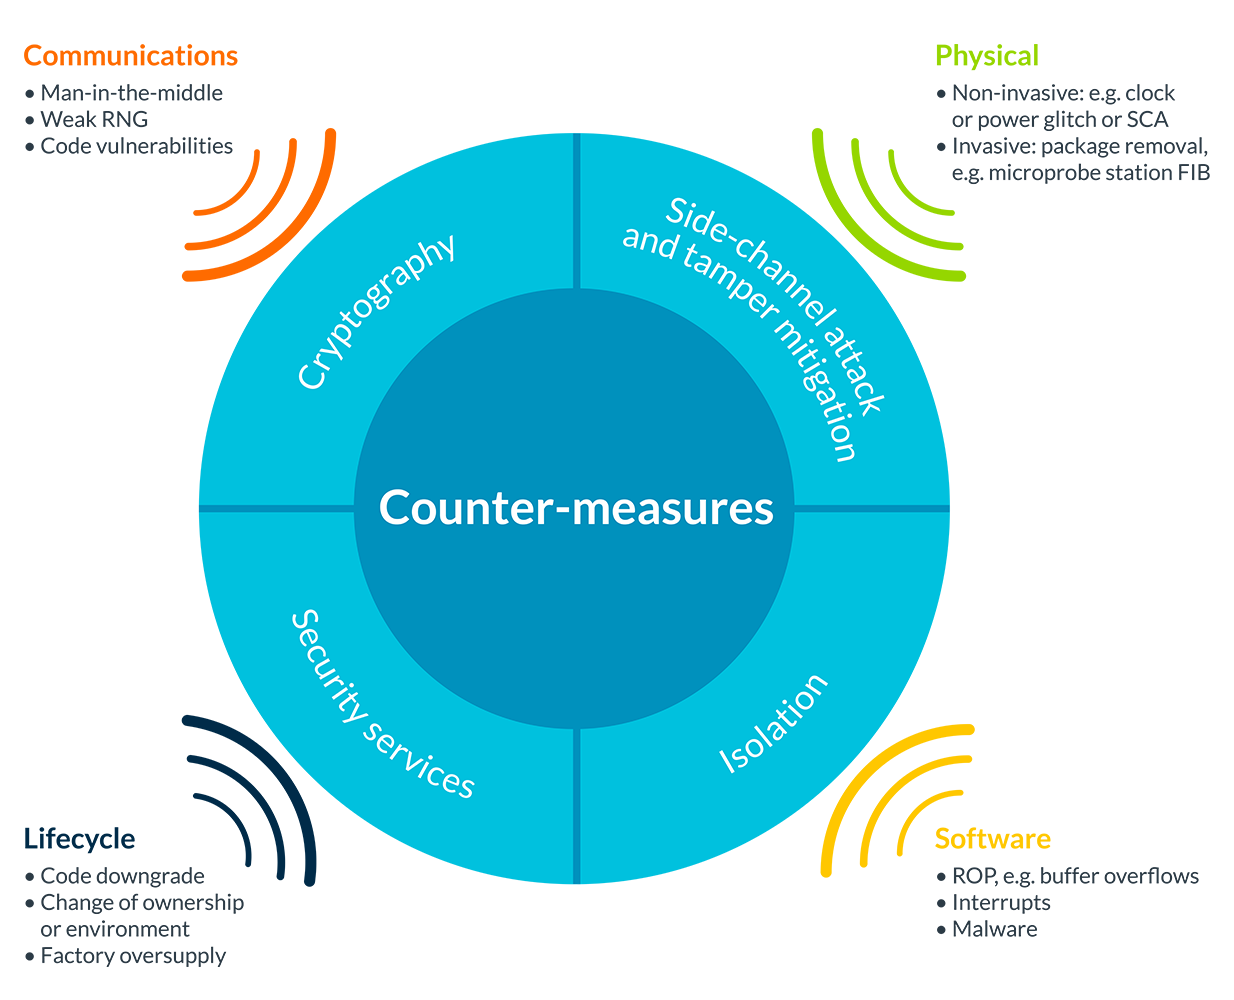
Abbildung 1: Viele Angriffsformen können Datensicherheit kompromittieren, erfordern unterschiedliche Gegenmaßnahmen. (Bildquelle: ARM)
Auch Fertigungsphasen bergen Risiken. Während Assembly können Angreifer Verschlüsselungsschlüssel duplizieren oder gesamte Geräte klonen, sodass Replikate unentdeckt in Netzwerke eindringen. Am End-of-Life kann entsorgte Hardware geborgen und sondiert werden, um gespeicherte Geheimnisse zu extrahieren.
Keine einzelne Verteidigung deckt jede Bedrohung ab, und das Deployen aller möglichen Schutzmaßnahmen kann kostprohibitiv sein. Angriffs-Wahrscheinlichkeit und Impact variieren je nach Anwendung, daher müssen Designer Maßnahmen priorisieren, die die größte Risikoreduktion für ihren spezifischen Kontext bieten. Der Startpunkt ist ein gründliches Threat Modeling vor Beginn des Detaildesigns.
Die Entwicklung eines effektiven Threat Models umfasst drei Schlüsselschritte:
- Assets identifizieren. Für Privatsphäre umfasst dies alle PII, die auf oder durch das Gerät residieren oder reisen, Verschlüsselungsschlüssel, Firmware, Identitätscodes, Nachrichten-Metadaten und verwandte Ressourcen.
- Bedrohungen bewerten. Potenzielle Angriffsvektoren aufzählen, ihre Wahrscheinlichkeit schätzen und den Impact eines erfolgreichen Kompromitts evaluieren. Den vollständigen Geräte-Lebenszyklus betrachten – von Fertigung und Deployment bis Disposal – um alle relevanten Risiken zu erfassen.
- Gegenmaßnahmen bestimmen. Jede Bedrohung mit passenden Mitigations matchen und Implementierungskosten, Performance-Overhead und BOM-Impact evaluieren.
Mit einem gut definierten Threat Model können Designer Hardware- und Software-Features – wie Secure Boot, manipulationssichere Verpackung, Side-Channel-Gegenmaßnahmen und robustes Key-Management – zielgerichtet einsetzen, um Privatsphäre effektiv zu schützen. Das Halbleiter-Ökosystem bietet nun einen reichen Satz an Silizium-Blöcken, Sicherheitsmodulen und Software-Bibliotheken, die die meisten gängigen Angriffsvektoren adressieren, und Vendor-Support hilft bei Auswahl und Integration der richtigen Lösungen.
Durch systematisches Identifizieren von Assets, Bewerten von Bedrohungen und Anwenden gezielter Gegenmaßnahmen können Entwickler eingebettete Systeme bauen, die sowohl regulatorischen Verpflichtungen als auch Nutzererwartungen an Privatsphäre und Sicherheit gerecht werden.
Internet der Dinge-Technologie
- Mikroelektronik im Wandel: Antwort auf KI's wachsende Anforderungen
- Co-Simulation für Zynq SoC Designs: Hardware-Software-Verifikation beschleunigen
- Ist Ihre Fertigungsstätte bereit für IoT? Ein praktischer Leitfaden
- IoT-Daten in Business Value verwandeln: Ein praktischer Leitfaden
- Top 3 Datenschutz-Herausforderungen, die Unternehmen 2021‑23 meistern müssen
- Tableau: Rohdaten in strategische Insights verwandeln
- Workplace Wearables: Aufkommende Privacy-Herausforderungen für Mitarbeiter & Arbeitgeber
- Top IoT-Trends, die 2019 das Wachstum antreiben
- DataOps: Healthcare-Automatisierung revolutionieren für Kosteneffizienz und Umsatzwachstum
- Industrielle Automatisierung treibt den Wandel zur intelligenten Informationsautomatisierung voran