



Smart Meter Lebenszyklen sichern: Sechs bewährte Strategien für Privatsphäre und Resilienz
Das Internet of Things expandiert in beispiellosem Tempo und treibt die Prognose von einer Billion vernetzter Geräte bis 2035 voran – weit über heutigen Datenvolumen. Smart Meter gehören zu den am schnellsten wachsenden IoT-Segmenten. IHS Markit schätzt, dass Advanced Metering Infrastructure Ausgaben 2023 13 Mrd. $ erreichen, up from 9 Mrd. $ 2018. Versorger profitieren von automatisiertem Meter Reading, präziser Abrechnung und Fernsteuerung, während Ressourcenverbrauch sinkt.
Doch diese explosive Expansion weitet die Angriffsfläche für Cyberkriminelle, die kritische Infrastruktur angreifen oder sensible Daten stehlen. Im Dezember 2016 kommandierte die „Crash Override“-Malware Ukraines Stromnetz, deaktivierte 30 Umspannwerke und reduzierte Kiews Stromversorgung auf ein Fünftel der Kapazität.
Smart-Meter-Sicherheitsbedrohungen manifestieren sich über den gesamten operativen Lebenszyklus. Versorger müssen diverse Angriffsvektoren antizipieren – von Side-Channel-Exploits wie Correlation Power Analysis, die Credentials enthüllen, bis zu Datenschutzverletzungen am Edge oder in der Cloud. End-to-End-Sicherheit inklusive OTA-Firmware-Updates ist essenziell. Wie können Versorger garantieren, dass Smart-Meter-Deployments jeden Stakeholder schützen?
Meter-residente Daten – oft personenbezogene Informationen (PII) enthaltend – haben direkte Privatsphäre-Implikationen. Versorger nutzen diese Daten für Nachfrageprognose, Demand Response und Verbrauchsempfehlungen, aber sie müssen verantwortungsvoll und compliant mit Regularien wie der EU-DSGVO gehandhabt werden. Ein vertrauenswürdiges Datenfundament, verwurzelt in Geräte-Level-Sicherheit, Authentifizierung und Verschlüsselung at rest und in transit, ist daher mandatory.
Sechs Wege, wie eine IoT-Plattform sichere und private Smart Meter ermöglicht
Robuste Smart-Meter-Sicherheit erfordert eine ganzheitliche Lebenszyklus-Strategie – von Fabrikproduktion über Onboarding bis laufendem Betrieb (siehe Abbildung 1). Die Arm Pelion IoT-Plattform bettet essenzielle Device-Management- und Access-Control-Features ein, um diese Reise zu unterstützen. Im Folgenden skizzieren wir sechs Schlüsselwege, wie die Plattform Privatsphäre über den Meter-Lebenszyklus schützt.
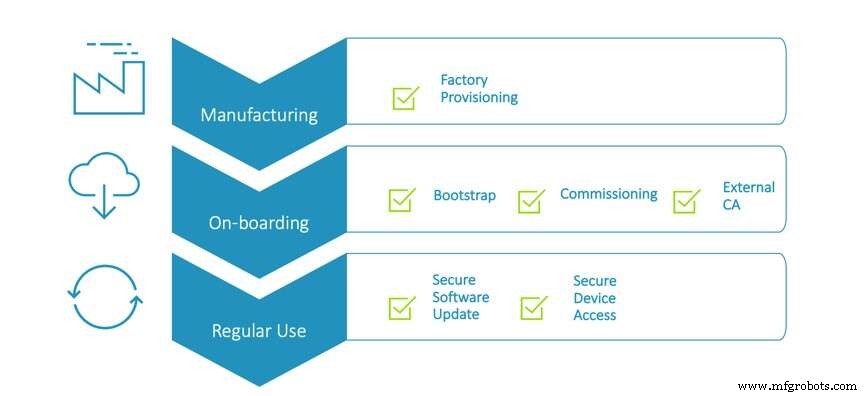
Abbildung 1: Beispiel eines sicheren Geräte-Lebenszyklus. (Quelle: Arm Pelion IoT Plattform)
1. Root of Trust für Millionen Meter während Factory Provisioning etablieren
Fertigungsstätten müssen hohen Durchsatz mit robuster Resilienz balancieren, um sicherzustellen, dass jeder Meter inhärent vertrauenswürdig ist und sein Feldleben auf sicherem Fundament beginnt.
Die Produktionseinrichtungen, die Smart Meter fertigen, müssen Skalierbarkeit mit Resilienz balancieren, die ein vertrauenswürdiges Gerät sicherstellt und ein sicheres Fundament für das Meter-Leben im Feld bietet. Das Injizieren von Credentials auf ein einzelnes Gerät kann dieses Risiko mindern, aber die Fähigkeit, diesen Prozess auf Millionen Geräte zu skalieren, ist der Schlüssel, um Balance zwischen Effizienz und Sicherheit zu wahren. Die Frage des Vertrauens in eine Fabrik wird relevanter, wenn man bedenkt, dass Versorger keine Hersteller sind und oft Produktion und Vertrauen an OEMs auslagern. Wie machen wir eine Drittpartei-Fabrik „vertrauenswürdig“?
Vertrauen wird durch Administration zertifizierender Authorities eingeflößt, die IoT-Plattform, Bootstrap und Lightweight M2M (LwM2M) Server cross-referenzieren. Eine Reihe von Tools des IoT-Plattform-Anbieters bietet einen linearen Prozess für die Konfiguration der Certificate Authority (CA), der sicherstellt, dass nur Meter, die ein von einer CA signiertes Zertifikat und einen Public Key besitzen, eine Verbindung zwischen Gerät und Device Manager herstellen können.
Zum Vergrößern klicken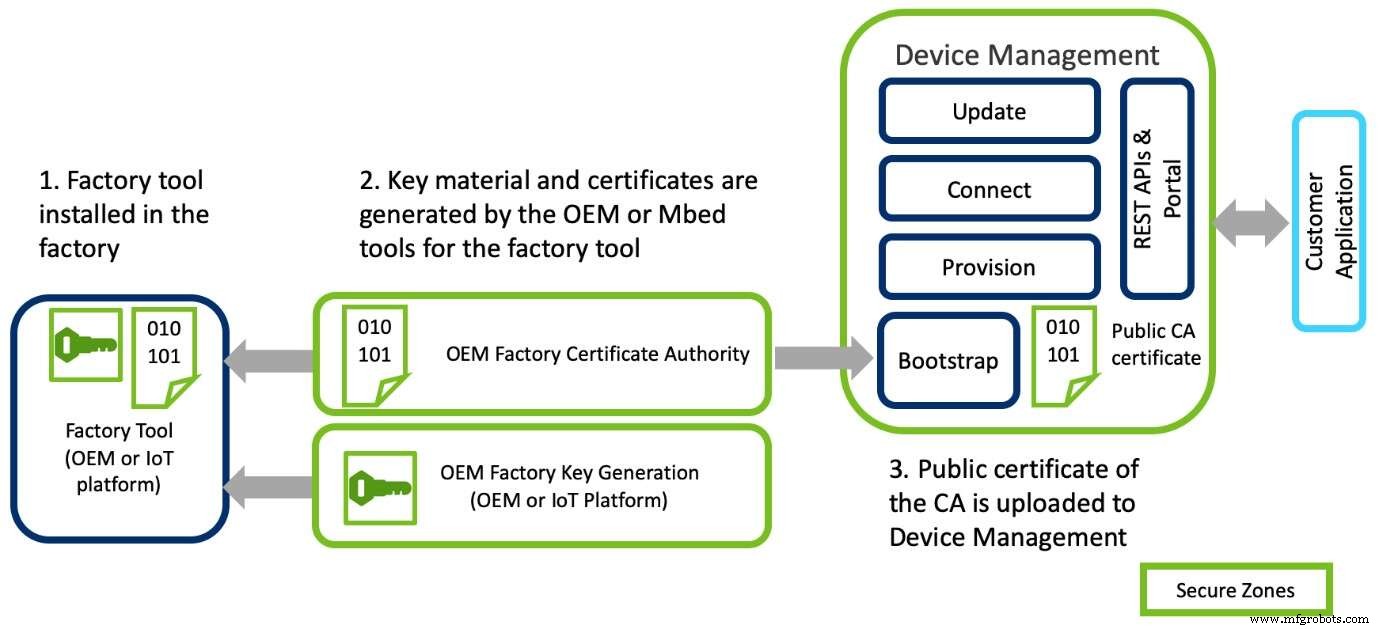
Abbildung 2: Beispiel sicheres Factory Provisioning (Quelle: Arm Pelion IoT Plattform)
Sobald die CA konfiguriert und mit dem individuellen Hersteller-Account verknüpft ist, ist die Fertigungslinie bereit für Mass-Provisioning. Dieser Fünf-Stufen-Prozess umfasst:
- Injizieren des Software-Images
- Generieren von Geräte-Keys, Zertifikaten und Konfigurationsparametern
- Nutzen eines Factory Tools zum Injizieren der generierten Keys, Zertifikate und Konfigurationsparameter in das Gerät auf der Fertigungslinie
- Verwenden eines Key Configuration Managers und Factory Configurator Client (FCC) APIs im Gerät zur Validierung der Informationen
- Finalisieren des Provisioning-Prozesses und Blockieren des FCC Codes im Produktions-Image, um sicherzustellen, dass er nach Provisioning nicht mehr zugänglich ist
2. Vertrauenswürdige Verbindungen zum Grid während Onboarding etablieren
Da OEMs oft einen Schritt vom Endkunden entfernt sitzen, muss Provisioning flexibel bleiben, um ihre etablierten Workflows zu akkommodieren.
Einige Hersteller erstellen Keys und Zertifikate in-house vor dem Bundling in ein Factory Configurator Utility (FCU). Die FCU operiert neben dem Hersteller-Factory-Tool, um ein Gerät mit Credentials zu konfigurieren und zu injizieren, die wiederum die operativen Parameter des Smart Meters validieren. Während diese Methode effizient ist, liefern beide Ansätze vergleichbare Sicherheit.
Da ein OEM nicht vorhersehen kann, wo ein Meter letztlich deployed wird oder welchem Utility-Account es beitritt, ist es paramount, dass die finale Grid-Verbindung vertrauenswürdig ist. Hersteller und Versorger nutzen daher Pre-Shared Keys (PSK) gekoppelt mit einer Enrollment-Liste. Dieser Prozess verifiziert die Unique ID, matched sie zu den in einem spezifischen Device Management Account gespeicherten Credentials; das Gerät wird nur diesem Account zugewiesen, wenn die ID mit der im Utility-Provider-IoT-Portal hochgeladenen übereinstimmt.
PSKs bieten einen gemeinsamen Key, der sicher im Gerät provisioned wird und das grundlegendste Sicherheitslevel darstellt. Da der Credential jedoch vorverteilt ist, besteht das Risiko, dass die Liste kompromittiert wird, was Millionen Meter und ihre Daten exponiert. Eine Public Key Infrastructure (PKI) bietet eine stärkere Alternative. Durch PKI wird die Einführung zwischen Gerät und IoT-Plattform mit asymmetrischer Kryptografie authentifiziert, wobei die kryptografische Signatur an die dritte Partei gebunden wird, die den Meter validiert. Dies stellt sicher, dass Credentials ausschließlich auf dem Gerät generiert und nirgendwo sonst gespeichert werden.
Während Flexibilität für OEMs geboten wird, wird jeder seriöse IoT-Partner Sicherheit wahren, indem er eine einzigartige Identität während der Bootstrap-Phase garantiert. Die Interaktion erfolgt als Teil des Datentransfers mit dem Bootstrap Server über verschlüsselte TLS-Kommunikation, designed um Abhören, Manipulation oder Message Forgery zu vereiteln.
Internet der Dinge-Technologie
- Smart Data: Die nächste Frontier von IoT und Big Data navigieren
- IoT-Sicherheit zukunftssicher machen: Expertenstrategien für eine sicherere vernetzte Welt
- Wie Smart Cities IoT, Microservices und Dashboards für effizientes Asset Management nutzen
- IoT-Adoption absichern: Bewährte Cybersecurity- und Datenschutzstrategien für Unternehmen
- Sicherheitsherausforderungen in Next-Gen 5G- und IPv6-Netzwerken meistern
- 20 Jahre Internet der Dinge sichern: Unsere hypervernetzte Zukunft schützen
- Smart Factories: Von der Vision zur Realität – Warum die meisten UK-Unternehmen das Ziel verfehlen
- Wie IoT und Cloud Computing die Zukunft von Unternehmensdaten formen
- Smart Rural Connectivity: Wie der Breitband-Boom 2020 Unternehmen und Verbraucher prägt
- Data Integration 2024 und darüber hinaus: Trends, die die Zukunft formen