



Fehlersichere Steuersysteme designen für Sicherheit und Zuverlässigkeit
Logikschaltungen – ob aus elektromechanischen Relais oder Halbleitergattern gebaut – können auf zahlreiche Weisen implementiert werden, um dasselbe funktionale Ergebnis zu erzielen. Zwar ist kein einzelnes Design inhärent „korrekt“, doch bestimmte Ansätze bieten überlegene Sicherheit, Zuverlässigkeit und Wartbarkeit.
In sicherheitskritischen Steuersystemen muss die Designpriorität der Schutz von Menschen, Anlagen und Prozessen sein. Wenn mehrere Implementierungsoptionen existieren, sollte diejenige gewählt werden, die die größte inhärente Sicherheit bietet.
Relaislogik in einer Brandmeldeanlage implementieren
Betrachten Sie ein großes Labor- oder Industriegebäude mit einer Brandmeldeanlage, die durch beliebig viele Rastschalter im gesamten Gebäude ausgelöst werden kann. Ziel ist es, den Alarmsummer zu energetisieren, wann immer irgendein Schalter betätigt wird.
Die einfachste Relaislogik würde normalerweise-offene Schalterkontakte parallel verschalten – im Wesentlichen eine ODER-Funktion über alle Eingänge:
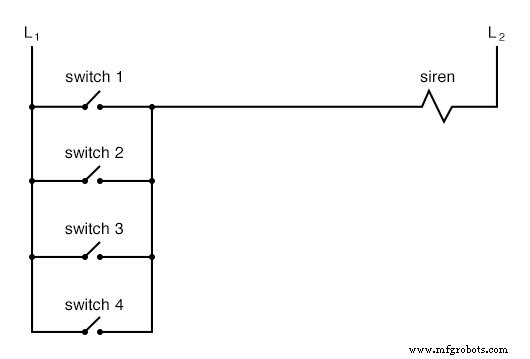
Diese Konfiguration ist zwar simpel, aber anfällig für die häufigste Art elektrischer Ausfälle: einen offenen Stromkreis. Fällt beispielsweise der Draht für Schalter #2 offen, würde der Summer nicht ertönen, wenn dieser Schalter betätigt wird – ein gefährlicher Zustand, der bis zum Notfall unbemerkt bleiben könnte.
Um dieses Risiko zu mindern, kann der Stromkreis so umgestaltet werden, dass ein offener Kontakt den Alarm auslöst. Dies erfordert normalerweise-geschlossene Schalter, in Reihe geschaltet mit einem Relais, das den Summer energetisiert, wenn irgendein Schalter geöffnet wird. Der resultierende Stromkreis ist:
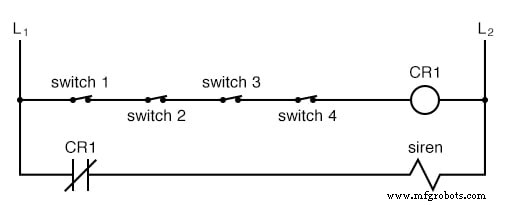
In diesem fehlersicheren Design bleibt die Relaisspule (CR₁) energetisiert, solange alle Schalter unbetätigt sind, hält den Relaiskontakt (CR₁) offen und verhindert, dass der Summer ertönt. Das Betätigen irgendeines Schalters deenergetisiert CR₁, schließt den Kontakt und löst den Alarm aus. Ein gebrochener Draht im oberen Zweig bewirkt ebenfalls, dass das Relais deenergetisiert, was einen Fehlalarm erzeugt, der sofort einen Fehler im System signalisiert.
Obwohl diese Konfiguration komplexer als das Original ist, verbessert sie die Sicherheit signifikant, indem sie sicherstellt, dass ein Fehler in einen detektierbaren Alarm resultiert statt in einen stillen Fehlfunktion.
Fail-Safe-Prinzipien auf Steuersysteme anwenden
Fail-Safe-Design basiert auf der Annahme, dass der wahrscheinlichste Ausfallmodus ein offener Stromkreis ist. Indem man das System so konfiguriert, dass ein solcher Ausfall in den sicherstmöglichen Betriebszustand führt, können Ingenieure Risiken reduzieren. Beispielsweise sollte ein elektrisch betätigtes Magnetventil, das Kühlwasser liefert, so ausgelegt sein, dass es offen bleibt (Wasserfluss erlaubt) wenn deenergetisiert, weil Kühlverlust katastrophale Anlagenschäden verursachen kann.
In der Energieverteilung wird die Wahl der Fail-Safe-Strategie nuancierter. Schutzrelais, die große Leistungsschalter steuern, geben oft einen geschlossenen Kontakt aus, um einen Auslösebefehl zu initiieren. Dieser Ansatz bedeutet, dass ein offener Fehler in der Steuerverdrahtung den Schalter geschlossen lässt, was potenziell kritische Lasten während eines Fehlers mit Strom versorgt – ein Trade-off, der in vielen Netzentwürfen akzeptiert wird, um großflächige Ausfälle zu vermeiden.
Diese Beispiele illustrieren, dass Fail-Safe-Design keine Einheitslösung ist; es erfordert klares Verständnis des Prozesses, der wahrscheinlichsten Ausfallmodi und der sichersten Reaktion auf diese Ausfälle.
Normen wie IEC 61508 und ISO 13849 bieten detaillierte Leitlinien für die Implementierung fehlersicherer Systeme in industriellen und sicherheitsinstrumentierten Anwendungen.
Zusammenfassung
- Das Ziel fehlersicherer Gestaltung ist, ein Steuersystem tolerant gegen die häufigsten Verdrahtungs- oder Komponentenausfälle zu machen.
- Da offene Stromkreise statistisch der häufigste Ausfall sind, sollte ein fehlersicheres System bei einem offenen Fehler in seinen sichersten Betriebsmodus defaulten.
Verwandte Arbeitsblätter
- High-Reliability Circuits Worksheet
Durch systematisches Identifizieren wahrscheinlicher Ausfallmodi und Engineering von Systemen, die bei diesen Ausfällen in den sichersten Zustand defaulten, können Entwickler robuste, vertrauenswürdige Steuerlösungen schaffen, die Menschen, Anlagen und Prozesse schützen.
Industrietechnik
- Typische Fallstricke bei Neuanlagen: Frühe Ausfälle vermeiden
- Embedded-System-Design: Schritte, Prinzipien und praxisnahe Anwendungen
- C# using-Anweisungen meistern: Importe, Aliase und statische Direktiven
- Eingebettetes FPGA-Design: Ein vollständiger Entwicklungsprozess
- Design & Optimierung von RTD-Temperaturmesssystemen – Expertenleitfaden
- High-Precision Continuous-Wave ToF Systeme designen: Umfassender Überblick
- Bewegungsmelder-Alarmsystem mit Java & Reactive Blocks – Auf Raspberry Pi deployen & SMS senden
- Experten-Design Mikrofluidischer Kartuschen für Schnelle IVD-Lösungen
- Expertenleitfaden zur Konstruktion von Angussystemen für den Metallguss
- Die häufigsten PCB-Design-Fallen, die Ingenieure vermeiden müssen