



Schutz von Daten in Nutzung mit Trusted Execution Environments
Da Organisationen zunehmend Multi-Cloud, Hybrid Cloud und Edge Computing adoptieren, tracken, speichern und analysieren ihre Applikationen sensible Nutzerdaten über eine breite Palette von Umgebungen. Um Compliance und Privatsphäre der Individuen, die Applikationen nutzen, zu gewährleisten, müssen die Daten über ihren gesamten Lebenszyklus geschützt werden.
Wir verschlüsseln Dateisysteme und Storage-Laufwerke und nutzen SSH-Protokolle, um Data at Rest und Data in Transit sicher zu halten, selbst wenn gestohlen, was sie ohne kryptografische Keys nutzlos macht. Allerdings sind Data in Use typischerweise unverschlüsselt und verwundbar für Angriffe und Exploits.
Um Applikationen und Daten zur Laufzeit zu schützen, wenden sich Entwickler zunehmend Trusted Execution Environments zu, oft als „Secure Enclaves“ bezeichnet.
Was sind Trusted Execution Environments?
Trusted Execution Environments (TEEs) sind CPU-verschlüsselte isolierte private Enklaven im Speicher, die zum Schutz von Data in Use auf Hardware-Ebene verwendet werden.
Während sensible Daten innerhalb einer Enklave sind, können unbefugte Entitäten nicht diese entfernen, modifizieren oder weitere Daten hinzufügen. Der Inhalt einer Enklave bleibt für externe Parteien unsichtbar und unzugänglich, geschützt gegen Outsider- und Insider-Bedrohungen.
Als Resultat gewährleistet ein TEE Folgendes:
- Datenintegrität
- Code-Integrität
- Datenvertraulichkeit
Abhängig vom Vendor und der zugrundeliegenden Technologie können TEEs zusätzliche Features ermöglichen, wie:
- Code-Vertraulichkeit – Schutz von Algorithmen, die als Intellectual Property gelten.
- Authentifizierter Launch – Autorisierungs- oder Authentifizierungs-Enforcement für das Starten verifizierter Prozesse nur.
- Programmierbarkeit – Zugriff auf TEE-Programmiercode vom Hersteller oder anderer sicherer Quelle.
- Attestation – Messung von Origin und aktuellem Zustand einer Enklave für Tamper-Proofing.
- Recoverability – Rollback zu einem vorherigen sicheren Zustand, falls ein TEE kompromittiert wird.
Diese Funktionen geben Entwicklern volle Kontrolle über Applikationssicherheit, schützen sensible Daten und Code, selbst wenn Betriebssystem, BIOS und die Applikation selbst kompromittiert sind.
Wie funktioniert eine Secure Enclave?
Um zu verstehen, wie TEEs funktionieren, schauen wir uns Intel® Software Guard Extensions (SGX) an.
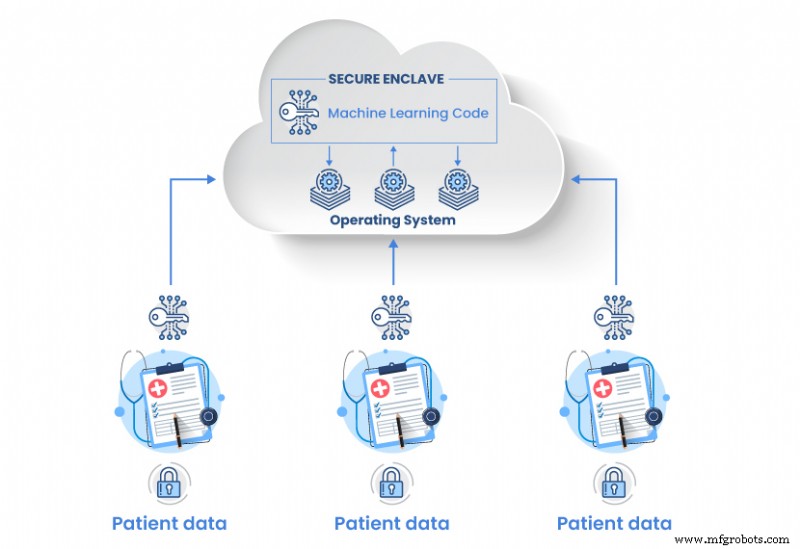
Mit Intel® SGX werden Applikationsdaten in trusted und untrusted Parts aufgeteilt. Die trusted Parts des Codes werden verwendet, um die Applikation innerhalb einer geschützten Enklave auszuführen. Die CPU verweigert allen anderen Zugriff auf die Enklave, unabhängig von den Privilegien der anfragenden Entitäten. Nach Verarbeitung werden die trusted Daten innerhalb der TEE gehalten und die Informationen, die der Applikation außerhalb der Enklave bereitgestellt werden, werden erneut verschlüsselt.
Enklaven werden durch Hardware-Kommandos erstellt und provisioned, die Memory-Page-Erstellung und -Hinzufügung sowie Enklaven-Initialisierung, -Entfernung oder -Messung ermöglichen.
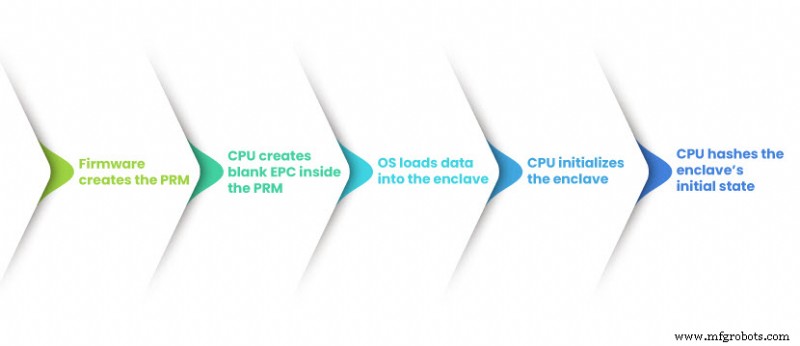
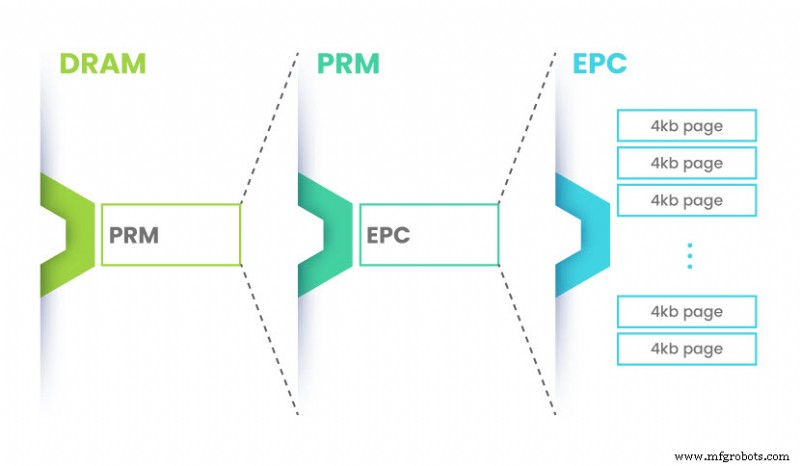
Die Firmware der Plattform nutzt ihre Konfigurationseinstellungen, um den Bereich für die TEE einzurichten. Sobald die Extensions aktiviert sind, reserviert die CPU einen Abschnitt des DRAM als Processor Reserved Memory (PRM). Die PRM-Größe kann über Firmware-Tools spezifiziert werden.
Dann allokiert und konfiguriert die CPU die PRM, indem sie ein Paar model-spezifischer Register (MSRs) setzt. Als Nächstes werden Enclave Page Caches (EPC) innerhalb der PRM erstellt, die Metadaten mit Basisadressen, Enklavengröße und Datensicherheitsinformationen enthalten.
Schließlich erstellt die CPU einen kryptografischen Hash des initialen Zustands der Enklave und loggt andere folgende States. Dieser Hash wird später für Attestation durch kryptografische Keys und Hardware Root of Trust verwendet.
Nach Initialisierung kann die Enklave User-Applikationen hosten.
Wie sicher sind Trusted Execution Environments?
Um am besten zu erklären, wie sicher eine TEE ist, müssen wir zuerst die Ringe der CPU-Privilegien ansprechen.
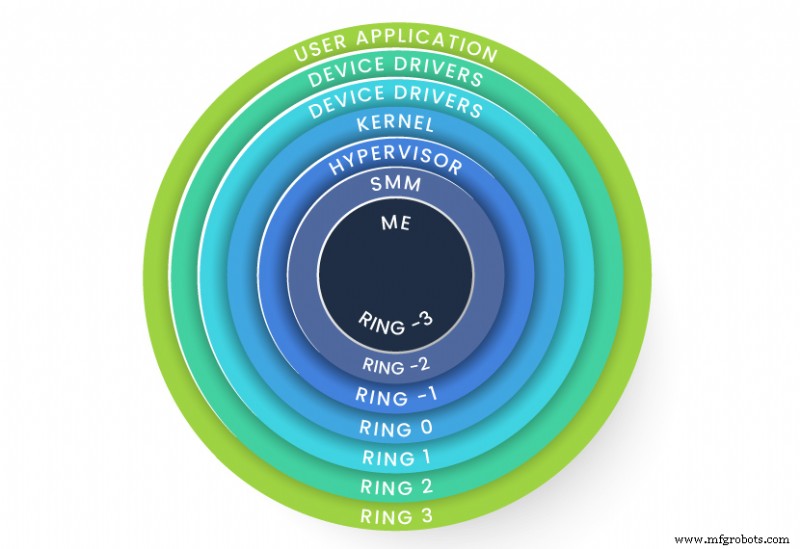
Verschlüsselungsschlüssel wurden traditionell innerhalb der Applikationen auf Ring-3-Level gespeichert. Dieses Modell gefährdet die Secrets, die innerhalb der Applikation geschützt sind, sobald diese kompromittiert wird.
Mit modernen Architekturen gehen Ringe der Privilegien über Kernel und Hypervisor hinaus und erstrecken sich auf System Management Mode (SMM) und Management Engine (ME). Dies erlaubt der CPU, den Speicher zu sichern, den eine TEE nutzt, die Angriffsfläche auf die niedrigsten Hardware-Layer zu reduzieren und Zugriff für alle außer den höchsten Privilegien-Leveln zu verweigern.
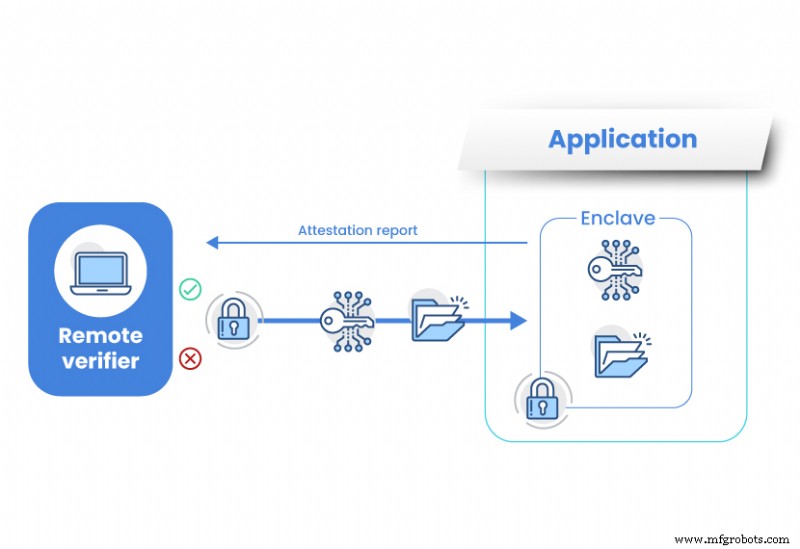
Ein weiterer Schlüssel zur Funktionalität und Sicherheit einer TEE ist Attestation. Durch Attestation werden die gesamte Plattform und die Enklave gemessen und validiert, bevor irgendwelche Daten geteilt werden.
Beispielsweise kann eine Enklave einen lokalen Report von sich selbst oder einer anderen Enklave auf derselben Plattform anfordern und diesen für Datenprüfung und -verifizierung nutzen. Ähnlich kann ein Remote-Verifier den Attestation-Report anfordern, bevor er sensible Daten von der Enklave anfordert. Sobald Vertrauen etabliert ist, können sie Session-Keys und Daten über einen sicheren Kanal teilen, der für externe Parteien unsichtbar ist.
Da unverschlüsselte Secrets die TEE nie verlassen, schützen Secure Enclaves Daten vor:
- Anderen Applikationen auf dem Host
- Dem Host OS oder Hypervisor
- Systemadministratoren
- Service-Providern
Sogar der Infrastruktur-Owner und andere Entitäten mit physischem Zugriff auf die Hardware können die Daten nicht erreichen.
Secure Enclaves im Confidential Computing
Um sichere und standardisierte Verarbeitung privater Workloads über verschiedene Cloud-Umgebungen zu ermöglichen, gründete die Linux Foundation 2019 eine Community namens Confidential Computing Consortium (CCC). Seit seiner Gründung arbeiten CCC-Mitglieder daran, Cloud-Computing-Adoption zu beschleunigen und offene Kollaboration zu ermöglichen.
Dank der hohen Datenschutzlevel, die sie bieten, sind hardwarebasierte Secure Enclaves der Kern dieser Initiative.
Durch Confidential Computing, unterstützt von TEEs, können Organisationen alles von einem einzelnen kryptografischen Key bis zu gesamten Workloads schützen, während ihre Applikationen genutzt werden.
Warum sollten Sie Confidential Computing adoptieren?
Heute reichen Secrets weit über Passwörter hinaus und umfassen hochvertrauliche und unersetzliche Informationen wie medizinische Aufzeichnungen oder biometrische Daten.
Confidential Computing bietet Businesses einen Wettbewerbsvorteil, indem es diese Daten schützt und finanziellen Verlust oder Reputationsschaden verhindert. Es gibt jedoch weitere Use Cases für diese sich entwickelnde Technologie.
Multi-Party Computation
Confidential Computing lässt Organisationen Daten von mehreren Quellen verarbeiten, ohne den zugrundeliegenden Code, Intellectual Property oder private Client-Informationen den Partnern, mit denen sie zusammenarbeiten, offenzulegen. Wettbewerb oder nicht, Regierungsorganisationen, Healthcare oder Forschungsinstitute können dieses Feature nutzen, um zu kollaborieren und Insights für den Zweck von Federated Learning zu teilen.
Finanzen und Versicherungen
Durch Nutzung von Confidential Computing verhindern Finanzinstitute betrügerische Aktivitäten wie Geldwäsche. Eine Bank kann einen verdächtigen Account mit einer anderen Bank in oder außerhalb ihres Netzwerks teilen, um ihn zu auditieren und die Chancen auf False Positives zu minimieren.
Versicherungsunternehmen können einen ähnlichen Ansatz nutzen, um Betrug zu verhindern. Sie können einen verdächtigen Claim untereinander für Pattern Recognition teilen. Mit sensiblen Daten, die in einer Enklave gespeichert sind und Datensätzen, die zwischen verschiedenen Quellen geteilt werden, können Ergebnisse erzielt werden, ohne dass vertrauliche Informationen im Prozess offengelegt werden.
Fazit
Enterprise-Tools zur Sicherheitsverbesserung werden ständig entwickelt, während Confidential Computing evolviert. Dies stimuliert Adoption, Wachstum und Sicherheit von Cloud Computing und entfesselt dessen volles Potenzial.
Durch beispiellosen Schutz sensibler Daten und Code während der Ausführung erlauben Trusted Execution Environments Organisationen, ihre Sicherheitsposition zu stärken und zukunftsreife Technologie heute zu nutzen.
Cloud Computing
- Big Data & Cloud Computing nutzen, um Business Growth zu treiben
- Edge Computing entmystifiziert: Praktische Use Cases in Transport, Utilities und Manufacturing
- Kontron bringt CP6940: Rugged 40 GbE Switch für Extreme Environments
- IoT-Adoption absichern: Bewährte Cybersecurity- und Datenschutzstrategien für Unternehmen
- Flottenfahrer im COVID-19-Schutz: Wesentliche Sicherheits- & Compliance-Strategien
- Wie richtiger Schutz langfristige Maschinenhaltbarkeit garantiert
- Wie Echtzeit-Analytics die Campus-Sicherheit für Studenten, Mitarbeiter und Fakultät verbessert
- Continuous Intelligence freisetzen: Enterprise-weite Use Cases und Echtzeit-Insights
- 5 Gründe, warum Fertigungsunternehmen Big Data nutzen sollten
- Wie intelligente Automatisierung die Produktivität der britischen Fertigung steigern kann