



KI formt SOCs neu: Fachkräftemangel und Cyber-Bedrohungsflut bewältigen
Greg Martin (links) von Jask
Cybersicherheit steht vor einer harten Realität: Das Volumen täglicher Bedrohungen übersteigt bei weitem die Zahl qualifizierter Security Analysten. Dieses Ungleichgewicht droht, viele Organisationen exponiert zu lassen.
Machine Learning, ein Teilbereich der Künstlichen Intelligenz (KI), bietet eine pragmatische Lösung. Durch Automatisierung routinemäßiger Detection- und Triage-Aufgaben kann KI menschliche Analysten befreien, sich auf die komplexesten Investigations zu fokussieren. Greg Martin, Co-Founder von Jask, betont, dass KI kein Ersatz, sondern ein Force Multiplier für SOC Teams ist.
Nordamerika allein meldet über drei Millionen offene Cybersicherheitspositionen, eine Zahl, die weltweit noch höher klettert. Ohne KI-getriebene Tools zur Beschleunigung von Threat Identification und Response riskieren Organisationen, weiter hinter ihren Adversaries zurückzufallen.
Historische Incidents wie der Equifax Breach illustrieren Konsequenzen unzureichender Ressourcen. Equifax war überwältigt vom schieren Volumen an Bedrohungen, was zu einem der kostspieligsten Data Breaches der Geschichte führte.
Moderne SOCs müssen repetitive, hochfrequente Pattern Matching an Maschinen delegieren. KI glänzt beim Sichten massiver Datenströme – etwas, das kein Analyst in Echtzeit nachhaltig leisten kann. Während ein ermüdeter Analyst subtile Indikatoren verpassen mag, kann ein KI-System kontinuierlich Logs analysieren und auf Anomalien mit Geschwindigkeit und Präzision alerten.
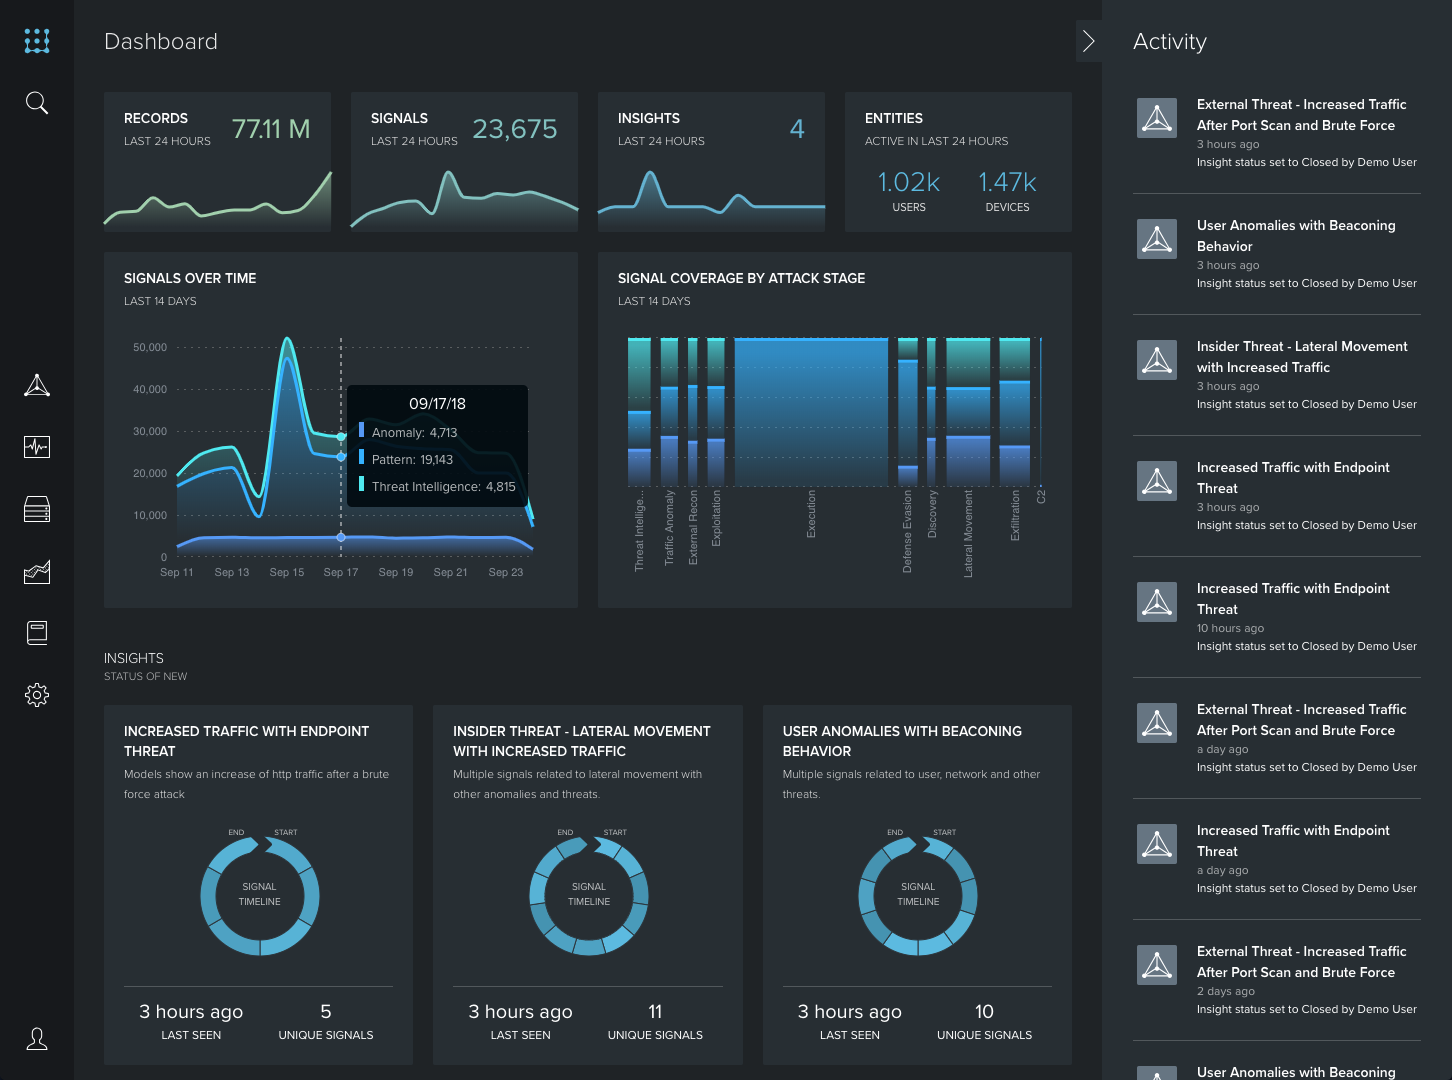
Wir antizipieren, dass KI innerhalb der nächsten fünf bis zehn Jahre routinierte automatisierte Angriffe und Financial Crime Vektoren effizient handlen wird. Für sophistizierte, State-Level Adversaries bleibt jedoch die beste Verteidigung ein menschlicher Analyst, augmentiert durch KIs schnelle Pattern Recognition.
KIs primärer Vorteil liegt im Filtern des Rauschens: Unterscheiden von High-Threat-Akteuren aus den Tausenden Low-Level-Cybercrimes, die SOC Dashboards täglich fluten. Die Herausforderung hat sich verschoben von der Nadel im Heuhaufen finden zur Identifikation der gefährlichsten Nadel unter Tausenden Nadeln.
Die aktuelle Landschaft ist ein 24/7 globaler Cyber-Arms Race. Tools wie WannaCry – originating von einer geleakten NSA Waffe – demonstrieren, wie schnell advanced Threats weaponisiert und deployed werden können. Da Cyber-Waffen-Proliferation zur neuen Norm wird, ist KI das einzige viable Mittel, um Situational Awareness und adaptive Defence aufrechtzuerhalten.
Autor: Greg Martin, Co-Founder von Jask
Internet der Dinge-Technologie
- Resilienz durch autonome Operationen aufbauen
- Der Macintosh-Moment: UX und Design Thinking für die nächste IoT-Revolution nutzen
- IT-Risiko bewerten: Strategien, Frameworks und Best Practices für Business Protection
- 20 Jahre Internet der Dinge sichern: Unsere hypervernetzte Zukunft schützen
- IoT zum Planetenschutz nutzen: Bewährte Erfolgsgeschichten
- IoT nutzen, um Smart Cities zu beschleunigen und UK-Konnektivität zu stärken
- Die sieben größten Last-Mile-Herausforderungen meistern: Bewährte Lösungen für schnelleren, kosteneffizienten Versand
- IT-Performance steigern: AIOps & Observability nutzen, um Downtime zu reduzieren & User Satisfaction zu erhöhen
- Getriebeschäden bei Sattelzugmaschinen vermeiden: Hauptursachen & Lösungen
- 4 häufige CNC-Maschinen-Probleme & bewährte Lösungen