



Was jeder netzwerkverbundene Mitarbeiter über Cybersicherheit wissen muss
Cyberangriffe können jederzeit, in jedem Ausmaß und über jedes Gerät passieren, das mit dem Netzwerk verbunden ist. Je länger ein Cyber-Bruch andauert, desto mehr resultiert in Datenverlust, Zeit und Geld.
Ein einzelner Cyberangriff reicht aus, um eine Lieferkette zu verwüsten. Zudem hat die Wirksamkeit von Anmeldeinformationen in jeder Stufe der Lieferkette direkte Auswirkungen auf jeden anderen Teil des Geschäfts.
Laut dem Cyber Security Breaches Survey 2020 haben 46 % der Unternehmen im vergangenen Jahr Brüche oder Angriffe identifiziert. Die Umfrage stellt fest, dass die häufigste Art von Cyberangriffen Phishing-Angriffe sind – E-Mails, die von Mitarbeitern empfangen werden und sie auf betrügerische Websites leiten.
„Dies folgt, in viel geringerem Maße, Identitätsdiebstahl und dann Viren oder andere Malware“, sagt die Umfrage. „Eine der konsistenten Lektionen in dieser Umfragereihe war die Wichtigkeit von Mitarbeiterwachsamkeit, da die überwältigende Mehrheit der identifizierten Brüche und Angriffe solche sind, die über [diese Angriffsarten] kommen.“
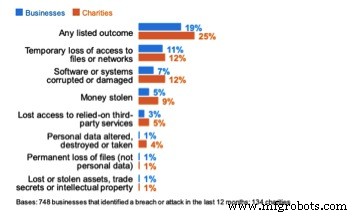
Für kleine Unternehmen, die Teil einer Lieferkette sind, macht der Bericht die Wichtigkeit von Cybersicherheitswissen für jeden mit Netzwerkzugriff klar, von denen jeder ein potentielles Ziel für Angreifer sein kann. Die Auswirkungen dieser Angriffe sind in der untenstehenden Abbildung zu sehen, entnommen aus dem Bericht.
Phishing: Sozial manipulierte Angriffe
Phishing involviert einen sozial manipulierten Angriff, bei dem ein Bedrohungsakteur als vertrauenswürdige Entität auftritt. Der Empfänger einer E-Mail, eines Anrufs oder einer Textnachricht wird dazu verleitet, sensible Informationen preiszugeben, weil er glaubt, es sei eine vertrauenswürdige Person.
Diese Angriffsart wird meist dadurch erreicht, dass das Opfer auf einen bösartigen Link klickt, was wiederum die Installation von Malware, Ransomware oder die Preisgabe sensibler persönlicher Daten wie Passwörter und Kreditkartendetails ermöglicht.
Einige der raffiniertesten jüngsten Phishing-Kampagnen kamen von Personen, die als Vertreter der US-amerikanischen Centers for Disease Control and Prevention (CDC) und der Weltgesundheitsorganisation (WHO) auftraten.
Menschliche Erkennung schlägt Technologie
Die Cyber-Breaches-Umfrage zeigt einen 70 % Anstieg bei von Menschen – nicht Technologie – erkannten Angriffen. Letztere kann erkennen, wenn etwas offensichtlich falsch ist, aber sie sucht nach Fakten statt Absicht. Studien zeigen, Technologie stoppt etwa 999 von 1.000 Phishing- und virushaltigen E-Mails. Aber die, die durchkommen, sind oft jene, die aus Technologieperspektive nicht falsch aussehen. Die Aufforderung, sich auf einer betrügerischen Website anzumelden, wirkt legitim. Erst wenn der Kontext der Nachricht und Website von einem Menschen gelesen wird, kann sie als Bedrohung identifiziert werden.
Technologie-Unterstützung kommt in Form von künstlicher Intelligenz und aktiven Abwehrkampagnen von Regierungen. Für jetzt fällt es jedoch auf uns als Nutzer, die Bedrohung zu identifizieren. Deshalb ist Schulung für alle Mitarbeiter essenziell.
Gemeinsame Verantwortung in der Lieferkette
Jeder Partner in der Lieferkette ist von allen anderen abhängig, und das gilt besonders für Cybersicherheit. Sie wollen nicht derjenige sein, der den ersten Virus bekommt, der dann den Rest Ihrer Kette und Partner infiziert und schließlich Kunden beeinträchtigt.
Alle Unternehmen müssen darauf achten, gute Cybersicherheitsprozesse zu praktizieren, um diese Art der Ausbreitung zu verhindern. Nur so können sie Sicherheit von oben bis unten gewährleisten und gegen Angriffe wie den M.E.Doc Software Hack 2017 schützen.
Fünf Schritte für Mitarbeiter zum Schutz
Alle Mitarbeiter sollten die verräterischen Anzeichen von Phishing kennen, wem potenzielle Sicherheitsprobleme gemeldet werden sollen, und jede Anfrage, die ungewöhnlich oder aus dem Rahmen fällt, besonders wenn eine wahrgenommene Dringlichkeit damit einhergeht. Hier sind fünf Schritte, die Mitarbeiter unternehmen sollten, um sich gegen potenzielle Angriffe zu schützen:
- Lange und einzigartige Passwörter erstellen (mehr als 12 Zeichen).
- Zwei-Faktor-Authentifizierung überall dort nutzen, wo möglich.
- Sich über die verräterischen Anzeichen von Phishing informieren.
- Niemals sensible Informationen mit jemandem teilen, der unerwartet anruft. Identität prüfen, Kontaktnummer aus anderer Quelle (z. B. Rechnung oder Website) finden und zurückrufen.
- Alles, was ungewöhnlich erscheint, doppelt prüfen, besonders wenn aufgefordert wird, etwas außerhalb normaler Prozesse zu tun.
Mit jedem Mitarbeiter im Unternehmen, der Cybersicherheitsprozesse einhält und ständig wachsam bleibt – besonders bei Nutzung privater Geräte, die mit dem Netzwerk verbunden sind – gibt es eine 70 % geringere Chance, einen erfolgreichen Angriff zu erleben.
Bildung ist der Schlüssel, um Ihr Geschäft sicher zu halten. Technologie kann nur so viel helfen. Letztendlich kommt es immer darauf an, dass Mitarbeiter Verantwortung für Sicherheit und potenzielle Bedrohungen übernehmen und wissen, wie sie diese korrekt bekämpfen. Diese Fähigkeit kommt nur durch Bildung und Investition in koordinierte, strategische Prozesse für starke Cybersicherheit.
Colin Robbins ist Managing Security Consultant bei Nexor.
Industrietechnik
- Umfassender Leitfaden zu CNC-Fräsmaschinen: Funktionen, Anwendungen, Best Practices
- 4 essenzielle Einblicke, die jeder Arbeitgeber zum Supply-Chain-Recht braucht
- Verständnis programmierbarer Logikcontroller: Wichtige Fakten für industriellen Erfolg
- Wichtiger Leitfaden zum Transformatoröl-Test für zuverlässige Stromsysteme
- Schwingförderer verstehen: Kernfakten & Anwendungen
- Unverzichtbarer Leitfaden zu Schleifscheibenschutzhauben: Schutz vor Bruch & Verletzung
- OSHA-Selbstprüf-Checklisten meistern: Sicherheitsverstöße vermeiden
- Siliciumbronze erklärt: Wichtige Eigenschaften & Vorteile
- Wichtiger Leitfaden zu Tauchmotorpumpen: Eigenschaften, Betrieb und Installation
- Rändeln (Knurling) erklärt: Oberflächenstrukturierung für Griffsicherheit & Optik