



Ransomware beschleunigt die industrielle Cybersicherheitstransformation
Der Colonial Pipeline Ransomware-Vorfall forderte eine Lösegeldzahlung von 4,4 Millionen Dollar, aber die tatsächlichen Kosten – Umsatzverlust, Markenwertverlust und verschärfte regulatorische Aufsicht – beliefen sich auf zig Millionen.
Nach diesem Angriff beschleunigen Bundesbehörden umfassende Cybersicherheitsreformen, doch viele Branchen kämpfen noch damit, moderne digitale Tools in Legacy-Operationen zu integrieren.
Datengesteuerte Automatisierung breitet sich aus, aber veraltete manuelle Austauschprozesse – clipboard-basiertes Teilen, langwierige Genehmigungszyklen – untergraben weiterhin Effizienz und offenbaren kritische Schwachstellen.
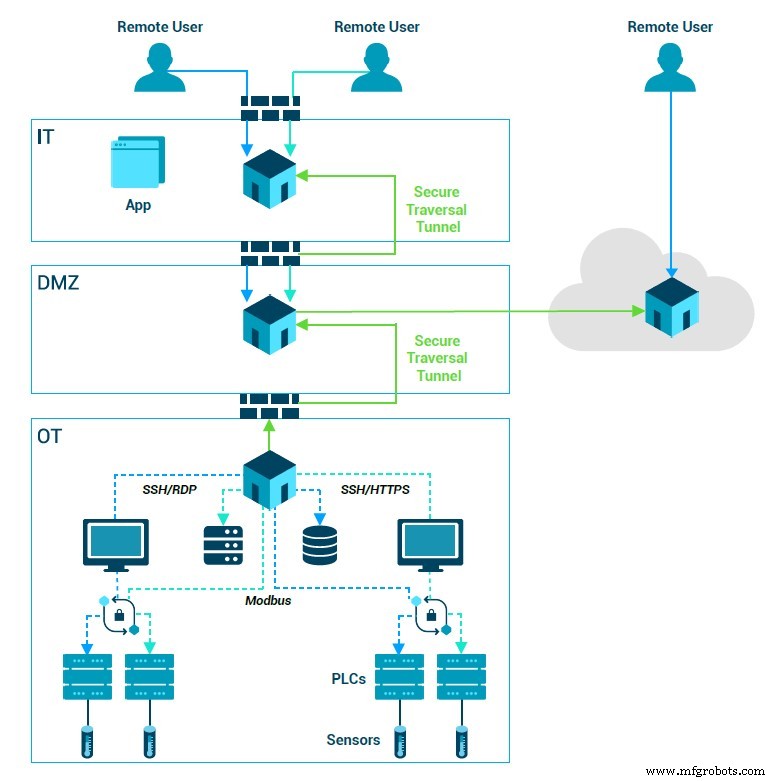
Diagramm eines Zero-Trust-Systems.
Mit Präsident Bidens Executive Order zur Stärkung der nationalen Cybersicherheitshaltung, einem 100-Tage-Plan für das alternde Stromnetz und der neuen Pipeline-Direktive des Department of Homeland Security stehen Branchen, die noch nicht vollständig moderne Technologie eingeführt haben, unter enormem Druck, ihre Sicherheitsprozesse und -technologien zu aktualisieren. Die Herausforderung ist komplex und kostspielig, aber essenziell.
Für viele Betreiber fühlt sich die Aufgabe so einschüchternd an wie sie notwendig ist. Sicherheitslücken zu beheben, die entstehen, wenn neue und Legacy-Geräte koexistieren, erfordert mehr als eine Plug-and-Play-Lösung; es erfordert einen fundamentalen Denkwechsel.
Sicherheit kann nicht mehr nur als defensive Taktik betrachtet werden. Sie muss das Fundament für den Übergang zu „smart“ Infrastruktur sein – eine Vision, die seit fast einem Jahrzehnt zirkuliert, aber mehr theoretisch als praktisch geblieben ist.
Die Vision für ein smartes Stromnetz sieht so aus:
Elektrische Umspannwerke würden von IoT-Geräten verwaltet, die in Echtzeit mit Administratoren, Partnern und Kunden kommunizieren können; diverse Energiequellen – Wind, Wasser, Solar, Nuklear und Fossile – würden automatisch gemischt, um Erzeugung und Verteilung zu optimieren; energieintensive Standorte wie Rechenzentren, große Bürogebäude und Wohnhäuser würden smarte Thermostate einsetzen, die Machine Learning nutzen, um Kosten und Verbrauch zu senken.
Obwohl diese Ideen nicht neu sind, bewies eine Reihe von hochprofilierten Cyberangriffen, dass die Smart-Grid-Vision – und jede vernetzte Infrastruktur – von einer robusten Cybersicherheitshaltung abhängt.
Vollautomatische Spannungsanpassungen an einem Umspannwerk oder Echtzeitkommunikation mit Thermostaten, Straßenlaternen und Büroheizungen sind nur möglich, wenn jede Interaktion gesichert ist. Andernfalls würden große Digitalisierungsinvestitionen mehr Cyber-Schwachstellen als Vorteile einführen.

Duncan Greatwood
Da wir nun wissen, dass Cybersicherheit für smarte Infrastruktur essenziell ist, ist der nächste Schritt klar. Bidens Executive Order fordert einen Abschied von traditionellen Modellen und drängt Betreiber zur Einführung von Zero-Trust-Architektur – der modernen Alternative zum perimetrischen Sicherheitsansatz.
Zero Trust ist wie das Abschließen jeder Tür in Ihrem Haus – einschließlich Kühlschrank, Speisekammer und Mikrowelle – während jedes Familienmitglied einen einzigartigen Schlüssel für jeden Ort hält. Im Gegensatz dazu verlässt sich ein traditioneller Ansatz auf einen einzelnen Hauptschlüssel für Vorder- und Hintertür.
Innerhalb dieser Architektur weisen Versorgungsadministratoren jedem Benutzer, Gerät und jeder Anwendung eine eindeutige Identität mit maßgeschneiderten Zugriffsprotokollen zu. Wenn ein Cyber-Gegner das System durchbricht, isoliert das Netzwerk diese Entität und verschärft Kontrollen, um weiteren Zugriff zu verhindern.
Der Mangel an granularer Kontrolle erklärt, warum Vorfälle wie der Colonial Pipeline Ransomware-Angriff einen Betrieb zum Stillstand zwingen können, und warum fast jede Woche ein neuer großangelegter Cyberangriff ein weiteres kritisches System lahmlegt.
Die Implementierung von Zero Trust über alles hinweg – von 20 Jahre alten Systemen ohne Passwörter oder Verschlüsselung bis hin zu zukünftigen IoT-Geräten mit digitalen Identitäten – wird die Vorteile der digitalen Transformation freisetzen. Betreiber werden nahtlosen Remote-Zugriff, effizienten Datenaustausch und optimierte Zusammenarbeit mit Partnern genießen, was einst eine kostspielige Verteidigung in einen Katalysator für Innovation verwandelt.
Indem die Biden-Administration diesen neuen Ansatz vorschreibt und anreizt, hebt sie nicht nur die Rolle der Sicherheit beim Aufbau smarter Infrastruktur hervor; sie definiert neu, was es bedeutet, sicher zu sein. Dabei löst sie stillschweigend eine neue digitale Revolution im Industriesektor aus.
— Duncan Greatwood ist Chief Executive Officer von Xage
>> Dieser Artikel wurde ursprünglich auf unserer Schwesterseite EE Times veröffentlicht.
Internet der Dinge-Technologie
- Warum Industrial-IoT-Systeme Hauptziele für Cyberangriffe sind – und wie man sie sichert
- Manufacturing Excellence mit Industry 4.0 steigern: Der Aufstieg von Quality 4.0
- Cybersecurity nachrüsten: Legacy-Industriesysteme im IIoT-Zeitalter absichern
- Industrielle Retrofit-Revolution: Wie smarte Upgrades Effizienz und Profitabilität treiben
- Industrial IoT Security: Steigende Bedrohungen und die Notwendigkeit integrierter IT/OT-Schutz – Teil 1
- Warum TÜV SÜD die industrielle Cybersicherheits-Autorität ist
- Industrielle Cybersicherheit im Aufwind: Wie generische Malware alle Sektoren bedroht
- Trisis Malware in zweiter industrieller Facility detektiert, Cyber-Physische Security-Bedenken verstärkt
- ICS-Sicherheits-Checkliste: 8 bewährte Schritte zum Schutz industrieller Leitsysteme
- Industrial Automation Security: Warum es Top-Priorität sein muss