



Essentielle Security Practices für Fog Computing
Seit mehreren Jahren championiert Cisco Fog Computing als Eckpfeiler skalierbarer, zuverlässiger und kosteneffektiver IoT Architekturen. Durch Integration von Cisco IOx in industrielle IoT Solutions können Data, generiert von vernetzten Devices, direkt auf Edge Routern und Switches gefiltert, analysiert und acted upon werden. Dieses lokale Processing introduces neue Security Challenges, die across dem gesamten Fog Ecosystem adressiert werden müssen – von einzelnen IIoT Devices bis zu tausenden Fog Nodes, die in einer Production Environment deployed sein können.
Security in Fog Computing ist kein einzelnes Feature oder Protokoll – es ist eine layered Architektur, die solide Fundamente erfordert, wie ein stabiles Haus bauen. Durch Kombination von Best Practices für Cisco IOS Network Services mit Cisco IOX Security durch jede Phase eines Fog Rollouts (siehe Figure 1) können Organisationen eine resiliente Security Posture etablieren.
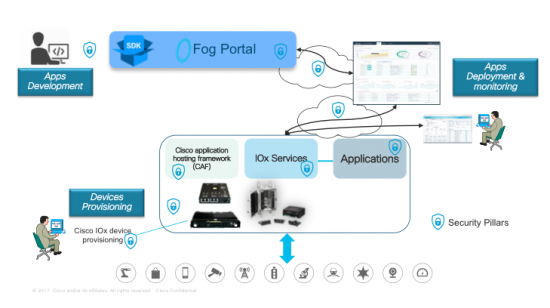
Unten sind vier Security Säulen, die IT und Operations Manager helfen, Data Integrität in einer Fog Environment zu safeguarden.
Cisco IOx Security Säulen
 Access Control
Deploying und Managing Applikationen in Fog erfordert Role-Based Authentication, die Network Management von Application Management trennt.
- Application Managers authentifizieren durch Fog Director oder IOx Local Manager (z. B. Application Install, Upgrade, Start/Stop, Validation, Monitoring). Enterprise Radius Servers enforcen Login Restrictions, um unautorisierten Access zu blockieren.
- Privileged IOS Network Manager performen Device Provisioning, Interface Configuration und Troubleshooting basierend auf ihrer Role, nicht auf Login Credentials oder physischer Location.
 Integrity
Beyond Hardware und Software Hardening discussed in [hardening], fordert Fog Computing zusätzliche Safeguards, um die IOx Platform zu schützen:
- Digital signierte Guest-OS Images, secured by Trust Anchor Module (TAM) in Cisco ACT2 Chipsets, verifizieren OS Integrity.
- Application Isolation – ob als Docker Container, PaaS, Linux Container oder Virtual Machines (CGR 1000 Compute Module only) – schützt Ressourcen vor Interferenz.
- Signierte Application Packages nutzen Trust Anchor RSA Private Key (PEM) und x509 Client Certificate (PEM), um Source Identity zu bestätigen. Alle IOx Tools (IOxclient, IOx Local Manager, Fog Director) enforcen Installation signierter Apps, um Rogue Code zu verhindern.
- OAuth APIs bieten delegierten Access, authentifizieren Users ohne Credentials an Applikationen zu exponieren.
- PAM erlaubt Developers, multiple Low-Level Authentication Schemes via High-Level API zu integrieren.
 Data Confidentiality und Privacy
Fog Nodes speichern oft Data lokal auf Embedded Flash oder mSATA SSDs (z. B. IR829M). Recente IOx Releases führen Secure Storage Services (SSS) ein, die Certificates, Keys und User Data sicher speichern. Applikationen greifen auf SSS via REST APIs zu, enabling Application-Level Encryption. Linux Security Mechanisms wie Cgroups, SMACK, SELinux und Namespaces bieten zusätzliche Protection Layers.
Control Commands (Start/Stop, Install/Uninstall) müssen ebenfalls confidential bleiben. SSL/TLS sichert Traffic zwischen Fog Devices und Management Services, inklusive File Transfers. Komplementäre Cisco IOS Konfigurationen – IPsec VPNs, VRFs, VLANs – isolieren Data Traffic weiter.
Threat Detection und Mitigation
Distributed Traffic Analysis ist Core Feature von Fog Computing. Partner wie [Sentryo] nutzen Port Mirroring auf IE 4000 Series oder IP Traffic Export auf IR800 Series, um Analytics Agents zu deliver, die Traffic Flows auf IOx Devices monitoren.
Operations Manager müssen anomales Applikationsverhalten detektieren und Metriken für Analyse und Capacity Planning capturen. IOx Local Manager und Fog Director Tools/APIs profilieren Applikation Resource Consumption, während DNA-C, IoT FND und Kinetic GMM Provisioning und Policy Enforcement über tausende IOx Devices automatisieren.
Teilen Sie Ihre Security Challenges mit uns – besuchen Sie Cisco Live Orlando World of Solutions und IOx Devnet Zone vom 10.–14. Juni 2018, um zu diskutieren, wie Sie Ihr Fog Deployment sichern.
Internet der Dinge-Technologie
- Synthetisches Monitoring meistern: Bewährte Best Practices für zuverlässige SaaS & Web Performance
- Azure Security Best Practices: Essenzielle Guidelines zum Schutz Ihrer Cloud-Infrastruktur
- Fog vs. Cloud: IoT-Implementierungen für Geschwindigkeit und Skalierung optimieren
- Zephyr-basierte IoT-Geräte debuggen: Bewährte Remote-Monitoring-Praktiken
- Zusammenarbeit im Maschinenbau maximieren mit einer IIoT-Plattform
- Wie Face-Time-Coaching die Instandhaltungsüberwachung transformiert
- Quantencomputing 2021: 12 führende Anwendungen verständlich erklärt
- Top-Anwendungen für Druckluftsysteme in verschiedenen Branchen
- Manufacturing Marketing: Bewährte Best Practices für 2019
- Top-Metalle & Legierungen für Hochdruckanwendungen