



Cybersicherheits-Schwachstellen bewerten: Ein vertrauenswürdiges Selbstbewertungstool für Hersteller
Es ist für alle – Hersteller und andere – essenziell, die Bedrohung durch Cyberangriffe zu erkennen und zu wissen, wie man ihnen vorbeugt. Die von Cyberkriminellen ausgenutzten Schwachstellen können Ihren Betrieb lahmlegen und Ihr Unternehmen zwingen, Tausende von Dollar in Sicherheitsmaßnahmen und die Wiederherstellung des Kundenvertrauens zu investieren.
Eine der Herausforderungen, mit denen Hersteller im Hinblick auf Cyberbedrohungen häufig konfrontiert sind, ist die Ungewissheit über ihre tatsächliche Verwundbarkeit. Haben Sie sich jemals gefragt, wie Sie das Schwachstellen-Niveau Ihres Unternehmens bewerten können? Wäre es nicht großartig, besser zu verstehen, wo Ihr Unternehmen bei der Erfüllung seiner Cybersicherheitsanforderungen steht?
Glücklicherweise ist das einfacher, als Sie denken. Sie können sofort beginnen, indem Sie das Cybersecurity Assessment Tool des MEP National Network™ nutzen, um das Cyber-Risiko für Ihr Unternehmen selbst einzuschätzen.
Rundgang durch das Cybersecurity Assessment Tool
Wie Sie vielleicht wissen, hat das National Institute of Standards and Technology (NIST) den fünfteiligen Cybersecurity Framework veröffentlicht, der zum Standard für Cybersicherheit in der Fertigung und vielen anderen Branchen geworden ist. Das Selbstbewertungstool des MEP basiert auf diesem Framework und folgt dessen fünf Kategorien: Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen.
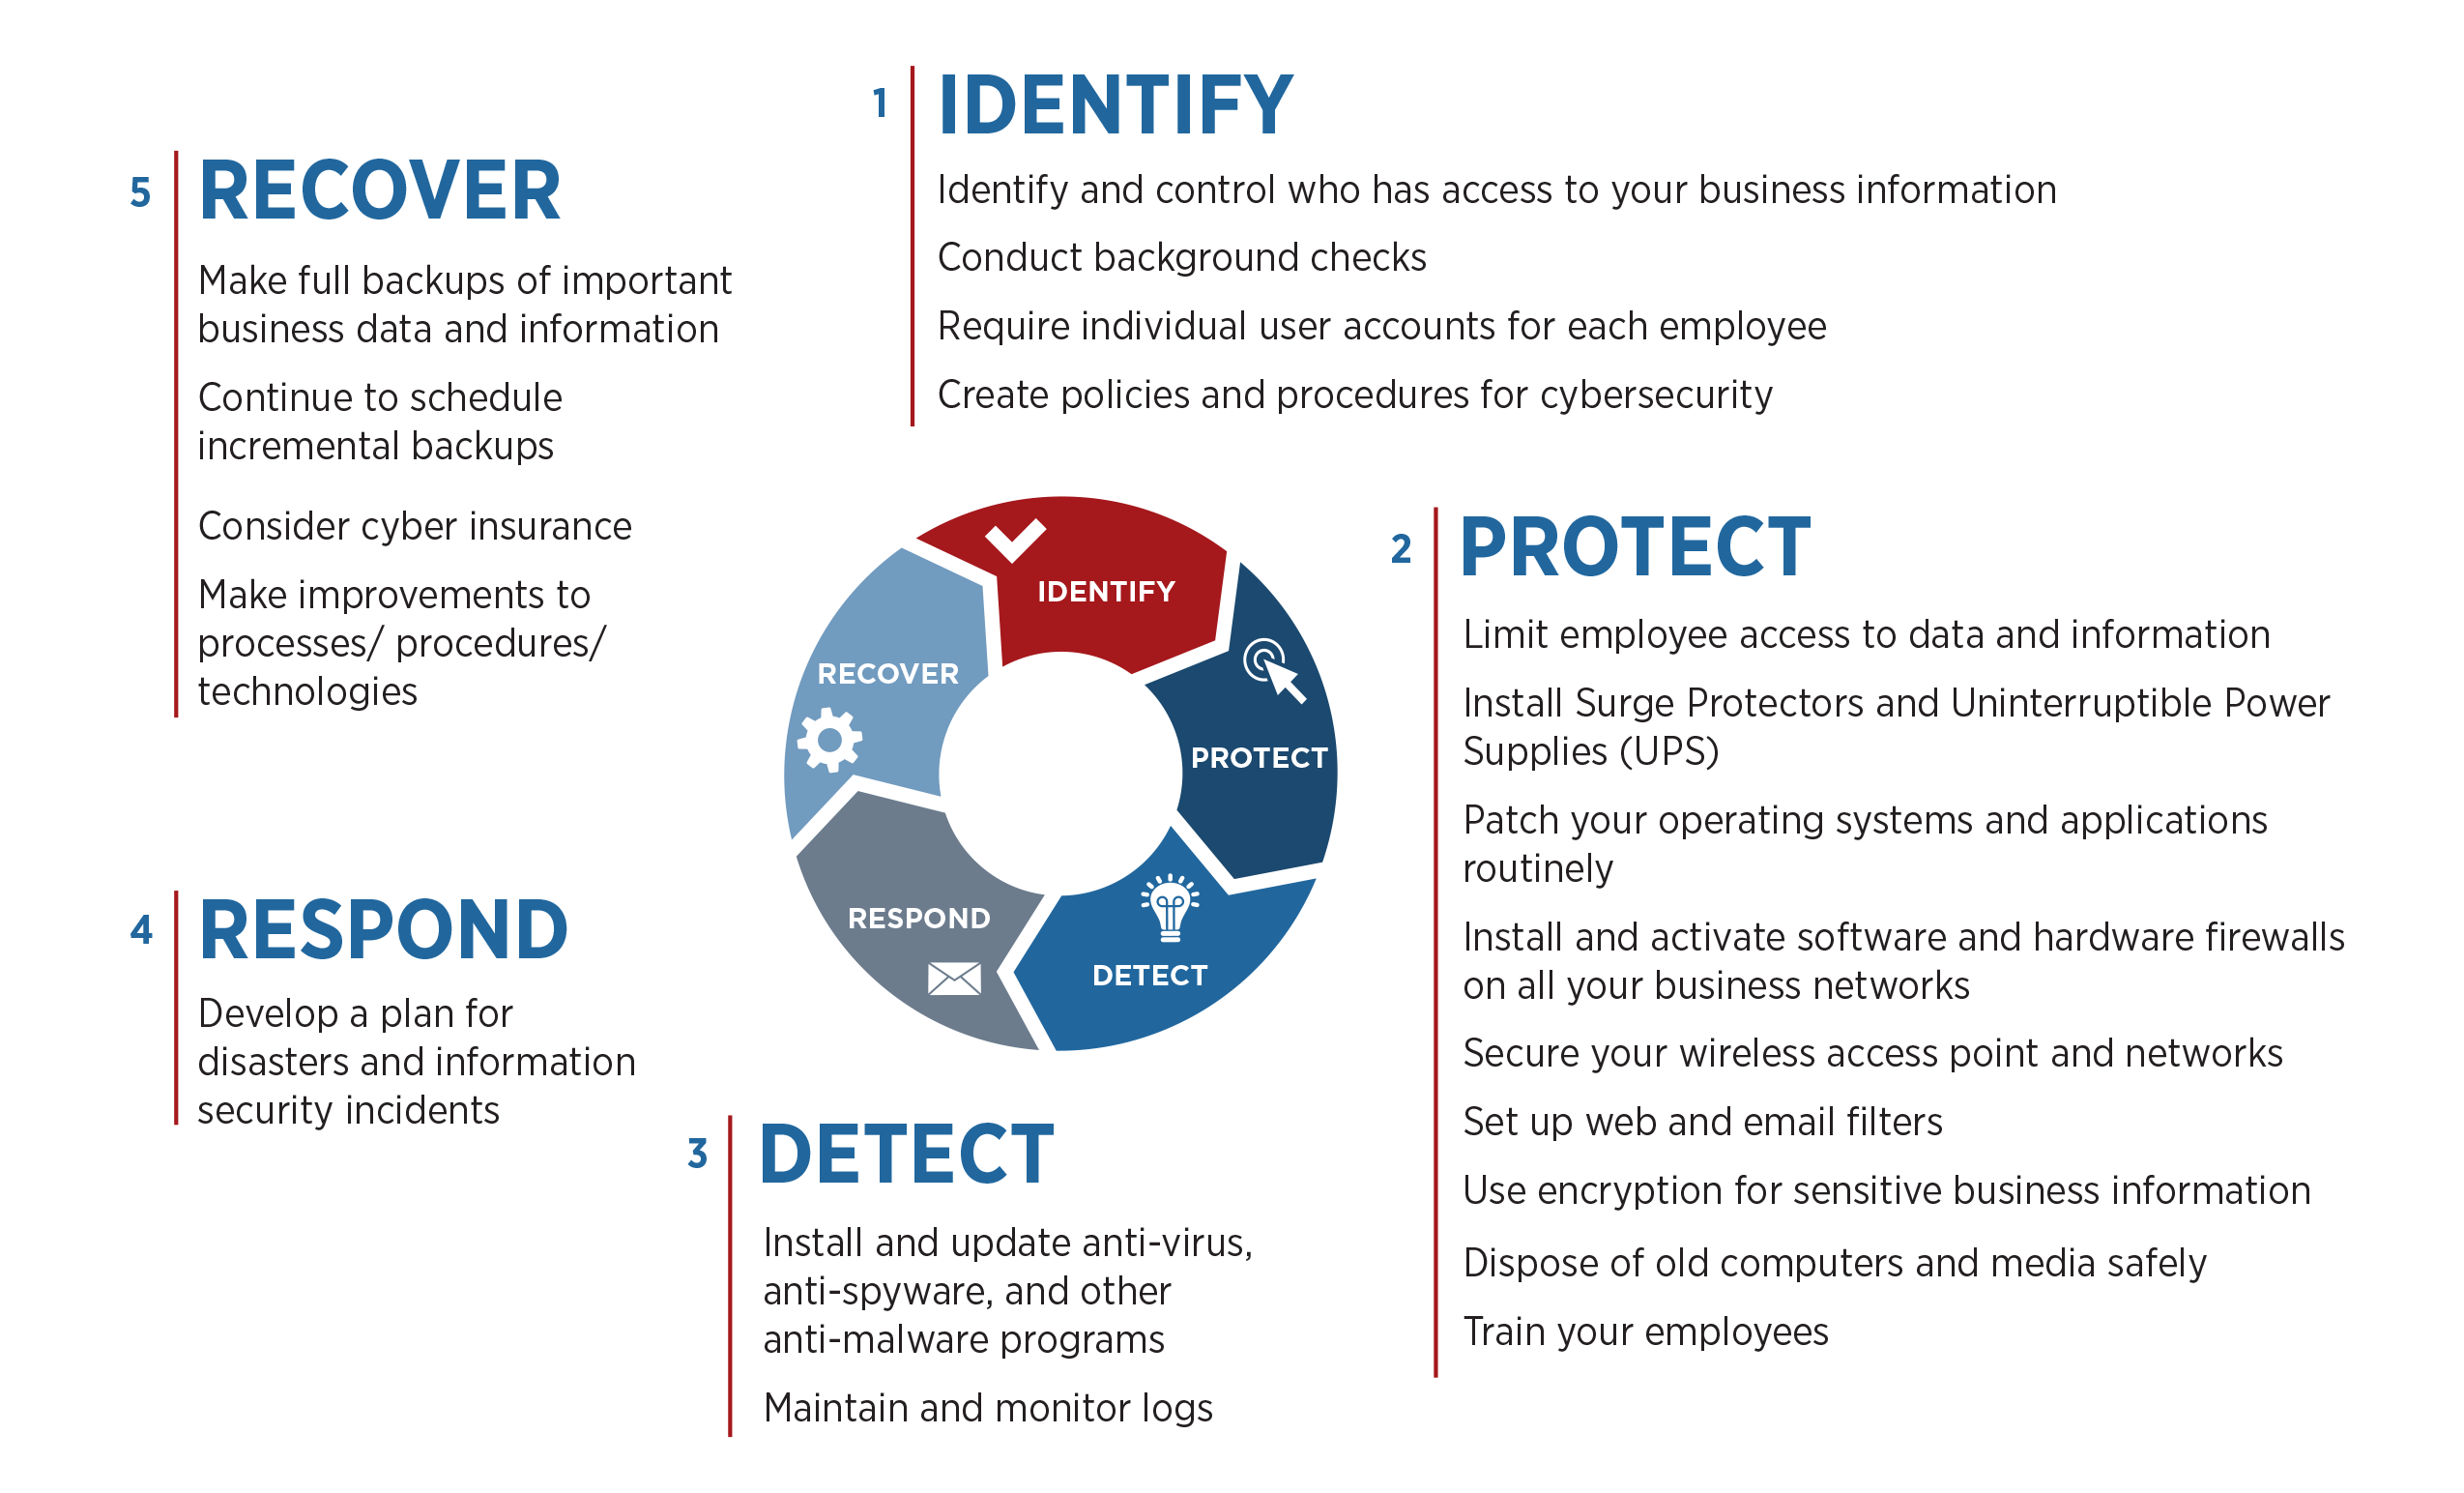
Identifizieren
Nachdem Sie einige grundlegende Informationen zu Ihrem Unternehmen – einschließlich des Bundesstaats – angegeben haben, können Sie das Bewertungstool nutzen. Beachten Sie, dass NIST und das MEP National Network keine Informationen über Ihr Unternehmen speichern, außer dessen Standort. Ihre Punktzahl für jeden Framework-Schritt wird nicht aufgezeichnet. Sie möchten Ihre Punktzahl eventuell notieren, um Fortschritte bei einer erneuten Bewertung zu verfolgen.
Der erste Teil des Selbstbewertungstools bezieht sich auf die bestehenden Strukturen und Praktiken, die helfen, Cyberbedrohungen für Ihr Unternehmen zu identifizieren.
Themen in diesem Abschnitt:
- Ob Sie die vertraulichen Daten Ihres Unternehmens und die sie enthaltenden Geräte identifiziert haben
- Phishing-Schulungen für Mitarbeiter und deren Zugriff auf sensible Daten
- Ob Geräte, die sensible Informationen speichern, aktuell sind und keine nicht geschäftsnotwendigen Anwendungen enthalten
- Ihr Verständnis der rechtlichen und regulatorischen Cybersicherheitsanforderungen für Ihr Unternehmen
- Ermittlung und Ausdruck der organisatorischen Risikotoleranz
- Ob Sie Informationen über Bedrohungen und Schwachstellen aus internen und externen Quellen austauschen und empfangen
- Wie Ihr Unternehmen Passwörter verwaltet
- Stärke und Komplexität der verwendeten Passwörter
- Wie oft Ihr Unternehmen Passwörter ändert
Die Antwortmöglichkeiten sind unkompliziert; die meisten erfordern nur „Ja“, „Nein“ oder kurze Antworten.
Schützen
Als Nächstes geht das Tool in die Kategorie „Schützen“ des NIST Cybersecurity Frameworks ein und thematisiert Systemschutz. Seien Sie bereit, Fragen zu Themen wie folgenden zu beantworten:
- Automatische Timeouts
- Firewalls
- Datenaufbewahrungs- und -vernichtungsrichtlinien
- Wie oft Mitarbeiter Cybersicherheitsschulungen erhalten
- Ob Mitarbeiter remote auf Unternehmensdaten zugreifen können
- Zugriffsmanagement für physische Assets
- Datenverschlüsselung
- Disaster-Recovery-Richtlinien
- Physisches Asset-Management und -Schutz
- Ob Ihre Personalabteilung Cybersicherheitspraktiken unterstützt, z. B. durch Sperrung von Konten beim Ausscheiden von Mitarbeitern
Erkennen
Die Kategorie „Erkennen“ des NIST Cybersecurity Frameworks bewertet, wie gut Sie gerüstet sind, um böswillige Bedrohungen für Ihre Systeme zu entdecken. Sie beantworten Fragen zu Themen wie:
- Installierter Antiviren- und Anti-Malware-Schutz auf Geräten
- Häufigkeit von Malware-Überprüfungen
- Wie Ihr Unternehmen Cybersicherheitsereignisse überwacht
- Ob Sie Netzwerksicherheitsereignisse verfolgen und mit Protokolldateien korrelieren
Reagieren
Der „Reagieren“-Teil des Frameworks prüft, wie gut Ihr Unternehmen darauf vorbereitet ist, nach Erkennung einer Cybersicherheitsbedrohung oder eines Vorfalls zu handeln. Die Fragen decken Themen ab wie:
- Ob Parteien in Ihrer Organisation zugewiesene Rollen und Verantwortlichkeiten haben und wissen, wie sie diese im Bedarfsfall ausführen
- Details zum Reaktionsplan Ihres Unternehmens für den Einsatz nach einem Vorfall
- Ob Sie nach vergangenen Cybersicherheitsproblemen Änderungen vorgenommen haben, um erneute Probleme zu verhindern
- Ob eine Person oder Gruppe beauftragt ist, Cybersicherheitsereignisse zu kontrollieren und zu ermitteln, wann und wo sie auftraten
- Ob Ihr Unternehmen einen Plan hat, Kunden über kompromittierte sensible Informationen zu informieren
Wiederherstellen
Die Kategorie „Wiederherstellen“ befasst sich mit den Praktiken, die Sie etabliert haben, um Ihr Unternehmen nach einem Cybersicherheitsvorfall wiederherzustellen. Der Abschnitt umfasst:
- Wie oft Sie Ihre Daten sichern
- Ob Sie Kontaktdaten für Parteien haben, die bei der Wiederherstellung helfen können – wie Strafverfolgungsbehörden, Internetdienstanbieter, PR-Agenturen und auf Cyberkriminalität spezialisierte Anwälte
- Ob Ihr Wiederherstellungsplan Aktionen vorsieht, die Sie und Ihre Mitarbeiter ergreifen, um nach einem Cybersicherheitsereignis die Normalität wiederherzustellen
- Ob jemand in der Organisation für das Wiederherstellungsmanagement verantwortlich ist
- Ob Ihre Wiederherstellungsstrategien gelernte Lektionen einbeziehen und aktualisiert werden, wenn sich Technologien oder Pläne ändern
- Ob Sie einen Versicherungsschutz im Zusammenhang mit Cybersicherheit haben
Nachdem Sie die Fragen im Abschnitt „Wiederherstellen“ beendet haben, teilt das Tool einige empfohlene Ressourcen, bevor es Ihre Punktzahl generiert.
Wie Ihr lokales MEP Center Ihr Unternehmen durch Cybersicherheit schützen kann
Falls die Bewertung zeigt, dass in einem Teil Ihrer Cybersicherheitsstrategie Probleme bestehen oder Sie in einem bestimmten, im NIST Cybersecurity Framework beschriebenen Bereich schwach sind, kann Ihnen Ihr lokales MEP Center helfen, die Risiken für Ihr Fertigungsunternehmen zu reduzieren. Eine der Ressourcen, die nach Abschluss der Bewertung bereitgestellt wird, ist ein Link zu einer interaktiven Karte der Manufacturing Extension Partnership (MEP) Center. Sie können nach Bundesstaat oder Standort suchen, um Ihr lokales MEP Center zu finden.
Denken Sie daran: Der erste Schritt zur Veränderung ist, zu wissen, dass ein Problem existiert. Nutzen Sie das Cybersecurity Assessment Tool des MEP National Network, um sich mit Wissen zu wappnen und zu handeln!
Industrietechnik
- Ist Ihr Business bereit für Contact Centre 2.0? Bewährter Blueprint für modernes Customer Engagement
- 5 Schlüsselstrategien, die Hersteller für eine erfolgreiche Feiertagssaison suchen
- Wie Hersteller Automatisierung nutzen, um E-Commerce-Fulfillment zu skalieren
- Ist Ihr Unternehmen bereit für die globale wirtschaftliche Erholung?
- Digitalisierung macht Kraftwerke anfällig für Cyberangriffe: Was Sie wissen müssen
- Personalprobleme managen: Strategien für Einstellung und Bindung von Talenten im harten Arbeitsmarkt
- COVID-19-Vorbereitung für Hersteller: Fünf praktische Schritte
- Prüfen Sie, ob Ihr Unternehmen für den F&E-Steuerguthaben qualifiziert ist
- Das richtige Ingenieurbüro in Singapur wählen: Praktischer Leitfaden
- Ist Ihre Fabrik bereit für Smart Manufacturing? Die Kraft von Industrie 4.0 nutzen